홈서버의 웹서비스를 외부에서 열 때 가장 흔한 방법은 공유기에서 80, 443 포트를 서버로 넘겨주는 포트포워딩(DST-NAT)이다. 다만 포트포워딩은 포트 하나에 하나의 백엔드를 준비해줘야 한다. 공인 IP 하나로 웹서버 여러 대를 열거나, IP 로 바로 들어오거나 모르는 호스트 이름으로 들어온 요청을 걸러 내는 기능은 포트 포워딩만으로 처리할 수 없다.
미크로틱 RB4011 에는 RouterOS 의 WebProxy 가 들어 있어서, 프록시 서버를 따로 두지 않고 라우터에서 이 일을 처리할 수 있다. 다재다능한 미크로틱을 부려먹을 기회다.
목차
WebProxy 를 앞에 세운 네트워크 구성
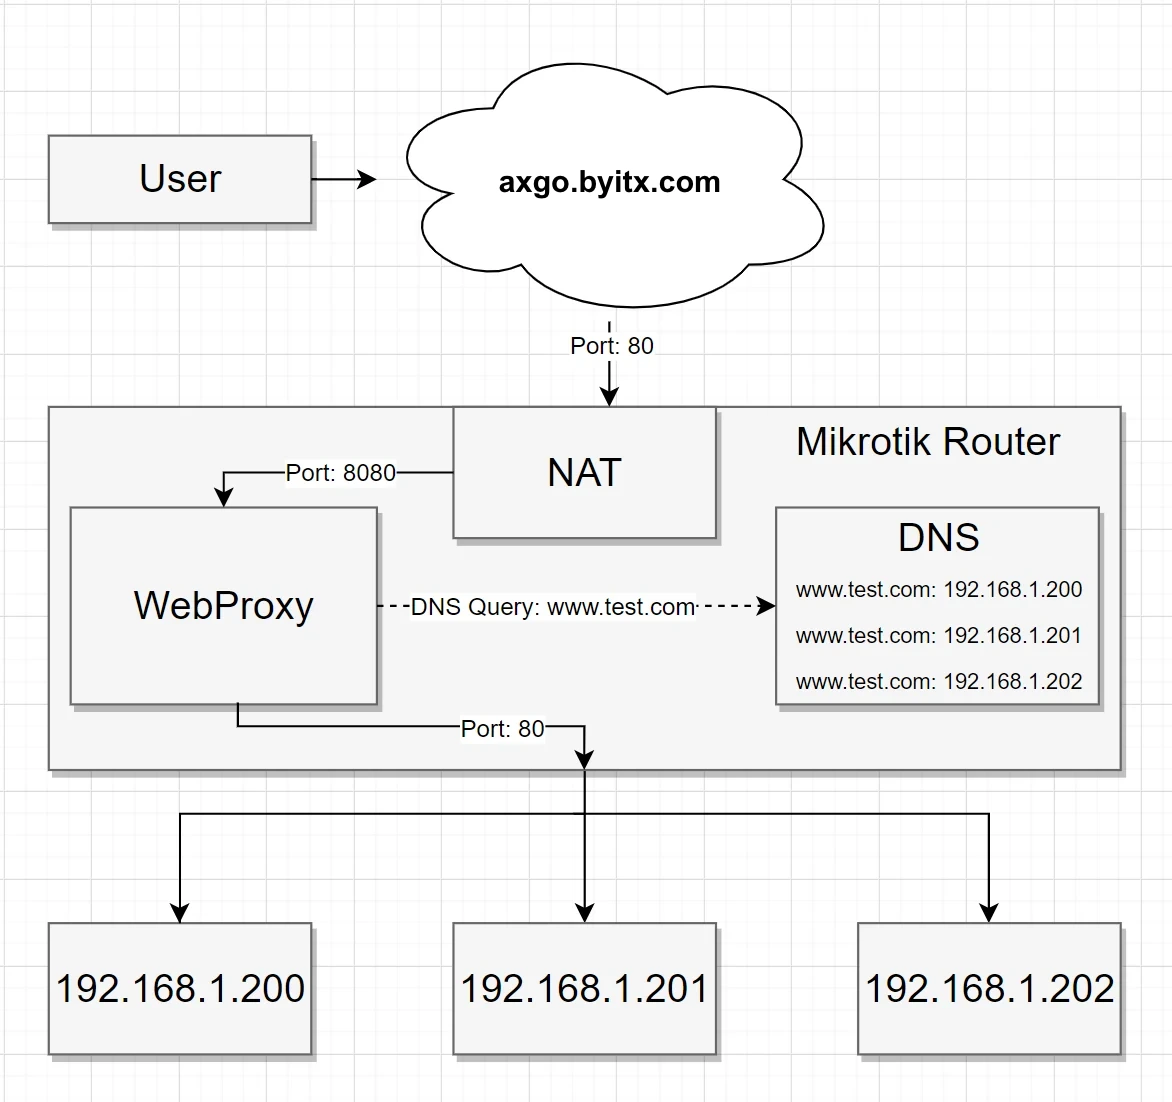
흐름은 이렇다. 인터넷에서 라우터 공인 IP 의 80 포트로 들어온 요청을 DST-NAT 체인에서 라우터 자신의 WebProxy 8080 포트로 넘긴다. WebProxy 는 접근 규칙으로 허용한 호스트 여부를 확인하고, 그 이름을 라우터 DNS 로 풀어 나온 내부 웹서버의 80 포트로 요청을 전달한다.
핵심은 WebProxy 가 클라이언트가 접속한 주소가 아니라 요청의 Host 헤더에 적힌 이름으로 서버에 연결한다는 점이다. 이 점이 포트포워딩으로는 불가능했던 부분이다.
- 호스트 이름 필터 — 접근 규칙에 허용한 이름이 아니면 라우터가 거부한다. IP 로 바로 들어오거나 모르는 호스트 이름으로 들어온 요청은 웹서버에 전달되지 않는다.
- 호스트 이름별 분기 — 라우터의 정적 DNS 에 이름마다 다른 내부 IP 를 넣으면, 공인 IP 하나와 80 포트 하나로 웹서버 여러 대를 열 수 있다.
1. DST-NAT 로 80 포트를 WebProxy 로 넘기기
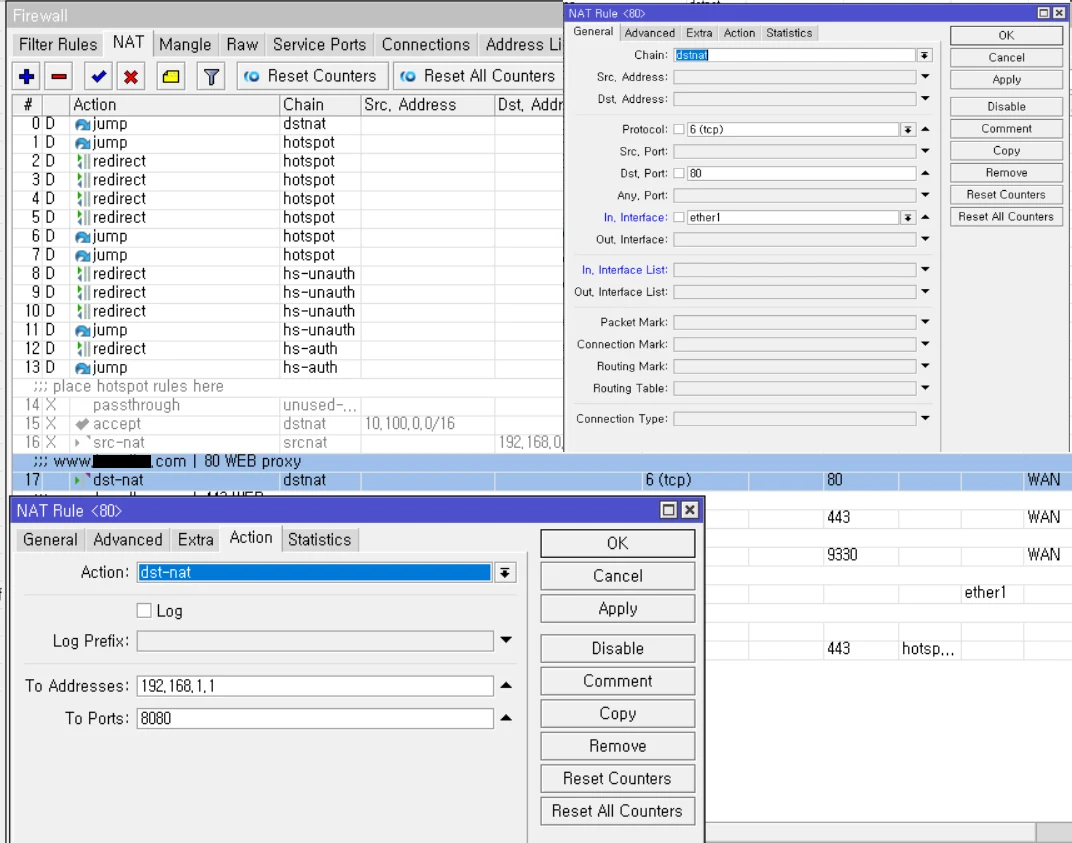
> /ip firewall nat add chain=dstnat protocol=tcp dst-port=80 in-interface=ether1 action=dst-nat to-addresses=192.168.1.1 to-ports=8080 comment="Web Proxy port"
Code language: Shell Session (shell)- NAT 규칙을 하나 추가하고:
/ip firewall nat add - dstnat 체인에서:
chain=dstnat - ether1(WAN) 으로 TCP 80 포트에 들어오는 연결을:
protocol=tcp dst-port=80 in-interface=ether1 - 라우터 자신의 WebProxy(192.168.1.1:8080)로 보낸다:
action=dst-nat to-addresses=192.168.1.1 to-ports=8080
넘기는 대상이 라우터 자신이라면 action=redirect to-ports=8080 으로 써도 결과는 같다. 공식 문서의 투명 프록시 예시가 이 방식이다.
RouterOS 기본 방화벽(defconf)은 LAN 이 아닌 곳에서 라우터로 들어오는 연결을 막는다. 포트를 통과하는 포워딩은 라우터의 input 체인을 지나기 때문에 허용 규칙이 따로 있어야 한다. connection-nat-state=dstnat 을 붙이면 80 포트로 들어와 넘겨진 연결만 받고, 8080 포트로 바로 들어오는 외부 연결은 차단된다.
> /ip firewall filter add chain=input action=accept protocol=tcp dst-port=8080 connection-nat-state=dstnat in-interface=ether1 comment="Web Proxy from WAN" place-before=[find comment="defconf: drop all not coming from LAN"]
Code language: Shell Session (shell)
2. WebProxy 켜기와 접근 규칙
WebProxy 를 켜고, 허용할 호스트 이름만 통과시키는 접근 규칙을 넣는다. 켜기 전에 장비가 WebProxy 를 쓸 수 있는 모드인지부터 본다.
device-mode 확인과 WebProxy 켜기
WebProxy 는 기본으로 꺼져 있고, 장비의 device-mode 가 home 이나 basic 이면 쓸 수 없다. 공장 출하 모드가 생기기 전부터 쓰던 장비는 advanced 모드이고 RouterOS 를 올려도 그대로 유지된다. /system device-mode print 에서 proxy: yes 인지 먼저 확인한다.
캐시는 끈 채로 켠다. WebProxy 캐시는 평문 HTTP 의 GET 요청 가운데 Last-Modified 나 ETag 헤더가 있고 Expires 헤더가 없는 응답만 저장한다. 공식 문서도 대부분의 사이트가 HTTPS 라서 캐시가 응답하는 비율은 보통 작다고 적고 있다. RB4011 은 내장 저장소도 작아서 캐시를 켤 이유가 없었다.
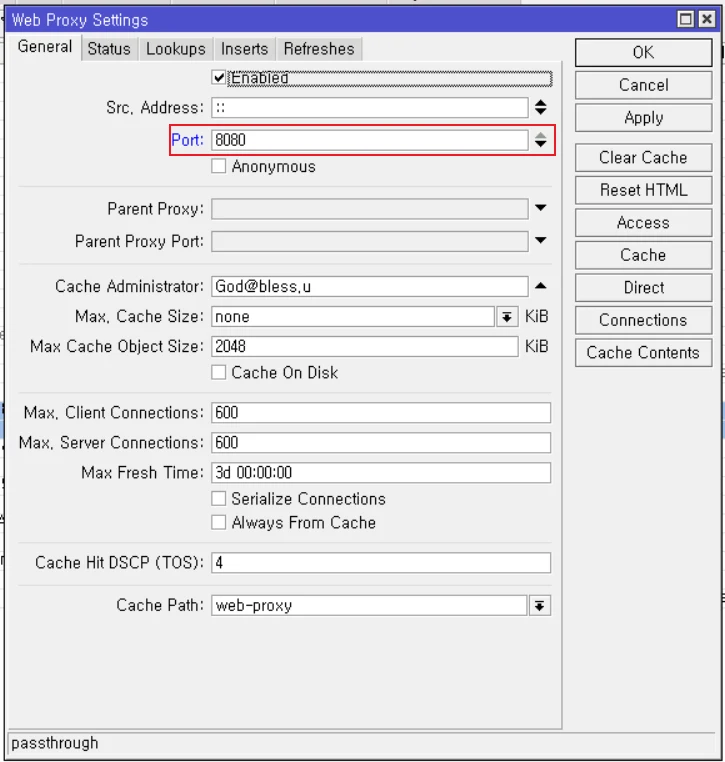
> /ip proxy set enabled=yes port=8080 max-cache-size=none cache-on-disk=no
Code language: Shell Session (shell)- WebProxy 를 켜고:
/ip proxy set enabled=yes - 8080 포트로 받고:
port=8080 - 캐시 용량은 0 으로:
max-cache-size=none - 디스크에 캐시를 쓰지 않는다:
cache-on-disk=no
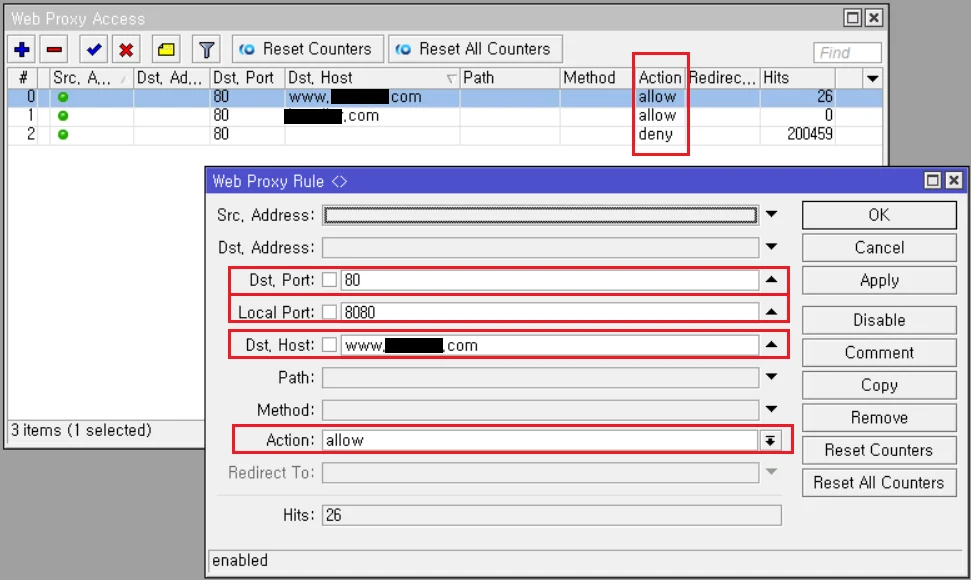
허용할 호스트 이름만 열고 나머지는 모두 막는다
먼저 뒷단으로 보낼 호스트 이름을 허용한다. 도메인을 갖고 있다면 외부 DNS(도메인 업체)에서 그 이름을 라우터의 공인 IP 로 등록해 둔다.
> /ip proxy access add local-port=8080 dst-port=80 dst-host=www.test.com action=allow
Code language: Shell Session (shell)- WebProxy 접근 규칙을 추가하고:
/ip proxy access add - WebProxy 의 8080 포트로 들어온 요청 중:
local-port=8080 - 80 포트의 www.test.com 호스트로 가는 요청은:
dst-port=80 dst-host=www.test.com - 허용한다:
action=allow
그 밖의 요청은 모두 거부한다. 규칙은 위에서부터 보고 처음 맞는 규칙이 결정하며, 어느 규칙에도 맞지 않는 요청은 허용된다. 그래서 거부 규칙은 맨 아래에 조건 없이 둔다. 나중에 호스트 이름을 더할 때도 허용 규칙이 이 거부 규칙보다 위에 와야 한다.
> /ip proxy access add action=deny
> /ip proxy access print
Code language: Shell Session (shell)
거부 규칙에 local-port=8080 dst-port=80 action=deny 처럼 포트 조건을 붙이면, CONNECT 메서드로 443 같은 다른 포트에 터널을 여는 요청은 어느 규칙에도 맞지 않아 그대로 통과한다. 공식 문서에 따르면 WebProxy 는 CONNECT 터널을 어떤 포트로든 연다. 외부 사용자가 내 라우터를 거쳐 다른 사이트로 나가는 오픈 프록시가 될 수 있으니, 마지막 거부 규칙에는 포트 조건을 달지 않는다.
dst-host 는 이름 전체가 맞아야 한다. dst-host=example.com 은 www.example.com 과 맞지 않고, *.example.com 은 하위 이름 전부와 맞지만 example.com 자체와는 맞지 않는다.(대소문자는 구분하지 않는다)
3. Static DNS 로 백엔드 서버 IP 지정
WebProxy 가 Host Name을 resolve할 때 라우터의 DNS 를 사용한다. 라우터의 Static DNS 에 내부 백엔드 서버 주소를 넣는다. 서버가 1대면 1줄만 넣으면 된다. 같은 이름으로 A 레코드를 여러 개 넣으면 서버 여러 대에 DNS 라운드 로빈으로 나눠 보낼 수 있다. (캡처 속 호스트 이름은 본문 예시와 다르다)
## 호스트 이름 하나에 내부 웹서버 하나
> /ip dns static add type=A ttl=30m name="www.test.com" address=192.168.1.200

## 호스트 이름 하나에 여러대의 서버를 Round Robin으로 구성할 때
> /ip dns static add type=A ttl=30m name="www.test.com" address=192.168.1.200
> /ip dns static add type=A ttl=30m name="www.test.com" address=192.168.1.201
Code language: Shell Session (shell)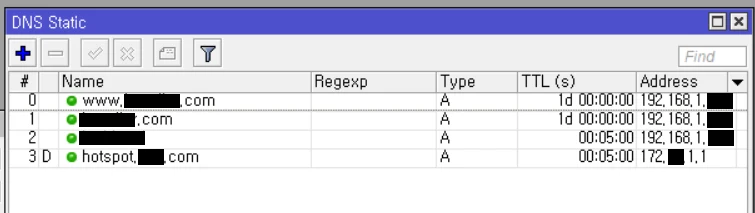
다른 호스트 이름을 다른 서버로 보내려면, 허용 규칙과 DNS 레코드를 이름마다 하나씩 더한다.
DNS 라운드 로빈은 서버 상태를 보지 않아서, 한 대가 꺼져도 그 주소가 응답 목록에 그대로 남는다. 꺼진 서버의 레코드를 빼는 일(Netwatch 스크립트 등)을 따로 만들어 사용해야 한다. WebProxy는 같은 사용자를 같은 서버로 계속 보낼 수 없기 때문에 로그인 세션을 서버마다 따로 사용해야 하는 서비스라면 리버스 프록시를 사용하는 것이 좋다.
4. 동작 확인과 로그
외부 네트워크에서 Host 헤더를 바꿔 가며 요청해 본다. 허용한 이름은 뒷단 서버가 응답하고, 다른 이름은 WebProxy 의 거부 페이지(403 Forbidden)가 나와야 한다. 아래 203.0.113.10 은 사용 중인 미크로틱의 Public IP 자리에 넣은 예시 주소다.
$ curl -I -H "Host: www.test.com" http://203.0.113.10/
$ curl -I -H "Host: other.example" http://203.0.113.10/
Code language: Bash (bash)
라우터에서는 WebProxy 상태와 규칙별 일치 횟수, 요청 로그를 확인할 수 있다.
## 상태와 연결 수
> /ip proxy monitor once

## hits 열로 어느 규칙이 맞았는지 본다
> /ip proxy access print

## 요청마다 로그를 남긴다 (!debug 를 빼면 헤더까지 남는다)
> /system logging add topics=web-proxy,!debug
> /log print where topics~"web-proxy"
Code language: Shell Session (shell)
백엔드인 웹서버의 접속 로그에는 클라이언트 IP 가 라우터 주소로 남는다. WebProxy 는 X-Forwarded-For 헤더로 원래 클라이언트 주소를 전달해 주기 때문에 웹서버 쪽에서 XFF 헤더로 실제 방문자 IP 를 확인하고 로깅할 수 있다. WebProxy 설정에서 anonymous=yes 로 두면 X-* 헤더를 붙이지 않는다.
# Nginx conf: 라우터(192.168.1.1)가 보낸 X-Forwarded-For 를 클라이언트 IP 로 쓴다
set_real_ip_from 192.168.1.1;
real_ip_header X-Forwarded-For;
Code language: Nginx (nginx)
5. HTTPS 는 WebProxy 가 아니라 Reverse Proxy 로
WebProxy 는 TLS 연결을 받을 수 없다. HTTPS 는 브라우저에 프록시를 설정한 클라이언트가 CONNECT 로 터널을 열 때 트래픽을 그대로 넘겨줄 뿐이라 443 포트를 WebProxy 로 넘기면 연결이 실패한다. URL path 로 거르는 규칙도 평문 HTTP 에서만 동작한다.
크롬은 http 주소에 ‘주의 요함’을 표시하므로, 외부에 공개하는 웹서비스라면 HTTPS 가 필수다. 7.22 이상이라면 미크로틱 라우터에서 reverse-proxy로 HTTPS를 처리할 수 있다.
RouterOS 7.22 에 추가된 /ip/reverse-proxy 는 443 포트로 HTTPS 를 받아, 클라이언트가 TLS 연결 때 보낸 SNI(요청한 호스트 이름)로 규칙을 고르고, 그 규칙의 인증서로 TLS 를 터미네이션하고 백엔드 서버에 HTTP/1.1 로 트래픽을 넘길 수 있다. 또한, 호스트 이름마다 SSL 인증서 설정이 가능하다.
## 1) 인증서: 라우터에서 Let's Encrypt 로 받거나(7.22 이상), 다른 곳에서 받은 파일을 import 한다
> /certificate/add-acme domain-names=www.test.com name=www-le

## 2) 미크로틱 관리용 웹서비스인 www-ssl 이 443 을 쓰고 있다면 다른 포트로 변경한다.
> /ip/service/set www-ssl port=8443

## 3) 호스트 이름별 규칙
> /ip/reverse-proxy/add sni=www.test.com ip-address=192.168.1.200 port=80 certificate=www-le

## 4) WAN 에서 443 허용 (기본 drop 규칙보다 위)
> /ip/firewall/filter/add chain=input protocol=tcp dst-port=443 in-interface-list=WAN action=accept comment="reverse proxy" place-before=[find comment="defconf: drop all not coming from LAN"]

## 5) 문제가 생기면 rproxy 로그를 본다
> /log/print where topics~"rproxy"
Code language: Shell Session (shell)
확인한 동작 중 설정할 때 알아야 할 것은 아래와 같다.
- 백엔드는 항상 평문 HTTP 로 연결된다. 포트를 443 으로 설정해도 HTTP 로 연결된다.
- SNI 는 정확히 같아야 한다. 일치하는 규칙이 없으면 연결을 끊는다(로그
no matching rule for). - 규칙에 인증서가 없으면
/ip/service의 reverse-proxy 서비스에 지정한 인증서를 쓴다. 둘 다 없으면 TLS 연결이 실패하고 로그에certificate missing for rule이 남는다. - www-ssl 과 같은 443 포트를 쓰면 먼저 포트를 점유한 쪽이 포트를 잡는다. 재부팅하면 대부분 www-ssl 이 먼저 포트를 점유하기 때문에, 잘 되던 리버스 프록시가 멈출 수 있다. (www-ssl 포트를 먼저 변경하자)
- 원래 Host 헤더를 유지하고 X-Forwarded-For,X-Real-Ip·X-Forwarded-Proto,X-Forwarded-Host,Forwarded 헤더를 붙인다. (nginx 설정으로 실제 방문자 IP 를 그대로 기록할 수 있다)
인증서를 라우터에서 Let’s Encrypt 로 받을 때 이 구성이 WebProxy 와 충돌할 수 있다. 내 도메인은 HTTP-01 로 검증하는데, WAN 80 포트로 들어온 HTTP-01 Validation 요청이 라우터의 www 서비스까지 와야 한다. DST-NAT 규칙이 켜져 있는 상태에서는 HTTP-01 Validation 요청을 WebProxy가 처리하기 때문에, 발급하는 동안 그 규칙을 꺼야 하고 자동 갱신 때도 같은 문제가 생길 수 있다. 80 포트를 여는 방법과 갱신 절차는 무료 Let’s Encrypt SSL 인증서를 미크로틱에 설치하는 글에 정리했다.
| DST-NAT 포트포워딩 | WebProxy (/ip proxy) | 리버스 프록시 (/ip/reverse-proxy) | |
|---|---|---|---|
| 연결 지원 | 포트 단위 | HTTP | HTTPS |
| 백엔드 기준 | 포트 | Host 헤더 + 라우터 DNS | SNI (TLS) |
| TLS 터미네이션 | 백엔드 서버 | 처리 못함 | 라우터 |
| 쓸 수 있는 장비·버전 | v6·v7 | v6·v7 (device-mode home·basic 제외) | 7.22 이상 (hAP lite·hAP mini 같은 SMIPS 장비 제외) |
6. 라우터 밖에서 처리하는 방법
라우터 버전이 낮거나, 인증서와 서버 나누기를 라우터가 아닌 곳에서 다루고 싶다면 아래 방법이 있다.
- DST-NAT — 80·443 포트를 DST-NAT로 1대의 서버로 보내고, 서버의 nginx 나 Caddy 가 호스트로 처리할 수 있도록 한다. 인증서 발급과 갱신도 서버 내에서 처리하고, 꺼진 서버를 빼거나 같은 사용자를 같은 서버로 보내는 설정도 그 프록시에서 한다.
- Cloudflare Tunnel — 홈서버에서 Cloudflare 쪽으로 터널링을 하고, 공유기 포트를 하나도 열지 않고 웹서비스를 공개할 수 있다. Cloudflare Tunnel 과 무료 CDN 구성기에 정리해 두었다.