10월 19일부터 Cloudflare Workers 의 IPv6 주소 하나가 axgo.byitx.com/wp-admin/install.php?step=1 을 하루 70~100번씩 호출하고 있다. 닷새 동안 328번 호출이 있었고, 원본 서버의 PHP 는 그때마다 “이미 설치되어 있다”는 페이지를 200 으로 응답해 줬다. 혹시나 싶어 Cloudflare 규칙 하나에 이런 류의 경로 두 개를 더했다. 그 IP는 나흘 동안 같은 요청을 281번 더 보냈지만 원본 서버의 nginx 로그에는 그 뒤로 한 줄도 요청 기록이 남지 않았다.
byitx.com 에는 Cloudflare 사용자 지정 규칙 4개를 적용했고 이 시리즈에서 하나씩 설명해 왔다. 이 글이 마지막이었으면 좋겠다.(힘들다 ㅠㅠ) ① 호스팅 ASN 차단은 누가 보냈는지로, ② 정적 파일 + 캐시 회피 쿼리 차단은 캐시 타지 않는 쿼리로, ③ wp-login.php 관리형 챌린지는 브라우저를 이용한 요청 여부 규칙으로 처리한다. 네 번째 규칙 junk_block 은 기준이 다르다. 공격처럼 보이는지는 묻지 않는다. 사이트에서 정상 경로인지 여부만 본다. 유효하지 않은 경로는 엣지 수준에서 차단한다.
그렇게 확인한 경로를 여섯 가지 조건으로 추려낼 수 있었고 무료 플랜의 규칙 5개 중 하나로 처리되도록 했다. 30일간의 기록으로 보면 규칙을 걸기 전 20일 동안 2,117건이 차단했어야 할 경로였고 그중 1,342건이 오리진 서버로 전달되었다. 규칙을 적용한 뒤 열흘간 해당하는 요청 704건이 왔는데 서버에 전달된 것은 0건이다. 워낙에 미미한 정도라 원본 서버의 CPU 지표에 이 차이가 극명하게 보이지는 않는다. 그래도 이 규칙을 따로 둔 이유는 그 1,342건이 오리진에서 무언가를 받아가려는 시도를 했기 때문이다.
목차
- "어떤 용도인가?"로 경로 고르기
- 미사용 경로들이 원본까지 오는게 싫은 이유
- 30일간의 로그에서 확인된 경로들
- REST batch — 207 을 받아 간 64건의 정체
- 비표준 포트 — 8443 요청이 캐시를 타지 않고 있었다
- install.php — Cloudflare Workers 대역 IP에서 매시간 찔러보고 있다
- xmlrpc·n8n 경로·댓글 URL — 불필요한 요청들
- 조건식 — 해당 URL들을 규칙 하나로 합치자
- 적용 전후 — Analytics와 NGINX 로그 분석
- 직접 확인하기 — curl 과 30일 리포트
- 단점과 주의할 점
- Cloudflare 무료 WAF — 규칙 4개와 마지막 1발
“어떤 용도인가?”로 경로 고르기
요청이 공격성 트래픽인지 아닌지 엣지에서 가려내기는 어렵다. 관리형 규칙은 알려진 패턴만 잡고 패턴을 조금 바꾼 변형은 그대로 서버에 전달된다. 반대로 “이 경로를 정상적으로 쓰는 사람이 있나”는 서버 쪽에 대한 이해를 가져야만 확인해줄 수 있다. 사용 중인 워드프레스 구성을 기준으로 요청이 없어야 하는 요청 경로들을 추려 봤다.
| 갈래 | 의도된 용도 | 나의 워드프레스 | 오리진 서버의 동작 |
|---|---|---|---|
xmlrpc.php | 원격 출판 클라이언트, Jetpack, 핑백 | xmlrpc.php를 쓰지 않는다. REST + 애플리케이션 비밀번호를 사용하고 있다 | nginx 에서 403 이다. 하위 폴더 경로인 /wp/xmlrpc.php는 WordPress 404 이다. |
install.php·setup-config.php | 워드프레스를 설치할 때 사용된다 | 설치는 wp core install(CLI)로만 | PHP 가 ‘이미 설치됨’(200)이나 오류(500)를 그린다 |
wp-comments-post.php·wp-trackback.php | 댓글·트랙백 접수 용도다 | 댓글은 받지만 트랙백은 받지 않는다 | PHP에서 405·404 를 리턴한다 |
로그인 쿠키 없는 /batch/v1 | 블록 위젯 편집기 같은 관리 화면의 일괄 저장에 사용 | 관리 화면은 늘 로그인 상태다 | PHP 가 batch 를 처리해 207 |
| 80·443 이 아닌 포트 | 없음 | 쓰지 않는다 | Host 헤더에 :8443 이 붙은 채 WordPress 로 전달된다 |
| WordPress 호스트로 온 n8n 경로 | n8n 호스트 용도다 | WordPress 에는 사용되지 않는 경로 | WordPress 가 PHP 로 404 를 리턴한다 |
정상 사용자가 0이라는 판단은 내 워드프레스 블로그의 구성에만 맞는 내용이다. Jetpack 을 쓰는 사이트에서 xmlrpc.php 를 막으면 WordPress.com 연결이 끊긴다. 그래서 변경 조건마다 근거를 남겨 두고 구성이 바뀌면 그 조건부터 다시 하고 있다. 이 부분은 뒤의 단점정리 부분에서 다시 다루도록 하겠다.
무료 플랜은 사용자 지정 규칙이 5개이고 앞의 세 편에서 3개를 썼다. 남은 2개 중 하나만 쓰고 하나는 비워둘 계획이고 해당하는 경로들을 묶어 하나의 규칙에 담아 두었다.
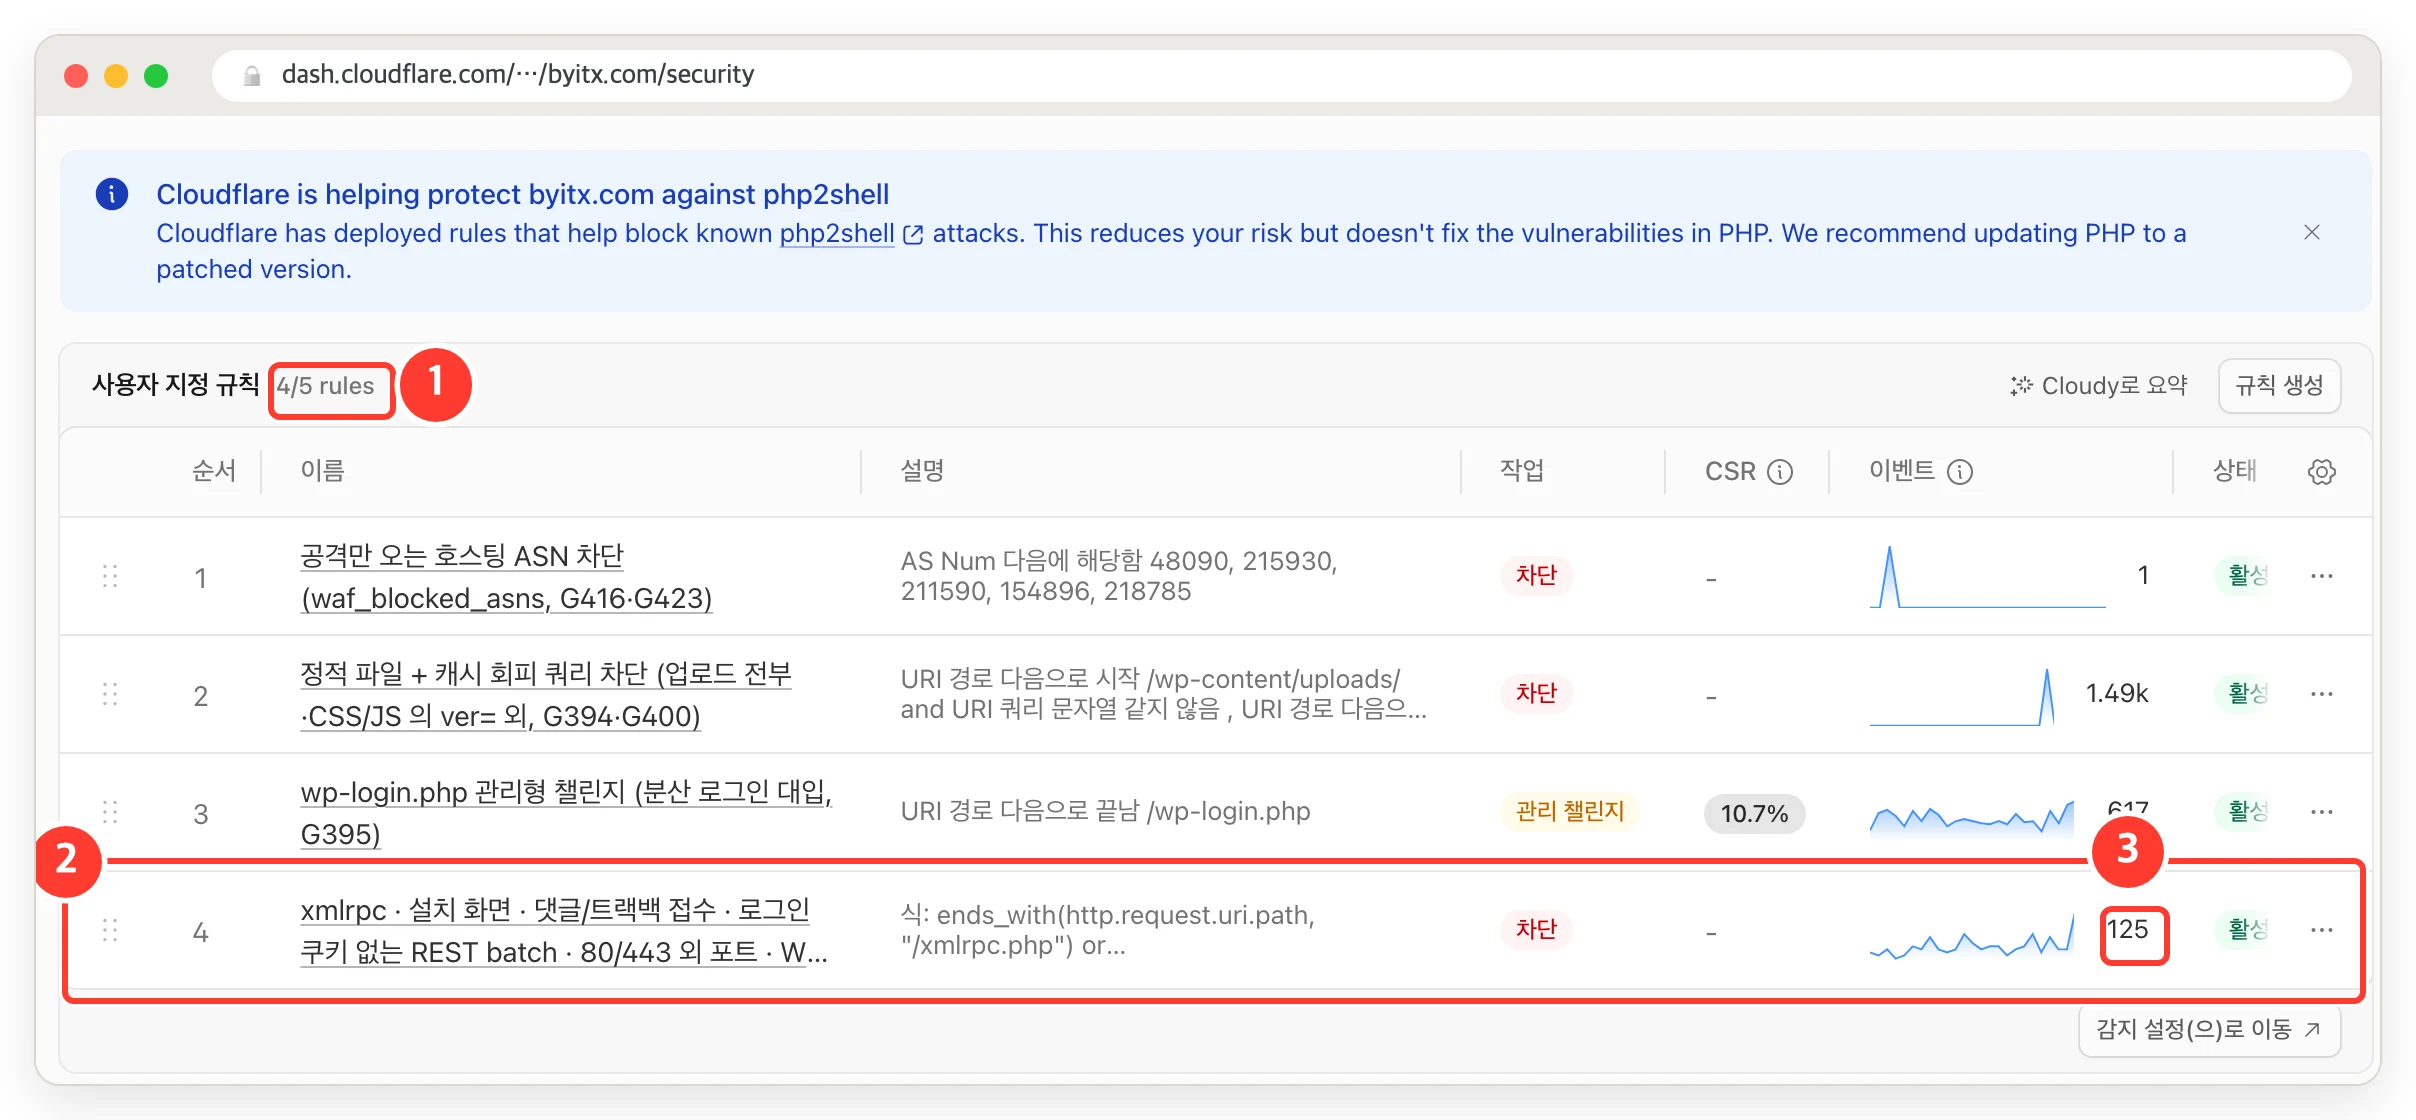
① 사용자 지정 규칙 5개 중 4개를 쓴다.
② 이 글에서 다루는 junk_block 이 4번 규칙이다.
③ 이 규칙의 최근 이벤트 수.
미사용 경로들이 원본까지 오는게 싫은 이유
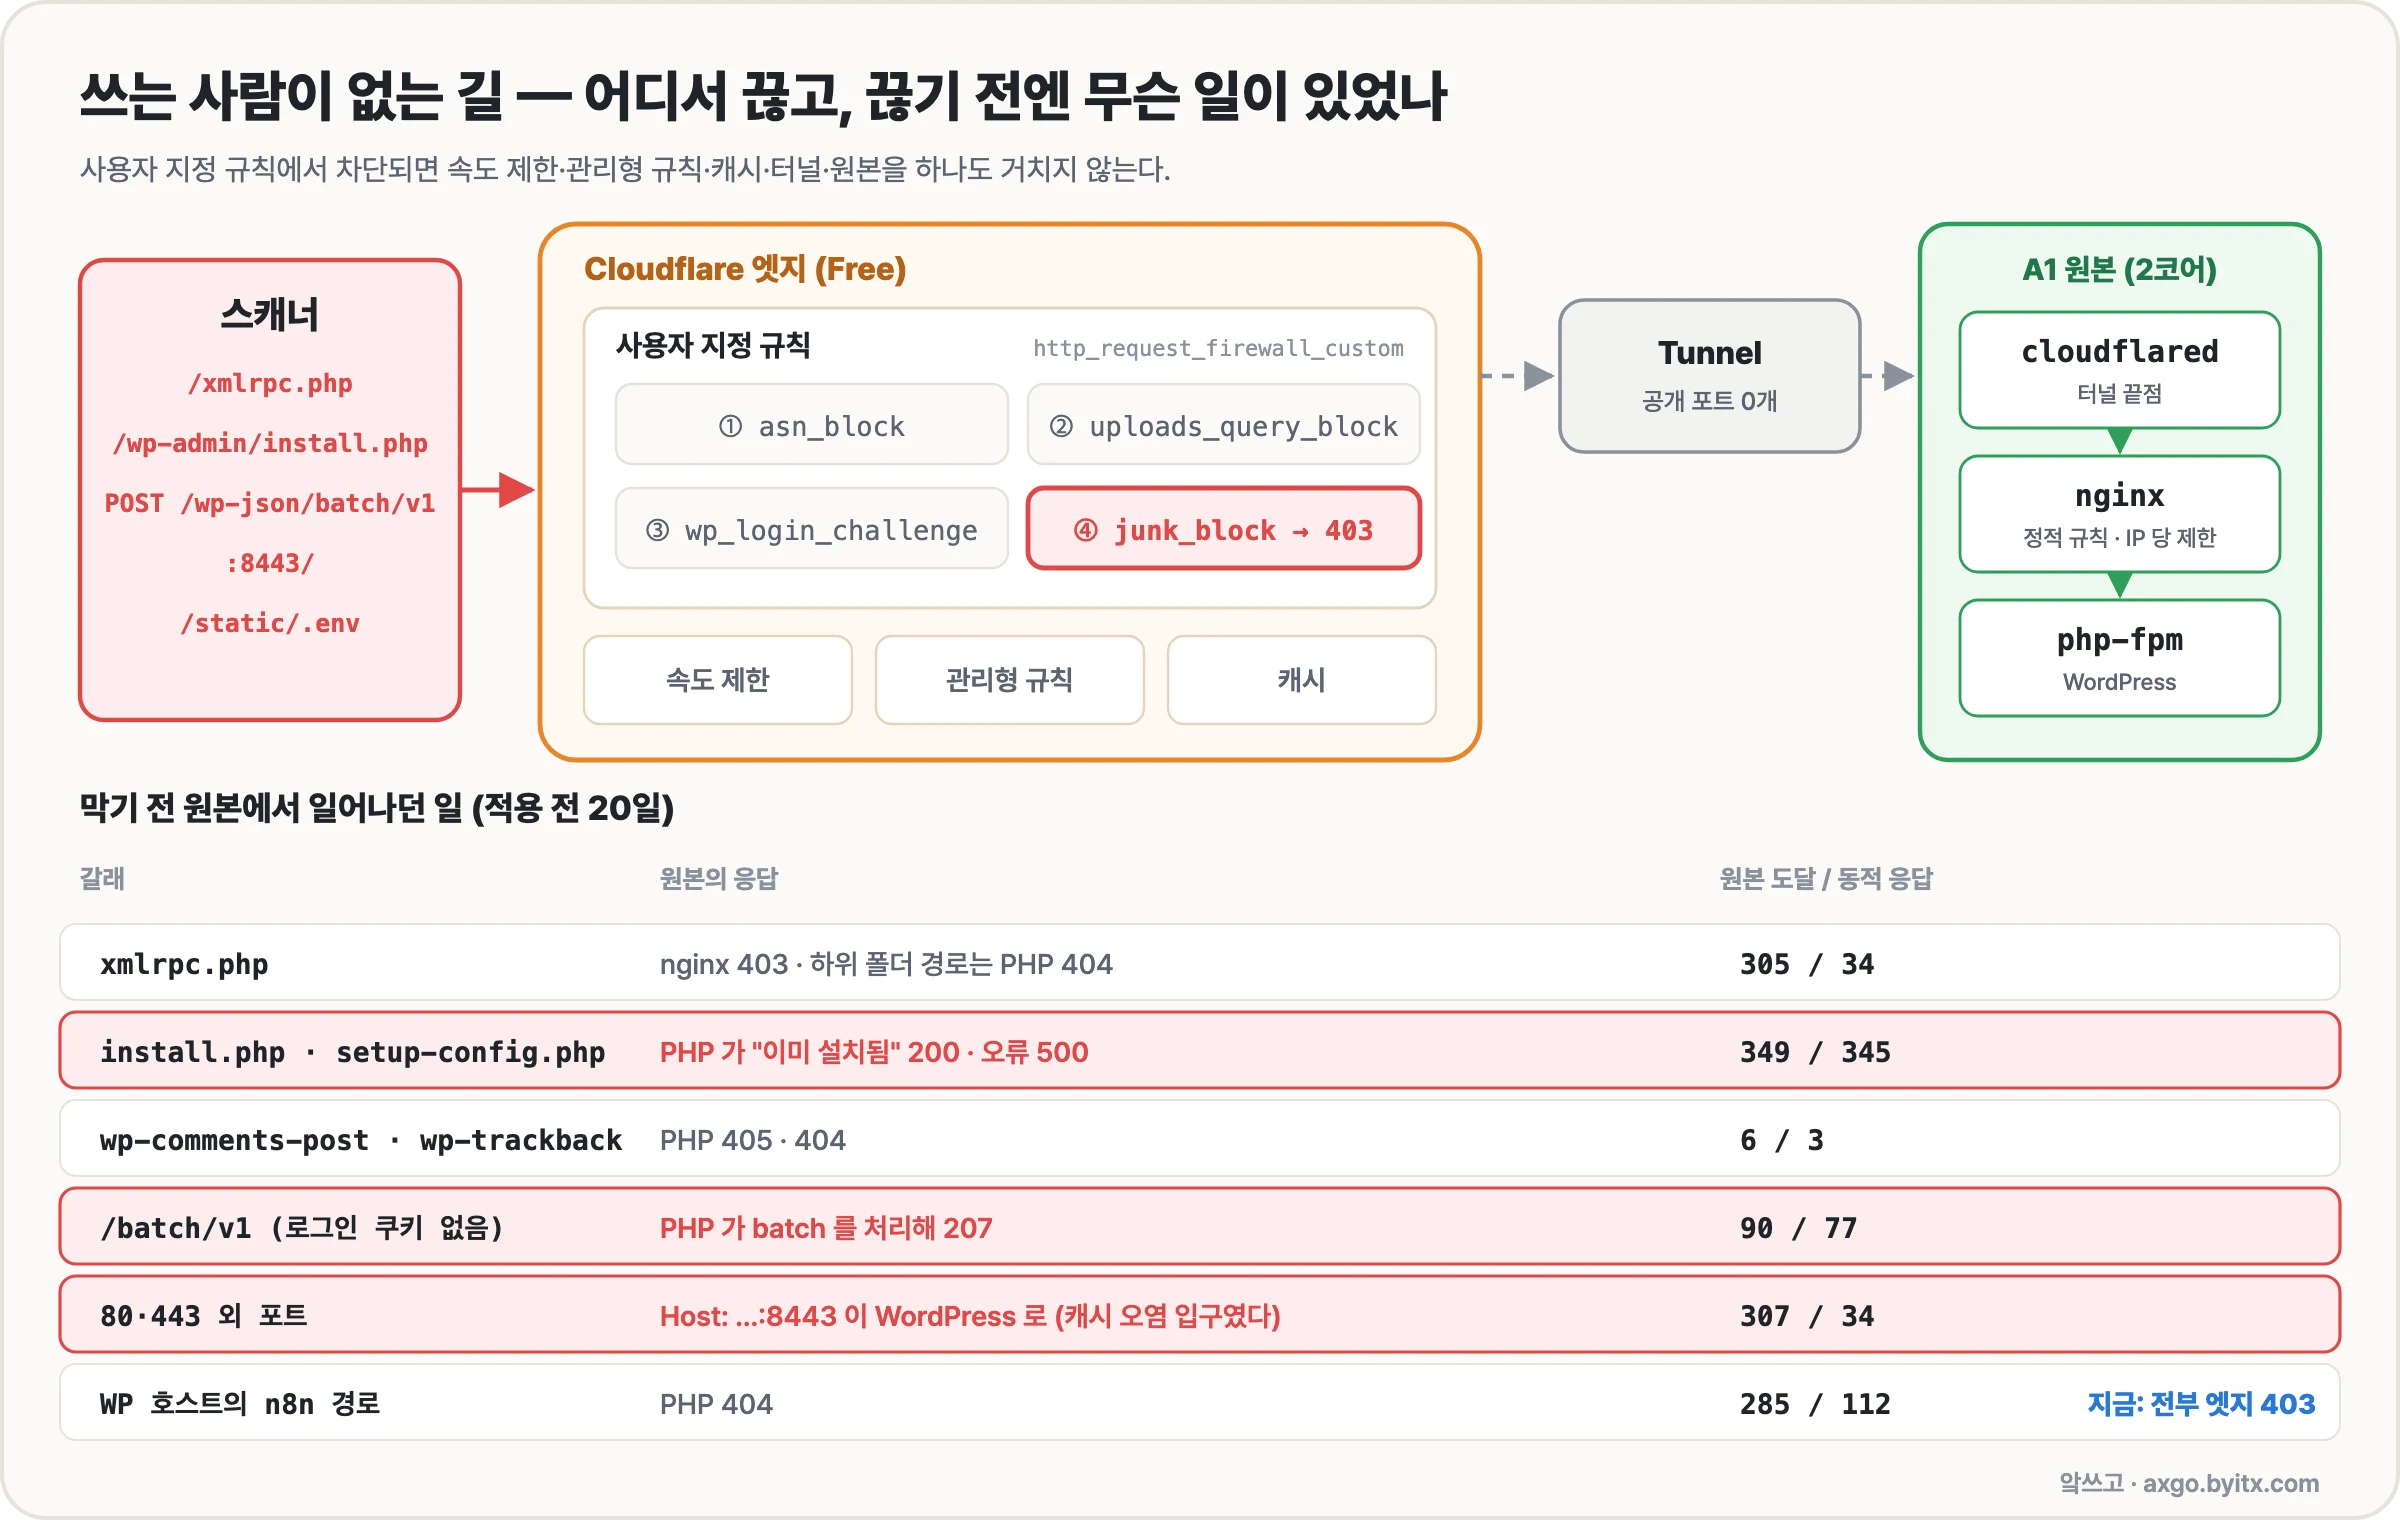
엣지를 통과한 요청은 Cloudflare Tunnel 을 지나 원본 서버(OCI 무료 A1, 2코어)에 전달된다. 서버 안에서는 cloudflared → nginx → php-fpm 순서로 트래픽이 흘러간다. nginx 가 정적 규칙으로 끝내면 CPU에 부담은 크지 않다. 하지만 PHP 까지 트래픽이 전달되는 경우 WordPress 를 통해서 응답을 생성해야만 한다.
리소스 비용부터 확인했다. 서버 지표는 Grafana 로 확인할 수 있는 상태다. 30일 동안 php-fpm 이 쓴 CPU 는 하루 평균 116초였다. 같은 서버의 n8n 이 916초를 썼으니 WordPress 쪽 PHP 는 큰 몫이 아니다. 규칙을 적용한 10월 18일 새벽 앞뒤로도 지표의 차이는 거의 발생하지 않았다.
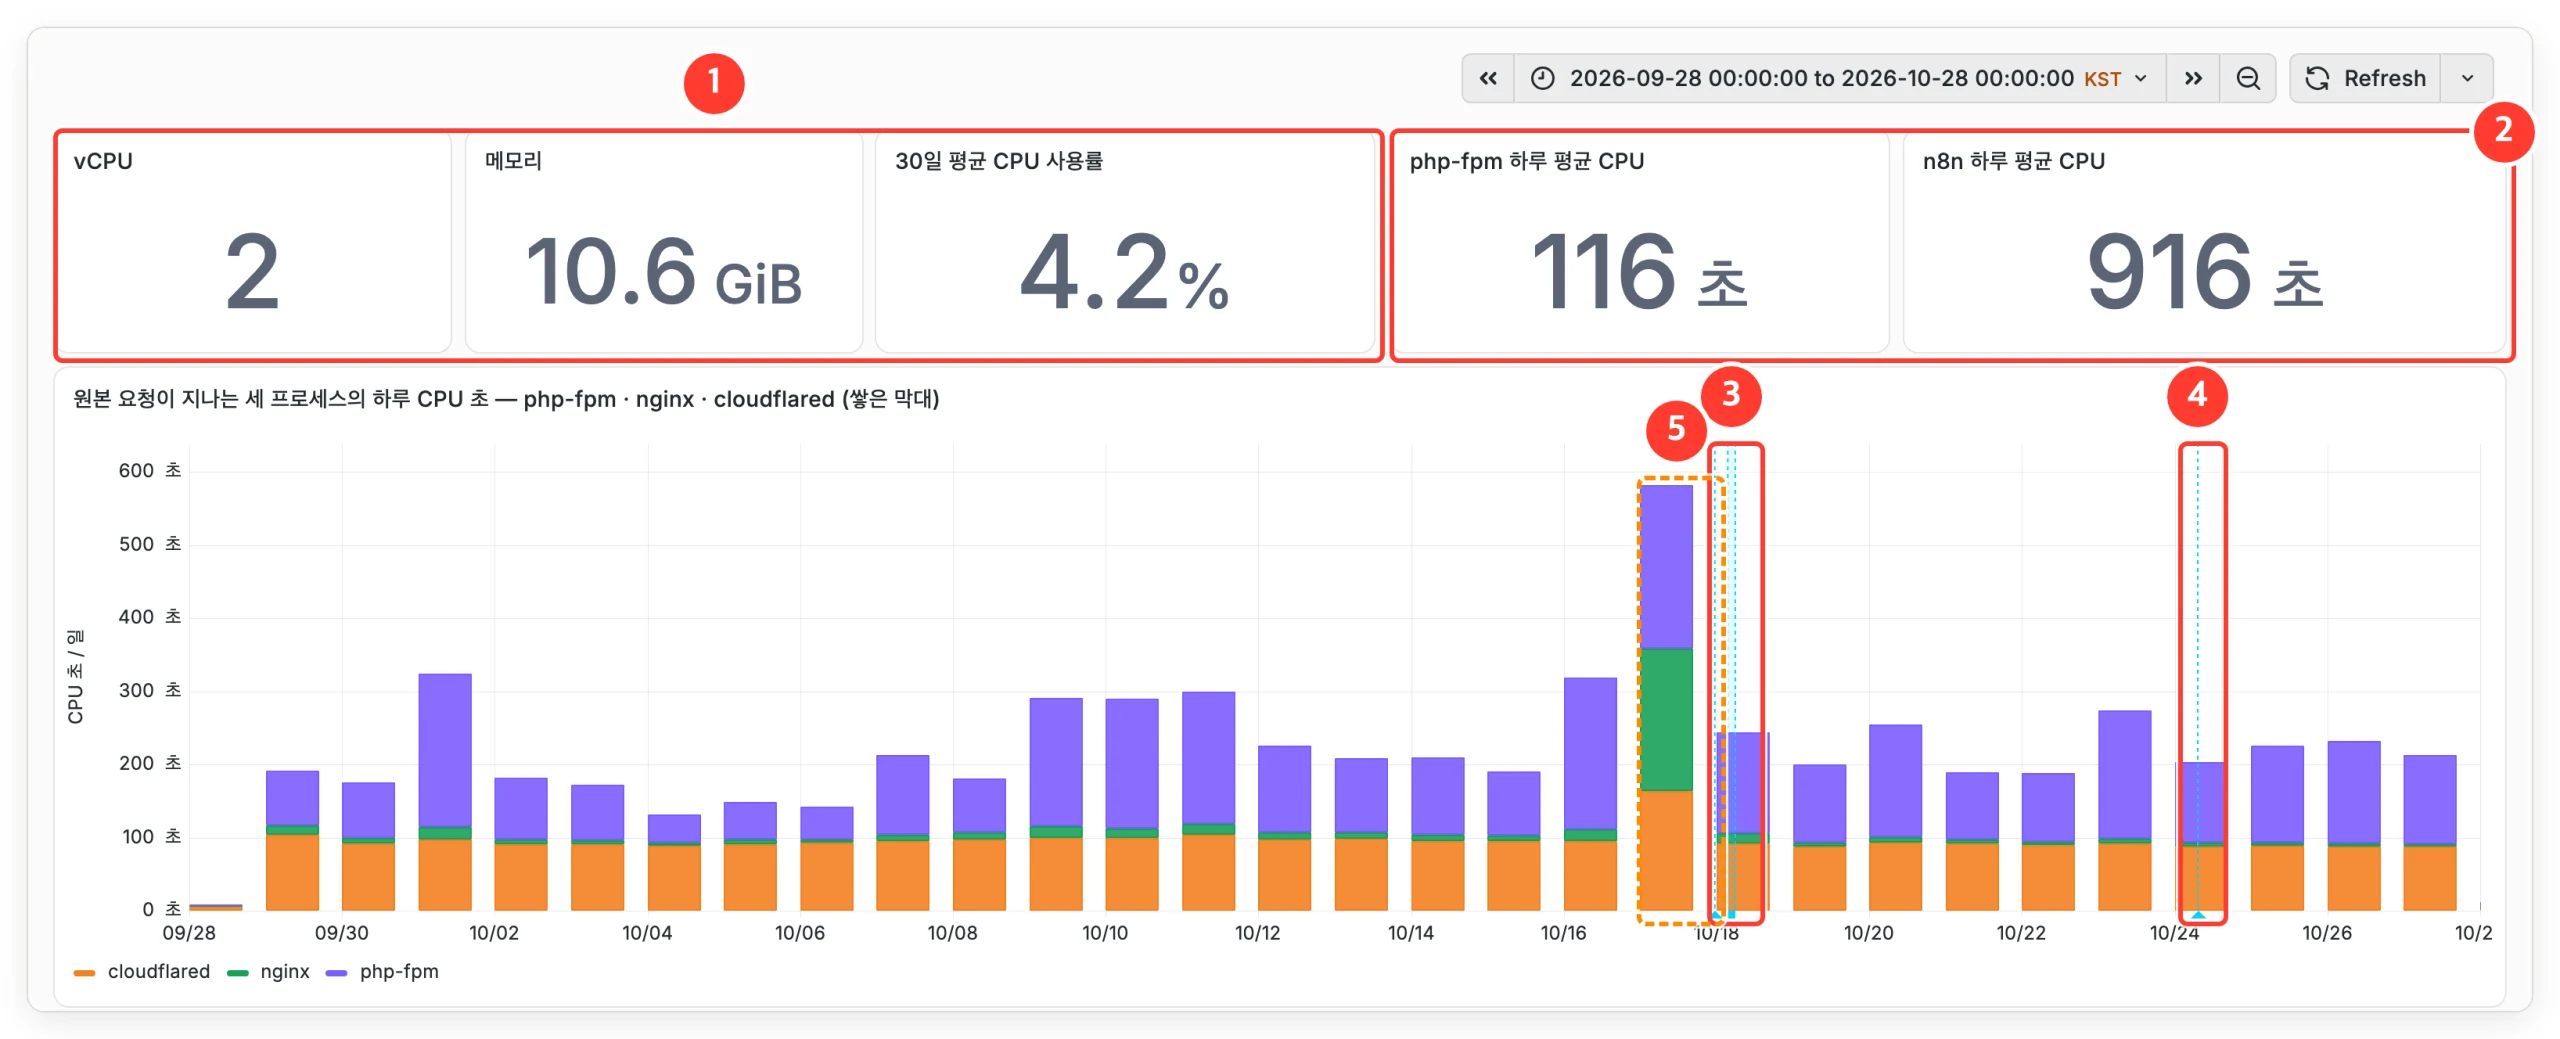
① 2코어·10.6 GiB, 30일 평균 CPU 사용률 4.2%
② php-fpm 은 하루 평균 116 CPU초, n8n 은 916 CPU초
③ junk_block 으로 차단을 시작한 기준점(10월 18일)
④ 설치 화면 경로를 더한 10월 24일 07:15 — 앞뒤로 막대 높이가 달라지지 않는다.
⑤ 10월 17일: 부하 테스트를 하면서 CPU 지표가 튀었다.
요청 하나의 값으로 비교해봐도 비슷한 상태다. 원본 서버의 nginx 로그로 재 보면 설치 화면 한 번은 PHP 시간 60밀리초 남짓이고 WordPress 가 처리한 404 는 중앙값이 0.1초다. 규칙을 걸기 전 20일 동안 이 URL 경로로 들어와 서버가 처리한 응답은 605건이었으니 다 더해도 1분 안팎이다. 같은 20일 동안 php-fpm 이 사용한 CPU 시간을 다해도 3%가 되지 않는다.
이 규칙은 원본 부하를 덜어내기 위해 적용한 규칙은 아니다. 그 요청들에 원본 서버가 응답해준 내용 때문에 적용하게 되었다. REST batch 요청 64건은 HTTP 207 을 리턴 받았다. HTTP 207 은 WordPress 가 batch 요청을 받아서 처리했다는 뜻이다. 포트가 붙은 Host 헤더는 10월 중순까지 페이지 캐시를 오염시킬 수 있었다. 하이에나 같은 스캐너들이 설치가 덜 끝난 사이트를 찾으려고 설치 화면 경로를 호출해 본 것으로 보인다. 경로마다 조금 더 자세히 살펴볼 필요가 있다.
30일간의 로그에서 확인된 경로들
Cloudflare 무료 플랜의 GraphQL API 로 30일(09-28 02시 ~ 10-28 02시 KST)간의 요청 경로들을 분석해 봤다. 경로마다 규칙이 들어간 시점이 달라 그 시각을 기준으로 적용 전과 후를 나눴다. 운영을 위한 IP는 제외했다. (스크립트 전체 내용은 이 글 뒤쪽에서 볼 수 있다)
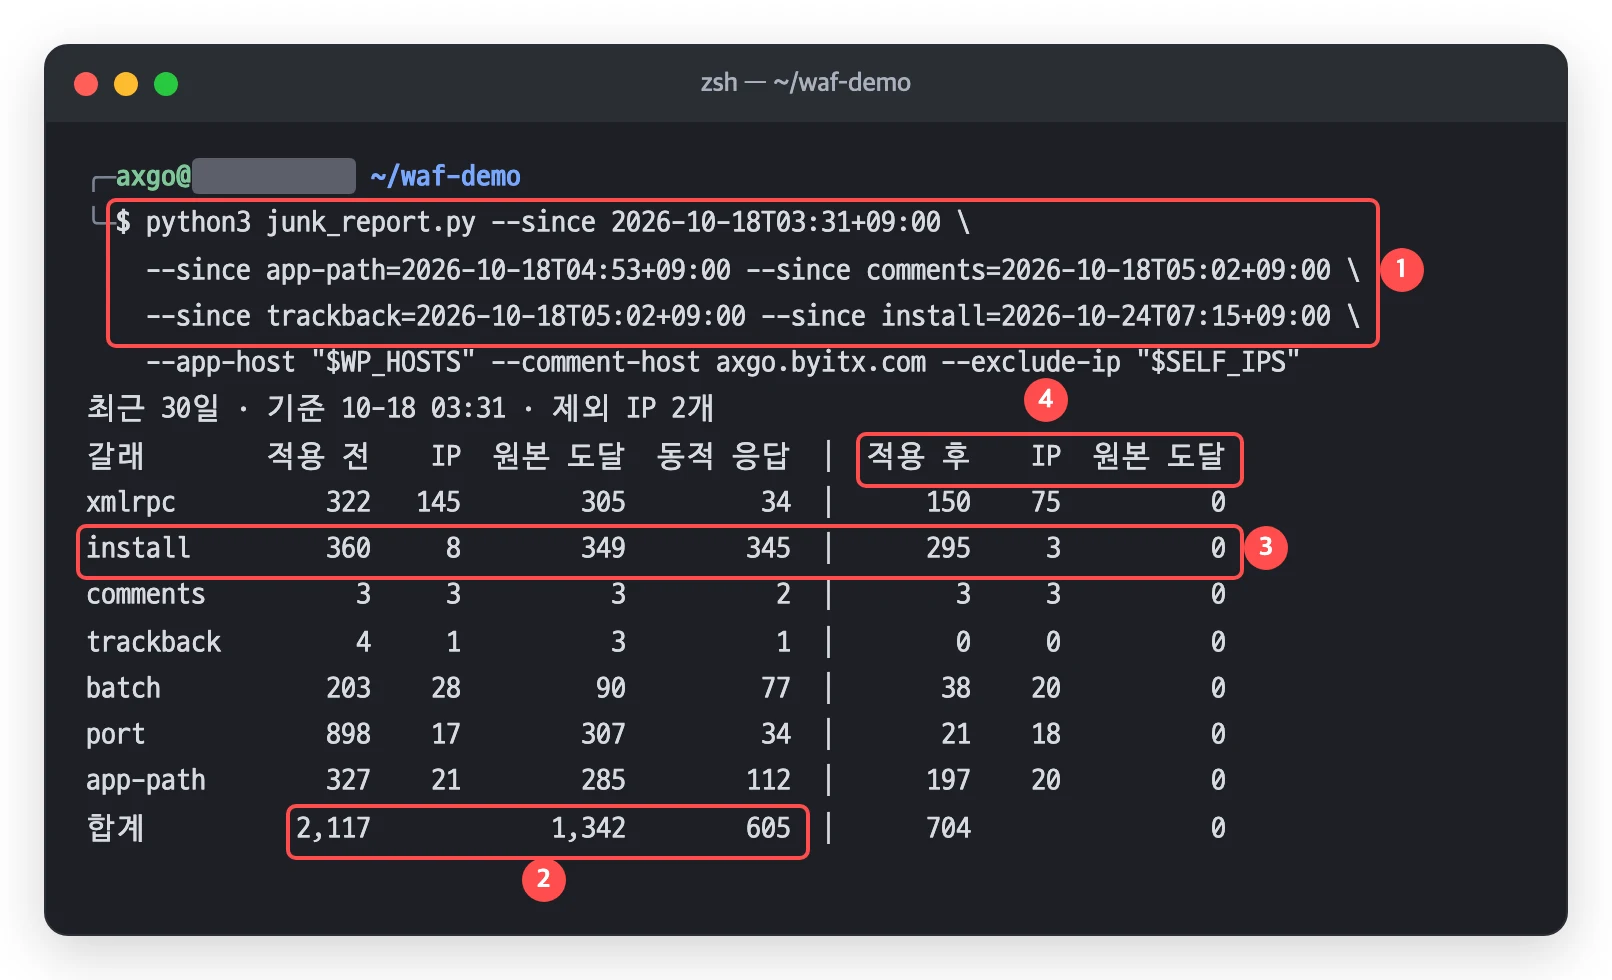
① 갈래마다 규칙에 넣은 시각으로 전후를 나눈다.
② 적용 전 20일 — 2,117건 중 1,342건이 원본까지 전달됨. 605건은 원본의 응답을 받았다.
③ install.php 는 원본 도달 349건 중 345건을 PHP 에서 리턴해 줬다.
④ 적용 후 열흘 — 704건, 원본 도달 0건.
처음 분석을 돌렸을 때는 install.php 가 28건뿐이었다. 요청 필터에는 requestSource: "eyeball" 을 걸어 두었다. 그런데 Cloudflare Workers 가 fetch() 로 보낸 요청들은 edgeWorkerFetch 로 따로 분류돼서 집계되지 않고 있었다. 원본 nginx 로그에는 Workers 주소가 보이는데 Cloudflare 집계에는 보이지 않아 살짝 헤맸다. 방문자 요청만 보려고 거는 필터에서 Cloudflare Workers IP를 이용한 공격 카운팅을 제외하기 때문이다.
Cloudflare 대시보드에서도 Workers IP에서 발생한 요청을 카운팅해 주지 않는 상태였다. Analytics > 요청 화면에서 경로를 /wp-admin/install.php 로 거르면 30일 동안 40건만 보인다(10월 29일 새벽 기준). 같은 30일을 API 로 카운팅해 보면 edgeWorkerFetch 가 687건이다. 필터에 요청 소스 edgeWorkerFetch 를 더하면 0건이 된다. 대시보드에서는 Workers 에서 들어오는 요청을 처음부터 세지 않는 것 같다. 다시 보안 Analytics 화면을 보니 머리말에도 그렇게 적혀 있었다. “Cloudflare Workers의 하위 요청은 포함되지 않습니다.” (하아… 괜히 헤맸잖아 ㅠㅠ)
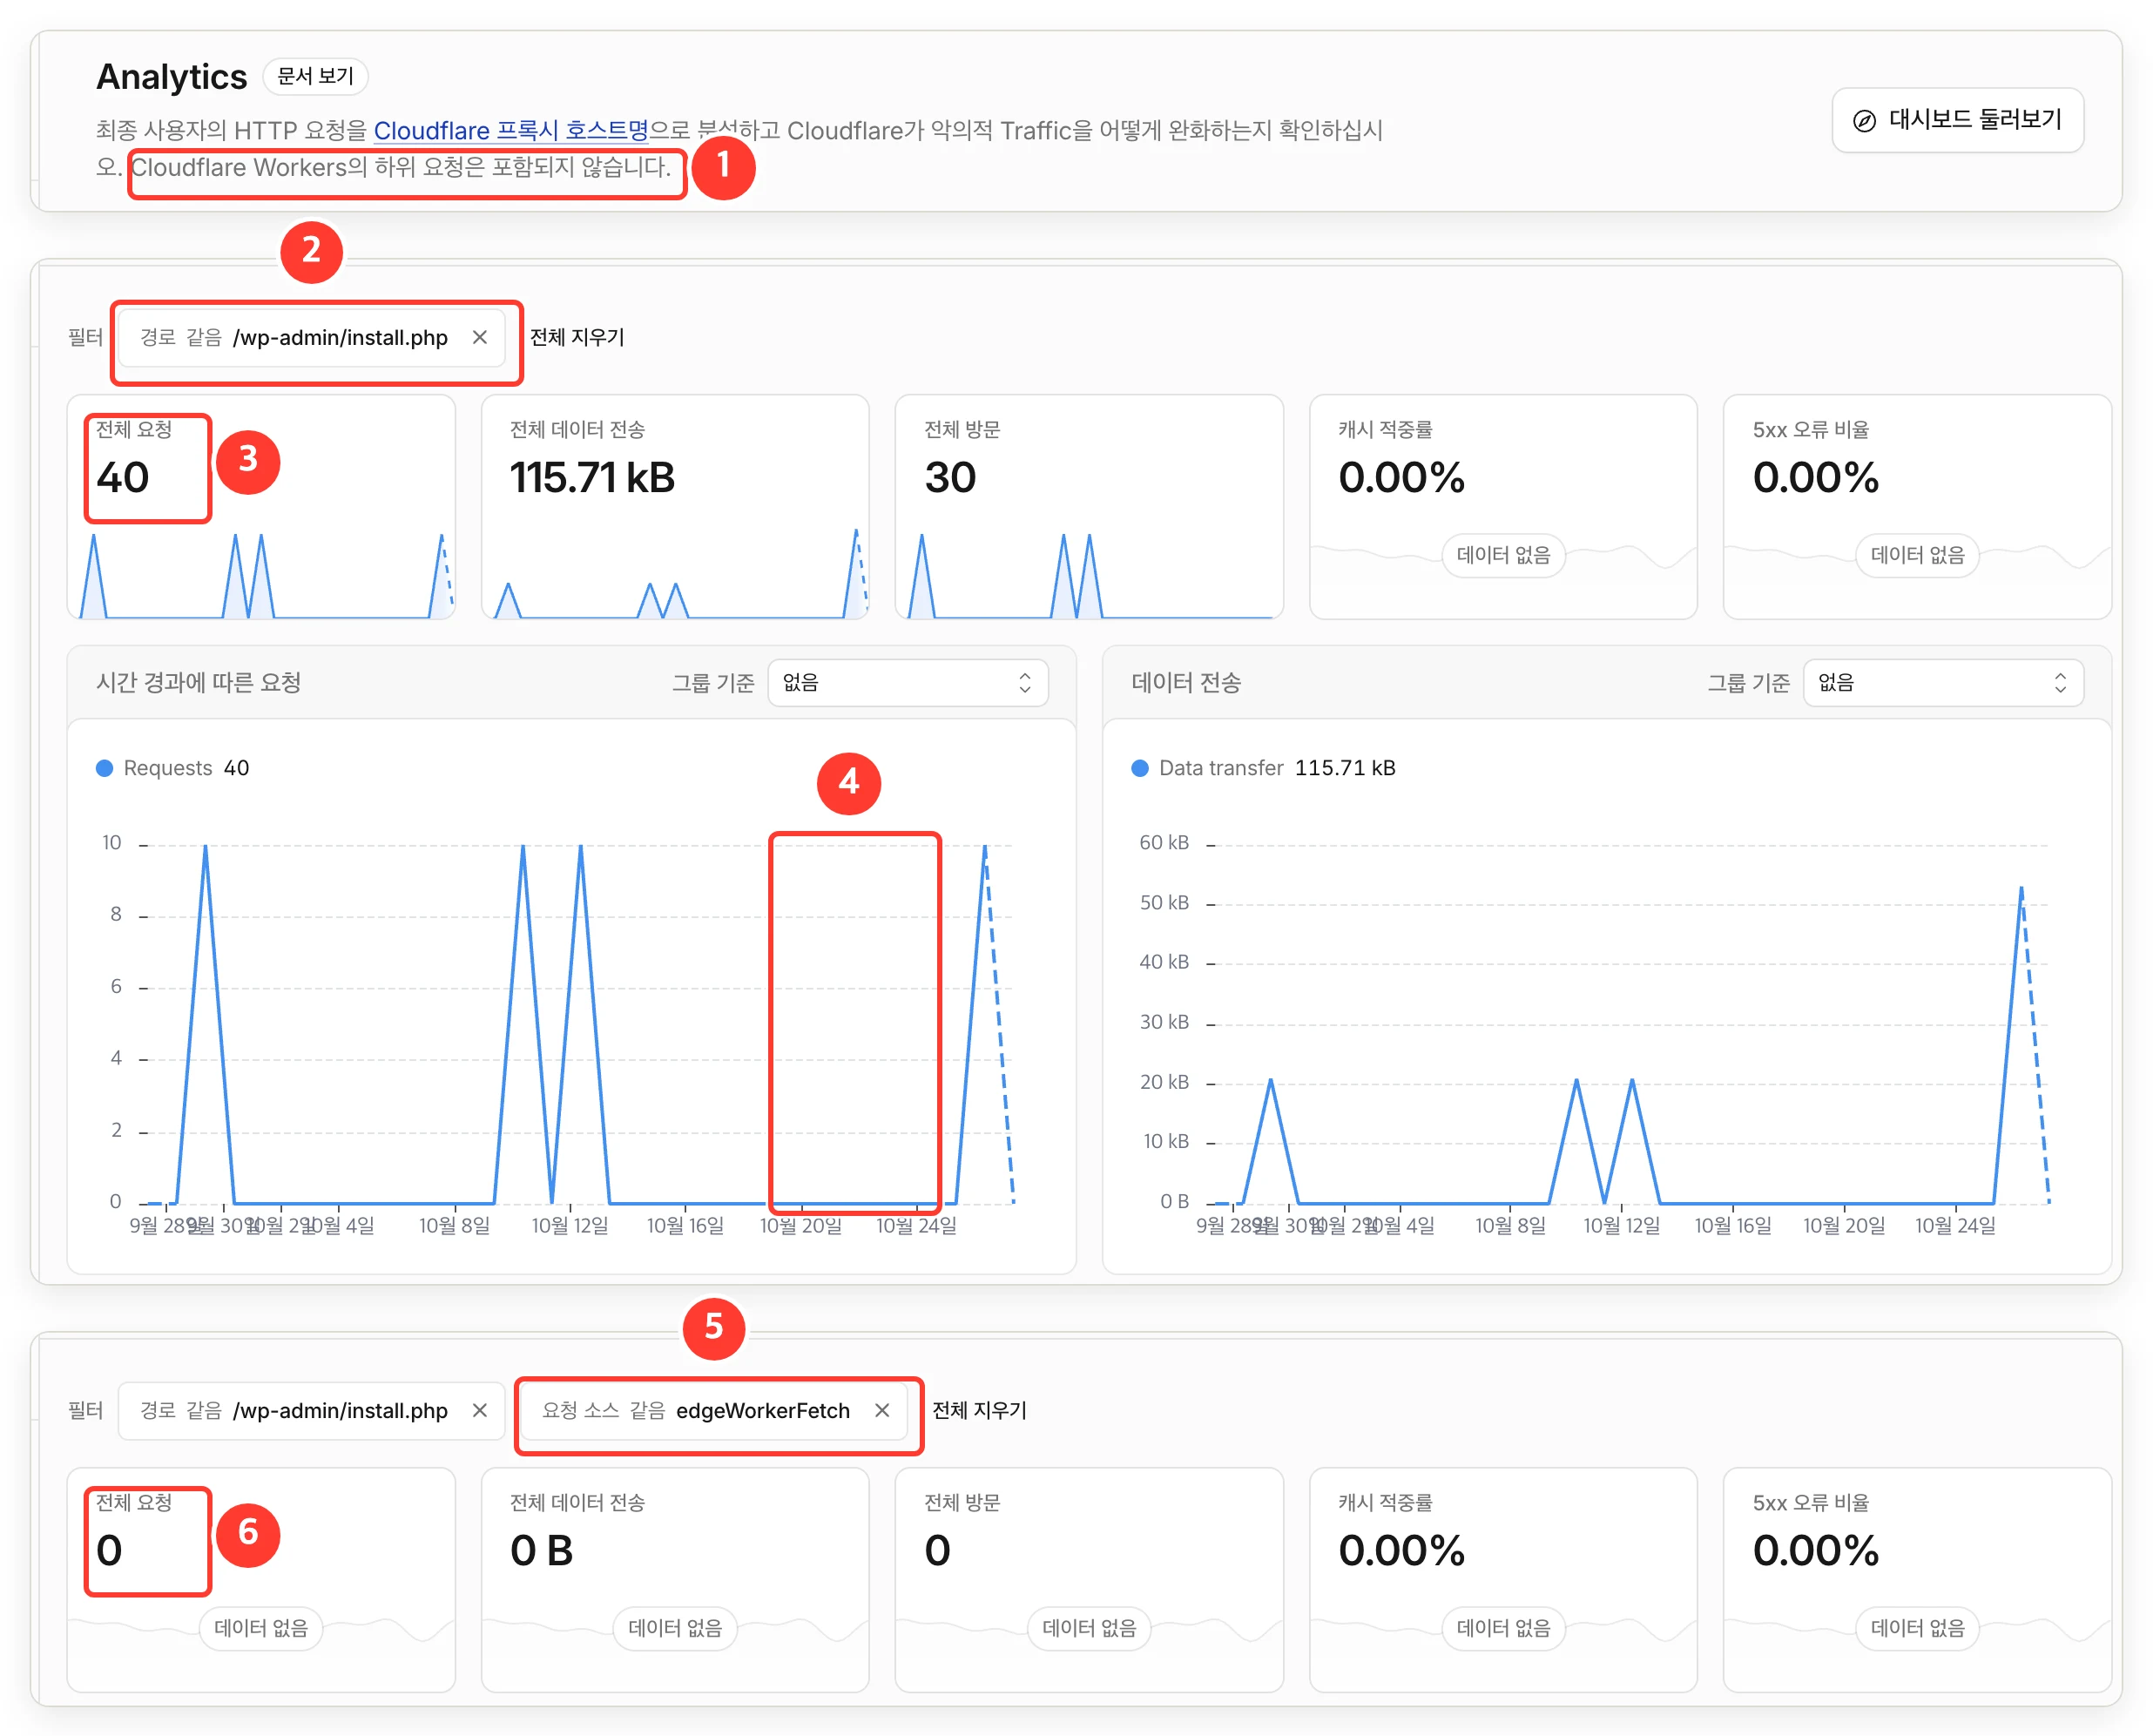
① 보안 Analytics 머리말 — Workers 의 하위 요청은 포함하지 않는다.
② Analytics > 요청에서 경로로 거른다.
③ 30일 40건(표본 추정)
④ Workers 주소가 하루 70~100번씩 오던 10월 19~23일도 바닥이다.
⑤ 요청 소스를
edgeWorkerFetch 로 더 거르면⑥ 0건이 된다.
무료 플랜의 요청 집계(httpRequestsAdaptiveGroups)는 쿼리 문자열을 주지 않고 엣지 포트 필드도 없어서 이 표에는 두 가지가 빠져 있다. ?rest_route=/batch/v1 처럼 쿼리로 온 batch 와, Host 헤더에 포트를 붙이지 않고 비표준 포트로 온 요청이다. 규칙을 건 뒤로는 이런 경우들도 보안 이벤트에 차단으로 기록된다.
REST batch — 207 을 받아 간 64건의 정체
/wp-json/batch/v1 은 WordPress 5.6 에서 생긴 엔드포인트다. REST 요청 여러 개를 한 번에 보내 순서대로 실행하고 결과를 207(Multi-Status)로 돌려준다.
올해 7월 이 엔드포인트에서 인증 없이 경로를 헷갈리게 만드는 취약점(CVE-2026-63030)이 나왔다. SQL 인젝션(CVE-2026-60137)과 엮으면 로그인 없이 관리자 계정을 만들 수 있어 wp2shell 이라고 불린다. 대상은 WordPress 6.9.0~6.9.4 와 7.0.0~7.0.1 이다. 보안 업체 권고에는 “패치가 늦어지면 WAF 로 /wp-json/batch/v1 과 ?rest_route=/batch/v1 을 막으라”는 문장을 볼 수 있다.
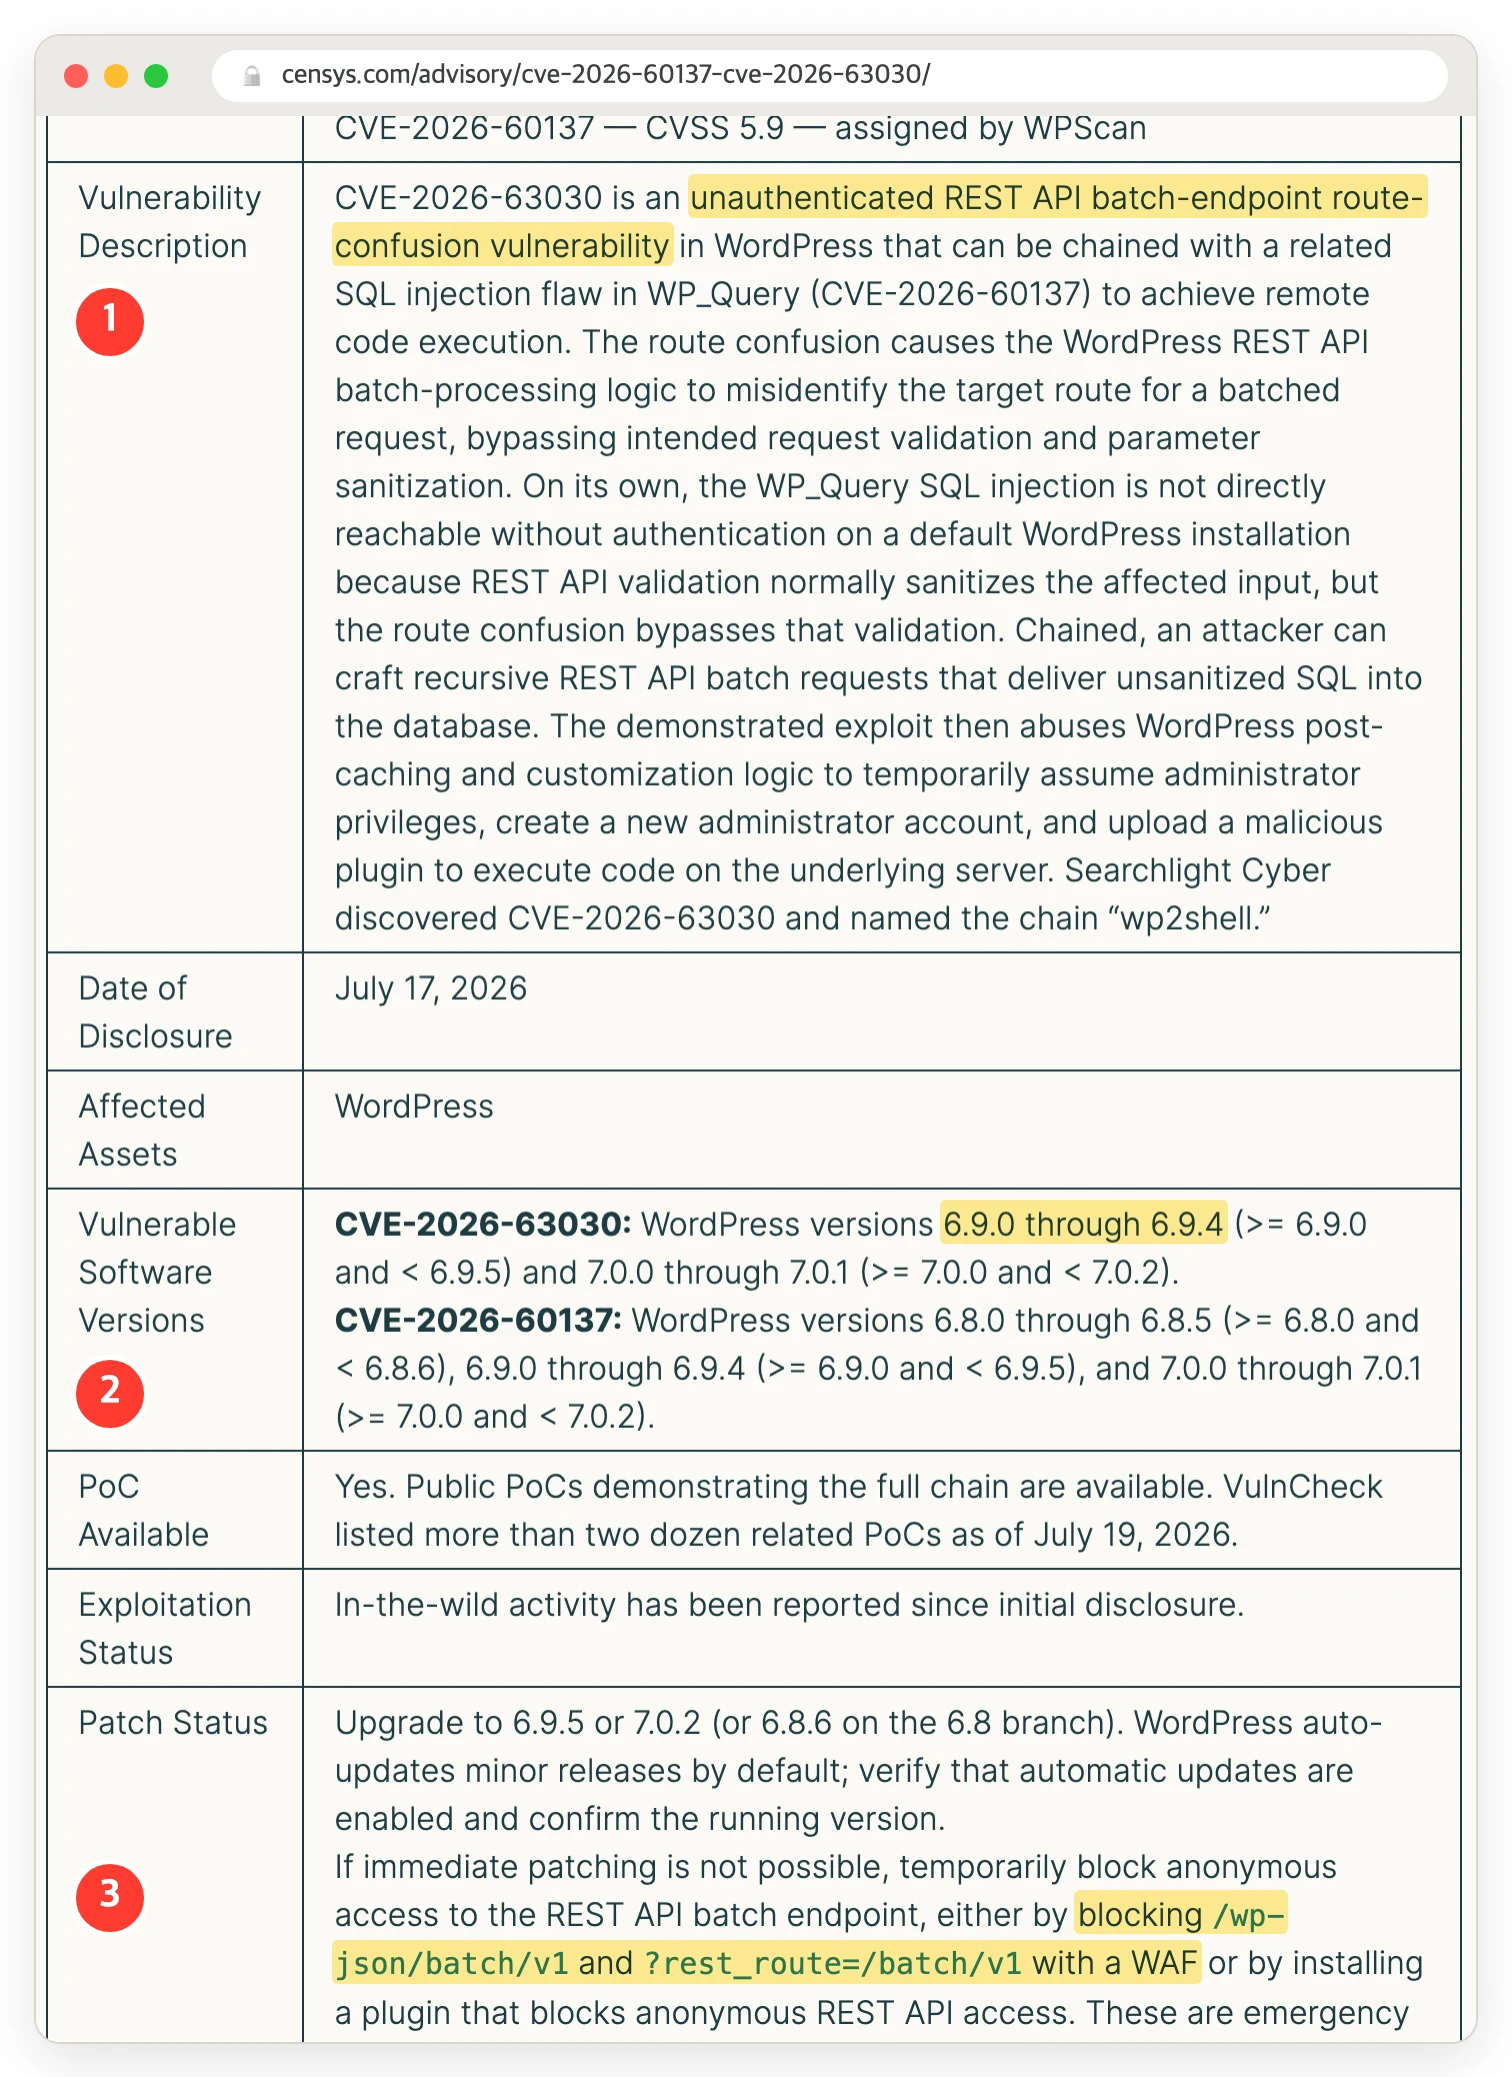
① 인증 없이 REST batch 엔드포인트의 경로를 헷갈리게 만드는 취약점이다.
② 대상 버전
③ 바로 패치할 수 없으면 WAF 로 두 경로를 막으라는 권고
규칙을 걸기 전 20일 동안 batch 요청은 203건이었다. 다행히 그중 103건은 Cloudflare 무료 관리형 규칙이 막았다. 관리형 규칙이 알아볼 수 없는 변형도 있었다. 그 가운데 64건은 원본 서버에서 207 을 받아 갔다. 이 서버의 WordPress 는 7.1.x 라 영향받는 버전이 아니다. 하지만 PHP에 전달되는 공격성 트래픽 리스크를 감당하기는 싫었다. 다음 취약점이 같은 엔드포인트에서 또 발생하지 말라는 법도 없으니까 말이다.
이 경로를 쓰는 관리 화면은 늘 로그인한 상태라 요청에 wordpress_logged_in_ 쿠키가 붙어 있다. 그래서 조건을 “로그인 쿠키 없는 batch” 로 좁혀 적용했다.
비표준 포트 — 8443 요청이 캐시를 타지 않고 있었다
Cloudflare 는 80·443 말고도 HTTP 포트 6개(8080·8880·2052·2082·2086·2095)와 HTTPS 포트 5개(2053·2083·2087·2096·8443)를 받아서 원본으로 넘기고 있다. 프록시를 켠 호스트라면 따로 설정하지 않아도 https://axgo.byitx.com:8443/ 을 열 수 있다. 이 포트들을 막는 관리형 규칙(Anomaly:Port – Non Standard Port)은 유료 플랜에만 있다. (무료 플랜 관리규칙에는 없다!)
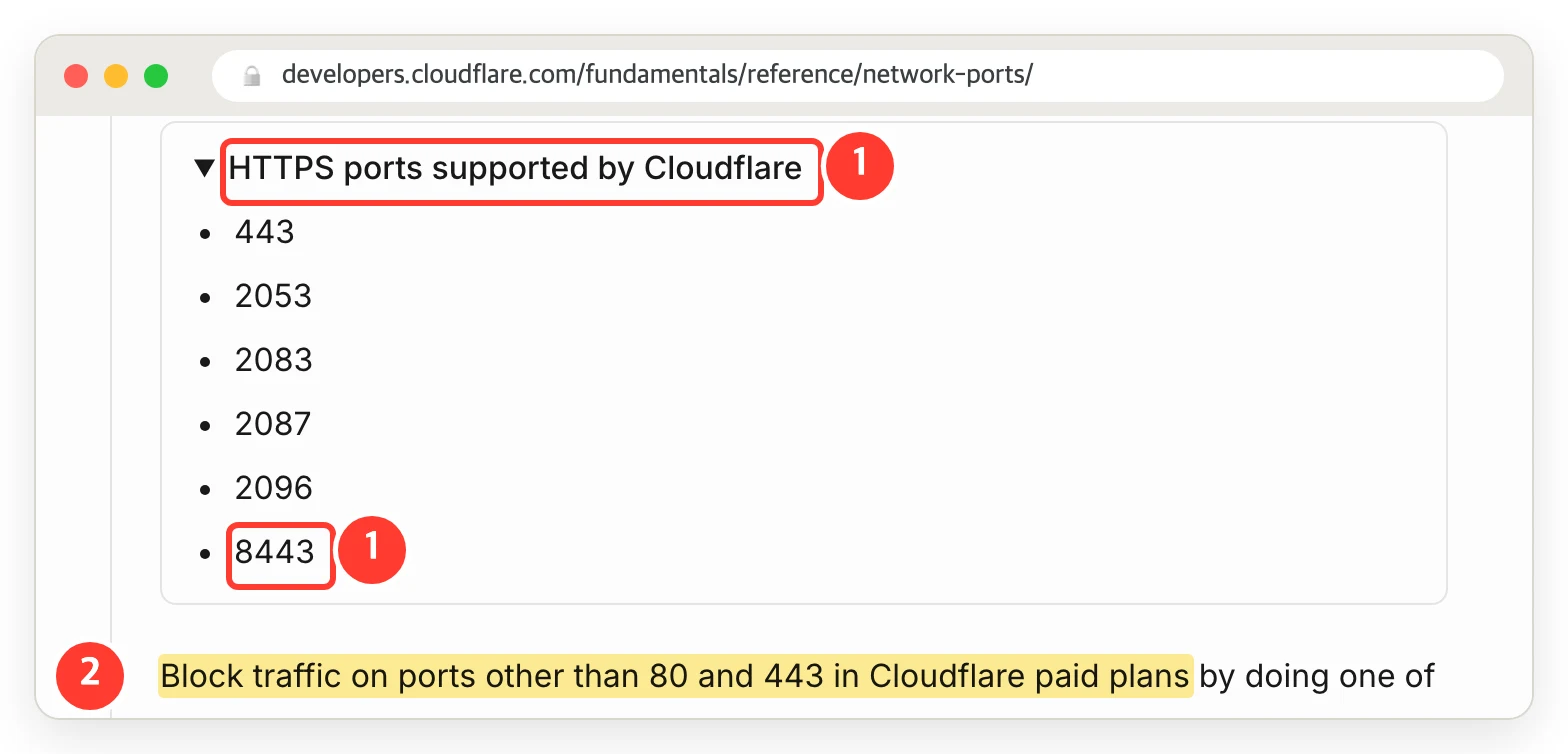
① 기본으로 프록시하는 HTTPS 포트 목록에 8443 이 있다.
② 80·443 외 포트를 막는 방법은 유료 플랜 기준으로 안내한다.
내 워드프레스 서버는 이 포트들을 사용하지 않는다. 그런데 포트로 들어온 요청의 Host 헤더가 문제였다. Cloudflare 는 :8443 을 붙인 Host 를 그대로 원본에 넘긴다. 보안 점검에서 포트가 붙은 Host 헤더를 이용해 WordPress 멀티사이트에서 ‘없는 사이트’로 처리돼 302 리다이렉트를 받는다는 걸 확인했다. nginx 페이지 캐시가 그 302 를 정상 주소의 캐시 키로 저장한다는 것도 점검을 하면서 확인했다. https://axgo.byitx.com:8443/ 요청 한 번이면 10분 동안 모든 방문자를 첫 화면에서 다른 사이트로 튕겨 보낼 수 있는 상태였다. nginx 는 바로 수정했다(PHP 에 넘기는 Host 를 정규화하고 302 를 캐시하지 않도록 했다). 엣지 규칙은 nginx 를 수정한 후 추가로 적용했다.
규칙을 걸기 전 20일 동안 Host 에 포트가 붙어 온 요청은 898건, IP 17개였다. 절반 가까이가 Perplexity-User·ChatGPT-User·Amazonbot·KimiBot·Bravebot 같은 AI·검색 봇 UA 였는데 검증된 봇(Verified Bot)으로 판정된 요청은 한 건도 없었다. 307건이 원본까지 갔고 그중 14건은 WordPress 가 페이지를 그려 200 으로 돌려줬다.
install.php — Cloudflare Workers 대역 IP에서 매시간 찔러보고 있다
설치가 끝난 WordPress의 install.php 는 ‘이미 설치됨’ 화면을 응답해준다. setup-config.php 는 설정 파일이 이미 존재한다는 오류를 리턴한다. 둘 다 PHP를 거쳐 응답하게 된다. 스캐너는 이 화면으로 설치가 덜 끝난 사이트를 가려낼 수 있다. wp-config.php 가 없는 상태라면 설치 화면에서 공격자 자신의 DB 서버를 입력해 설치를 끝내고 첫 관리자 계정을 탈취할 수 있는 상태가 된다. Wordfence 가 2017년 WPSetup 이라는 이름으로 보고한 공격 수법이다.
이 블로그는 설치를 CLI 로만 하고 워드프레스 설치 전 잠깐 공개될 수 있는 빈틈도 막을 수 있도록 처리해 두어 설치 화면을 열 수 있는 외부 사용자는 없다. 규칙을 걸기 전 기록에는 360건의 시도가 발견되었다. /wordpress1/·/staging/·/demo/ 아래의 설치 화면을 차례로 묻는 스캐너도 있었지만 대부분은 글 첫머리의 클라우드플레어 Workers 주소(2a06:98c0:3600::103)였다. 이 요청의 User-Agent 는 http://{_______}.com/wp-admin/install.php?step=1 이다. 나의 다른 워드프레스 멀티 사이트에서 리다이렉트를 따라 넘어온 요청으로 보인다.
Cloudflare Workers 에서 오는 요청은 ASN 으로 막을 수 없다. AS13335(Cloudflare) CIDR을 막으면 Cloudflare 를 거치는 정상 서비스까지 막힐 수 있다. 그래서 URL 경로로 막았다.
xmlrpc·n8n 경로·댓글 URL — 불필요한 요청들
규칙을 걸기 전 20일 동안 xmlrpc.php 에 대한 요청이 145개 IP에서 322건이 왔다. nginx 가 이미 403 을 반환하고 있어서 서버 CPU 비용은 미미했다. 그래도 /wp/xmlrpc.php·/blog/xmlrpc.php 처럼 하위 폴더에 붙인 경로는 nginx 의 정확한 경로 일치(location = /xmlrpc.php)를 벗어나 WordPress 가 PHP 로 34건을 응답했다. 이런 경로까지 잡기 위해 엣지 조건을 ends_with 로 사용했다.
WordPress 의 xmlrpc_enabled 필터로 끄면 되지 않느냐는 질문이 나올 수 있다. 이 필터는 생각했던 의도와 다르게 로그인이 필요한 메서드만 끄는 옵션이다. 핑백처럼 인증 없이 쓰는 메서드는 그대로 사용 가능하다.
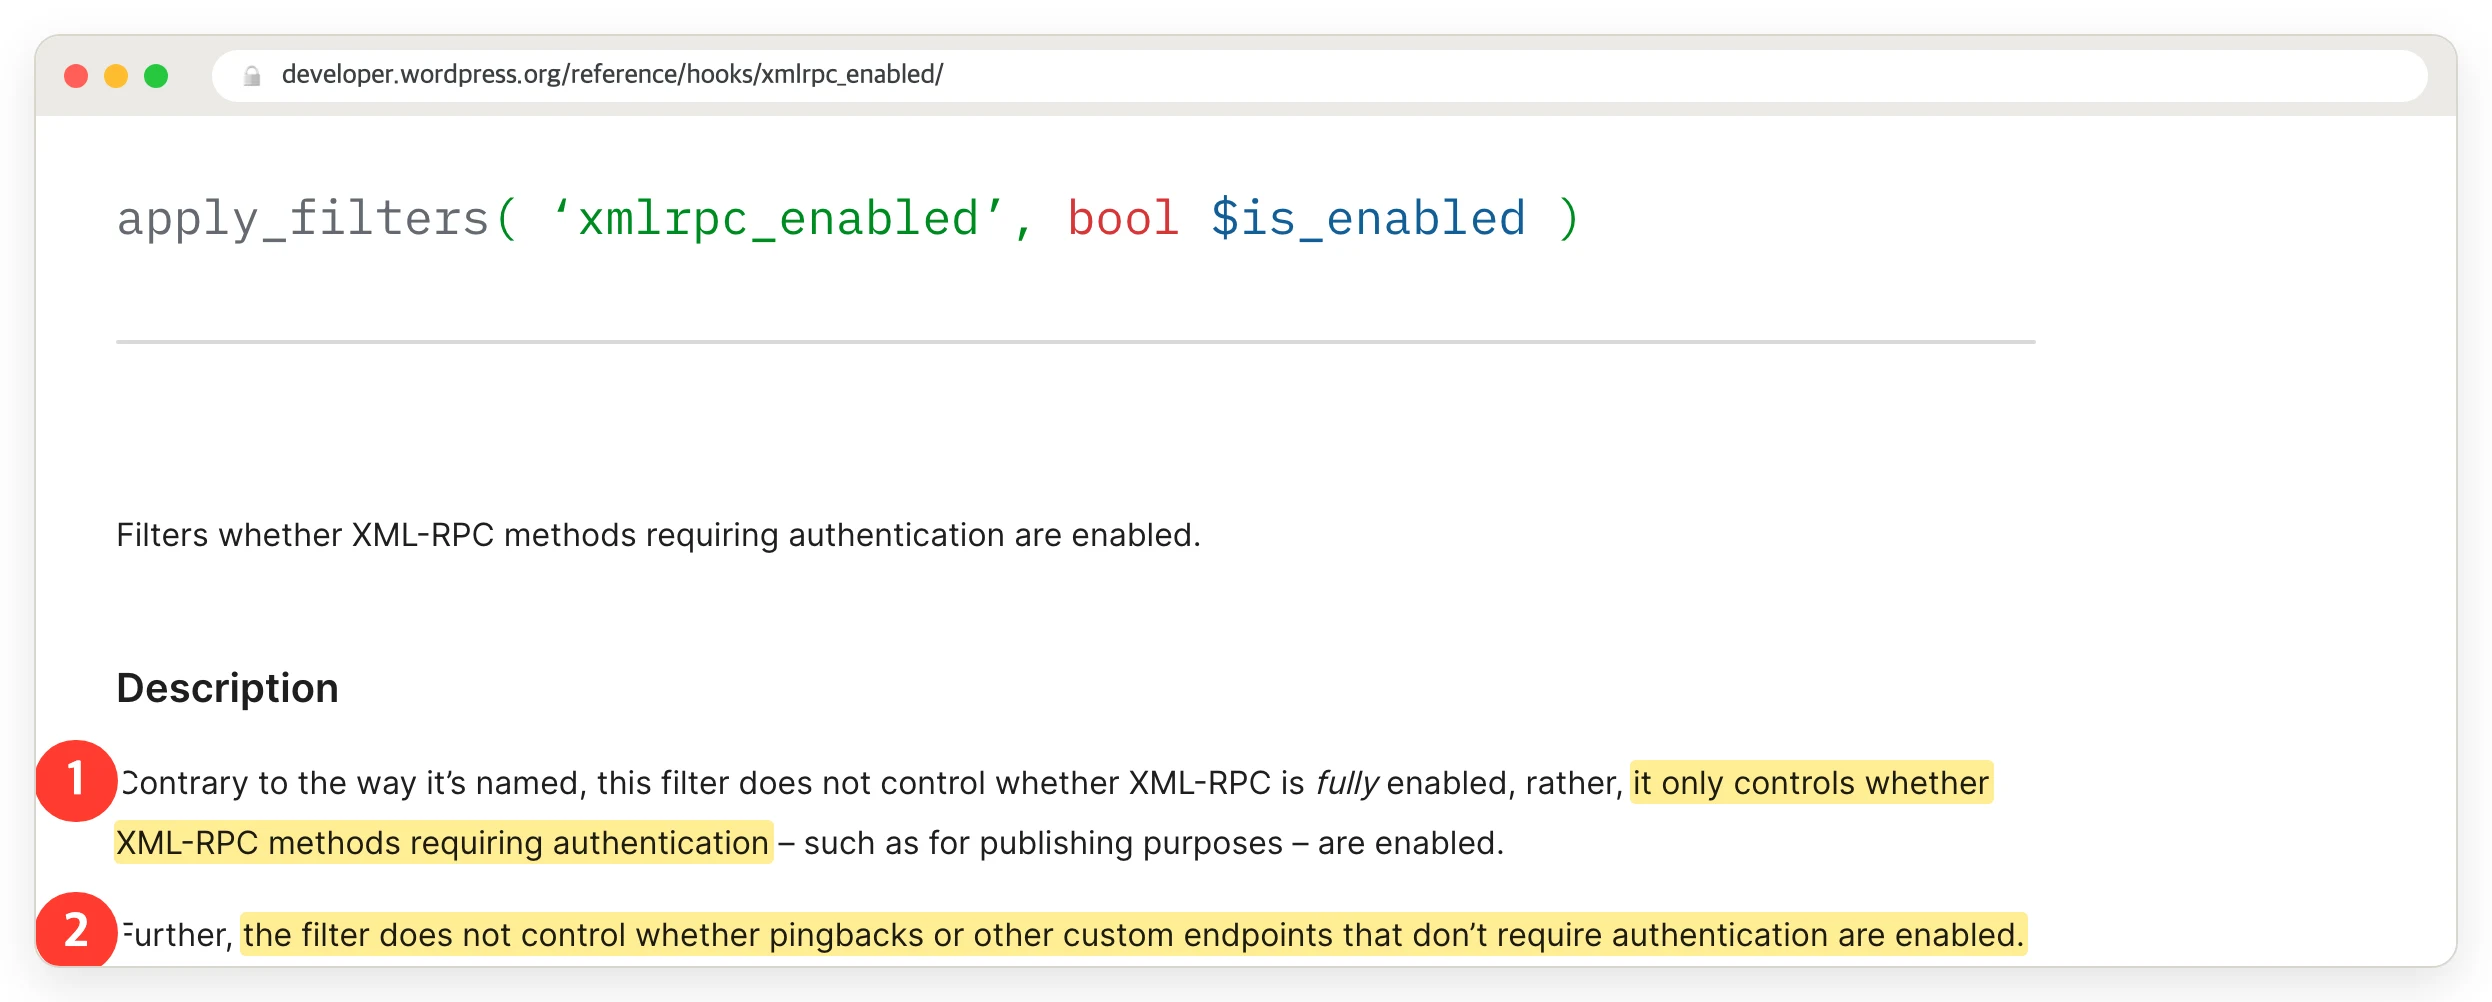
① 로그인이 필요한 XML-RPC 메서드만 제어한다.
② 핑백처럼 인증이 필요 없는 엔드포인트는 이 필터로 꺼지지 않는다.
n8n 경로들에서는 사정이 조금 달랐다. 같은 Cloudflare 존에 n8n 호스트가 있고 SPA로 동작하는 n8n 워크플로우 편집기에는 /assets/·/rest/·/webhook/ 같은 경로들이 사용된다. 엣지 속도 제한 규칙은 n8n 을 위해 이 경로들을 제한하지 않도록 했다. 무료 플랜의 속도 제한은 호스트 조건을 쓸 수 없어서 이 예외가 WordPress 호스트에도 동일하게 적용되었다. 스캐너는 그 틈으로 /static/.env·/assets/.env·/static/..;/..;/proc/self/environ 와 같은 요청들을 보내왔다. WordPress 호스트에는 이 경로가 없기 때문에 호스트를 조건에 넣어 막았고 327건 중 112건을 404로 리턴했다.
댓글과 트랙백은 모든 사이트에서 닫았다. 들어온 요청은 7건뿐이었지만 매 건마다 PHP가 처리해줘야만 했기 때문이다.
조건식 — 해당 URL들을 규칙 하나로 합치자
여섯 개의 조건으로 하나의 조건식을 만들고 조건마다 예외를 하나씩 붙였다.
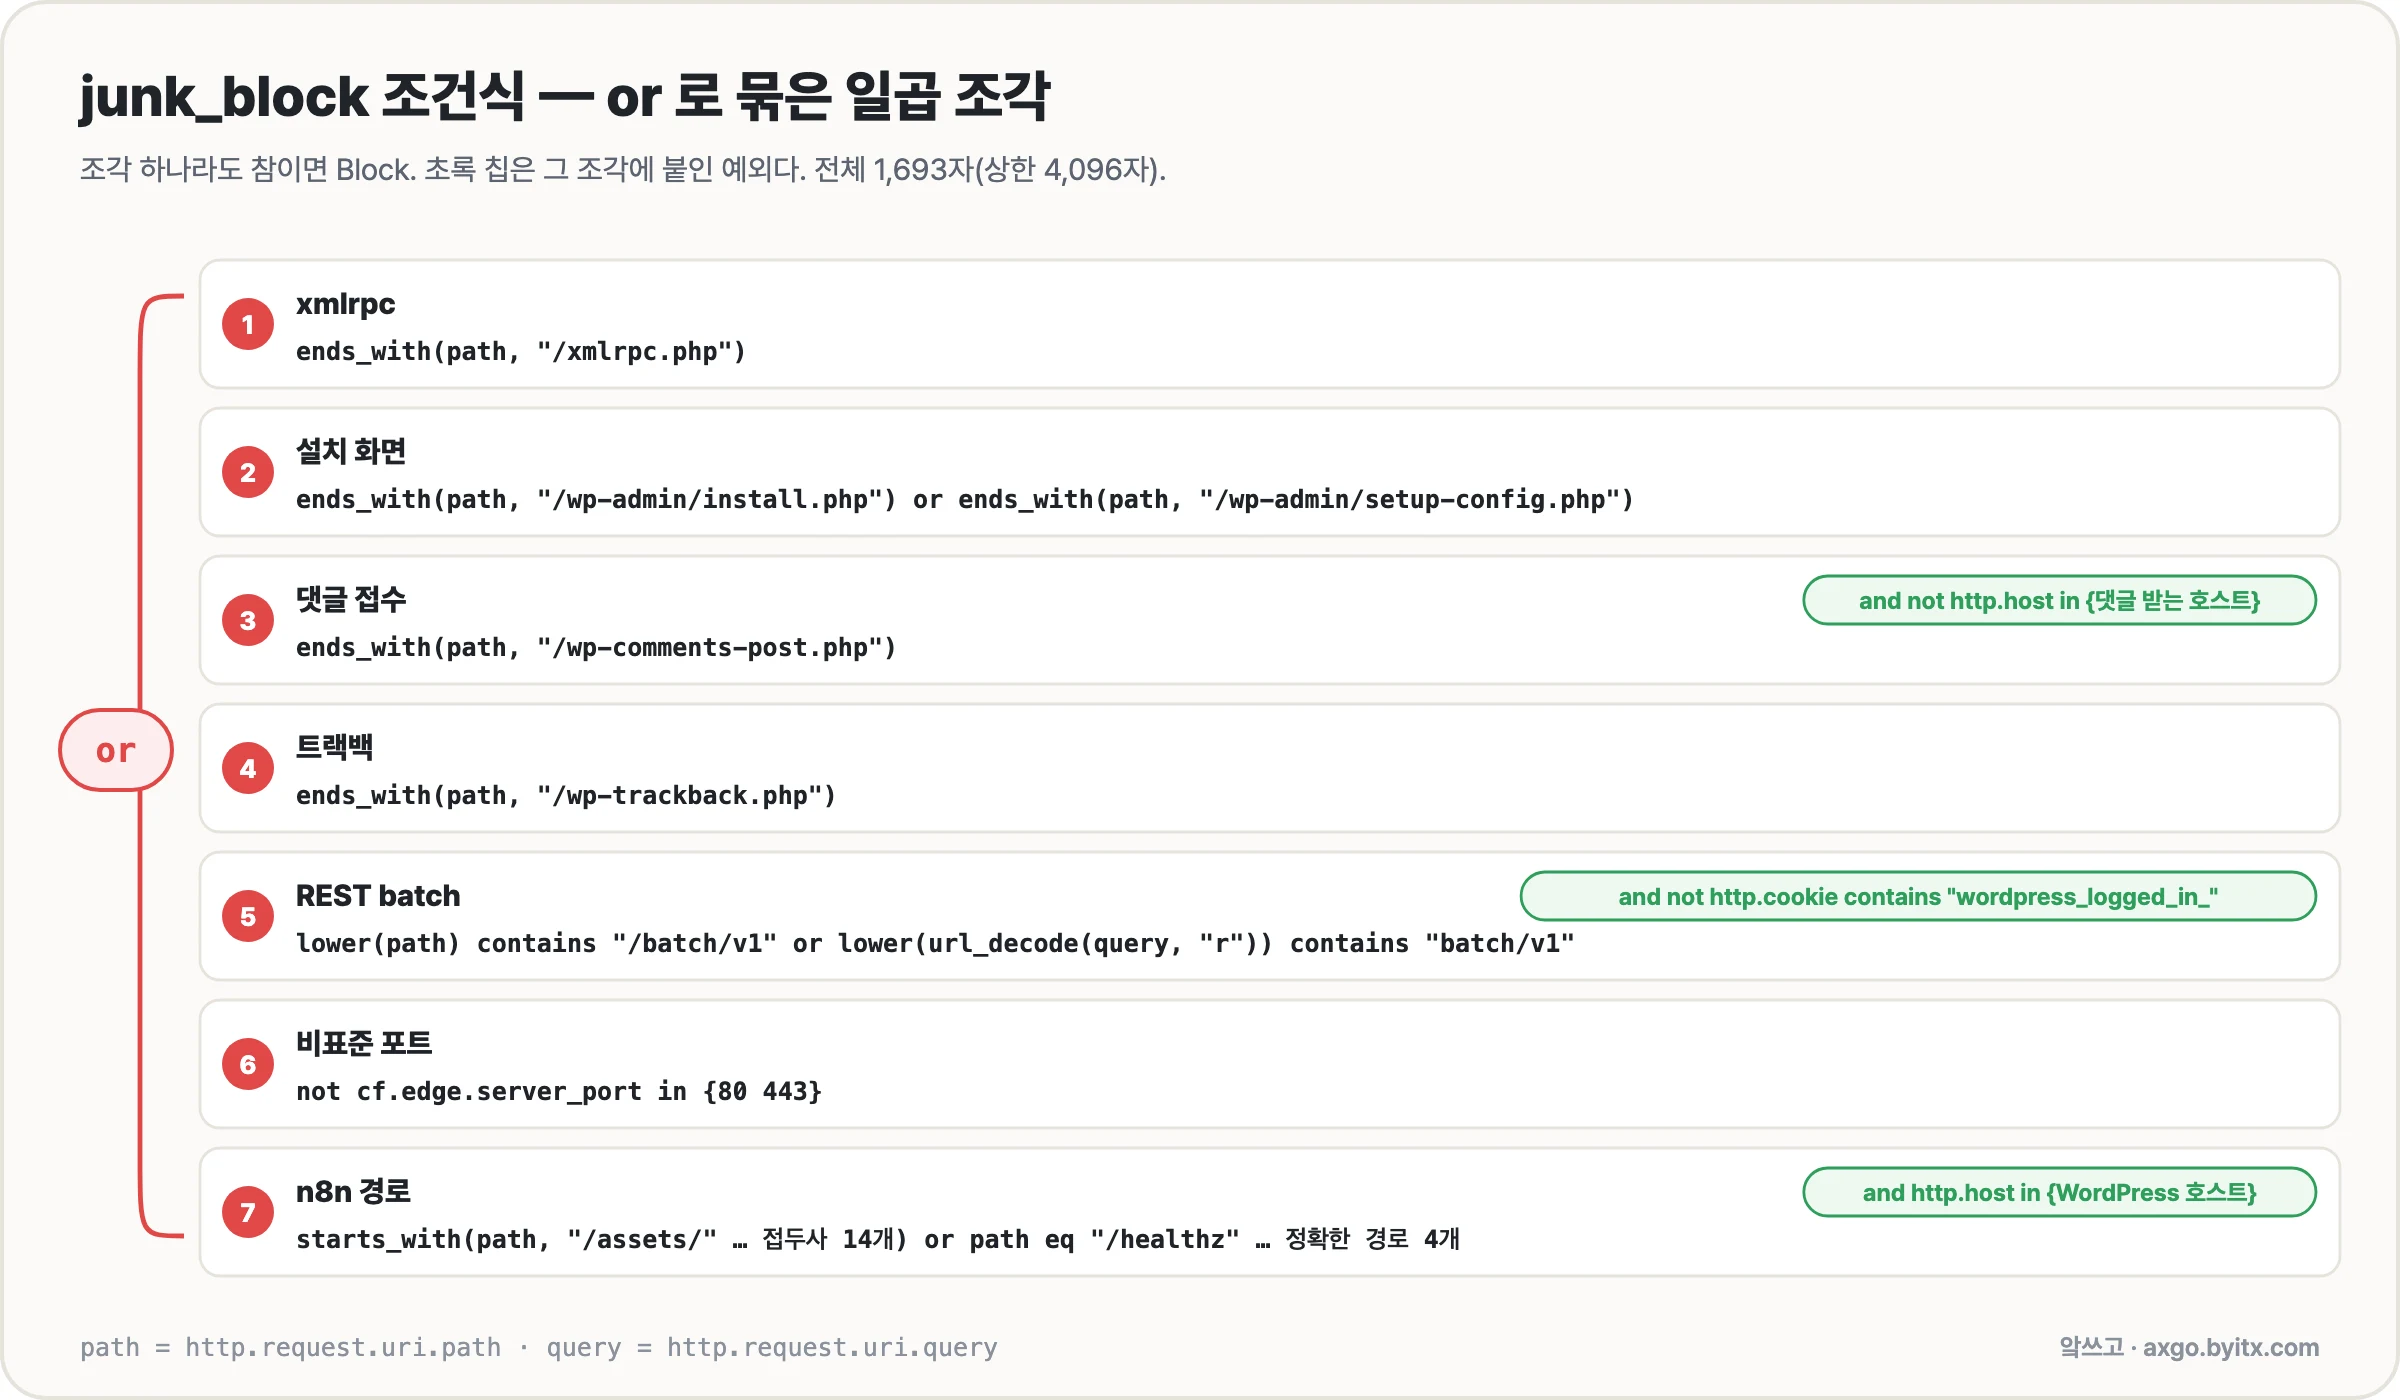
이 블로그는 Cloudflare 설정을 Terraform 으로 관리한다. 아래는 조건식을 만드는 부분을 다른 사이트에서도 쓸 수 있게 정리한 것이다. 호스트 이름과 n8n 경로 목록만 자기 환경에 맞게 바꾸면 된다. 실제 호스트 목록을 넣으면 운영 중인 규칙과 글자 하나까지 같은 1,693자 조건식이 나오는 것을 확인했다.
locals {
  # WordPress 를 서빙하는 호스트와, 그중 댓글을 받는 호스트
  wp_hosts      = ["blog.example.com", "www.example.com", "example.com"]
  comment_hosts = ["blog.example.com"]

  # 같은 존의 다른 앱(n8n)만 쓰는 경로. 접두사는 끝 슬래시까지 넣어 글 주소(/formula-…)와 겹치지 않게 한다.
  app_prefixes = ["/assets/", "/static/", "/icons/", "/types/", "/rest/", "/mcp-server/", "/mcp-oauth/", "/.well-known/oauth-",
  "/webhook/", "/webhook-test/", "/webhook-waiting", "/form/", "/form-test/", "/form-waiting/"]
  app_exact = ["/webhook", "/form", "/healthz", "/healthz/readiness"]

  hostset = { for k, v in { wp = local.wp_hosts, comment = local.comment_hosts } : k => join(" ", [for h in v : "\"${h}\""]) }
  path    = "http.request.uri.path"

  junk_block = join(" or ", [
    "ends_with(${local.path}, \"/xmlrpc.php\")",
    "(ends_with(${local.path}, \"/wp-admin/install.php\") or ends_with(${local.path}, \"/wp-admin/setup-config.php\"))",
    "(ends_with(${local.path}, \"/wp-comments-post.php\") and not http.host in {${local.hostset.comment}})",
    "ends_with(${local.path}, \"/wp-trackback.php\")",
    # 블록 편집기는 로그인 쿠키를 갖고 온다. 쿠키 값의 진위는 원본이 확인한다.
    "((lower(${local.path}) contains \"/batch/v1\" or lower(url_decode(http.request.uri.query, \"r\")) contains \"batch/v1\") and not http.cookie contains \"wordpress_logged_in_\")",
    "not cf.edge.server_port in {80 443}",
    format("(http.host in {%s} and (%s))", local.hostset.wp, join(" or ", concat(
      [for p in local.app_prefixes : "starts_with(${local.path}, \"${p}\")"],
      [for p in local.app_exact : "${local.path} eq \"${p}\""],
    ))),
  ])
}

resource "cloudflare_ruleset" "waf_custom" {
  zone_id = var.zone_id
  name    = "custom rules"
  kind    = "zone"
  phase   = "http_request_firewall_custom"

  rules = [
    # ① asn_block ② uploads_query_block ③ wp_login_challenge — 앞의 세 편
    {
      ref         = "junk_block"
      description = "불필요 경로 거부 규칙 — xmlrpc · 설치 화면 · 댓글/트랙백 · 익명 batch · 80/443 외 포트 · WP 호스트의 앱 경로"
      expression  = local.junk_block
      action      = "block"
      enabled     = true
    },
  ]
}
Code language: plaintext (plaintext)
대시보드에서 만든다면 Security > Security rules 에서 사용자 지정 규칙을 새로 만든다. 표현식 편집기에 Terraform 이 만든 문자열을 붙여 넣은 뒤 동작을 차단으로 둔다.
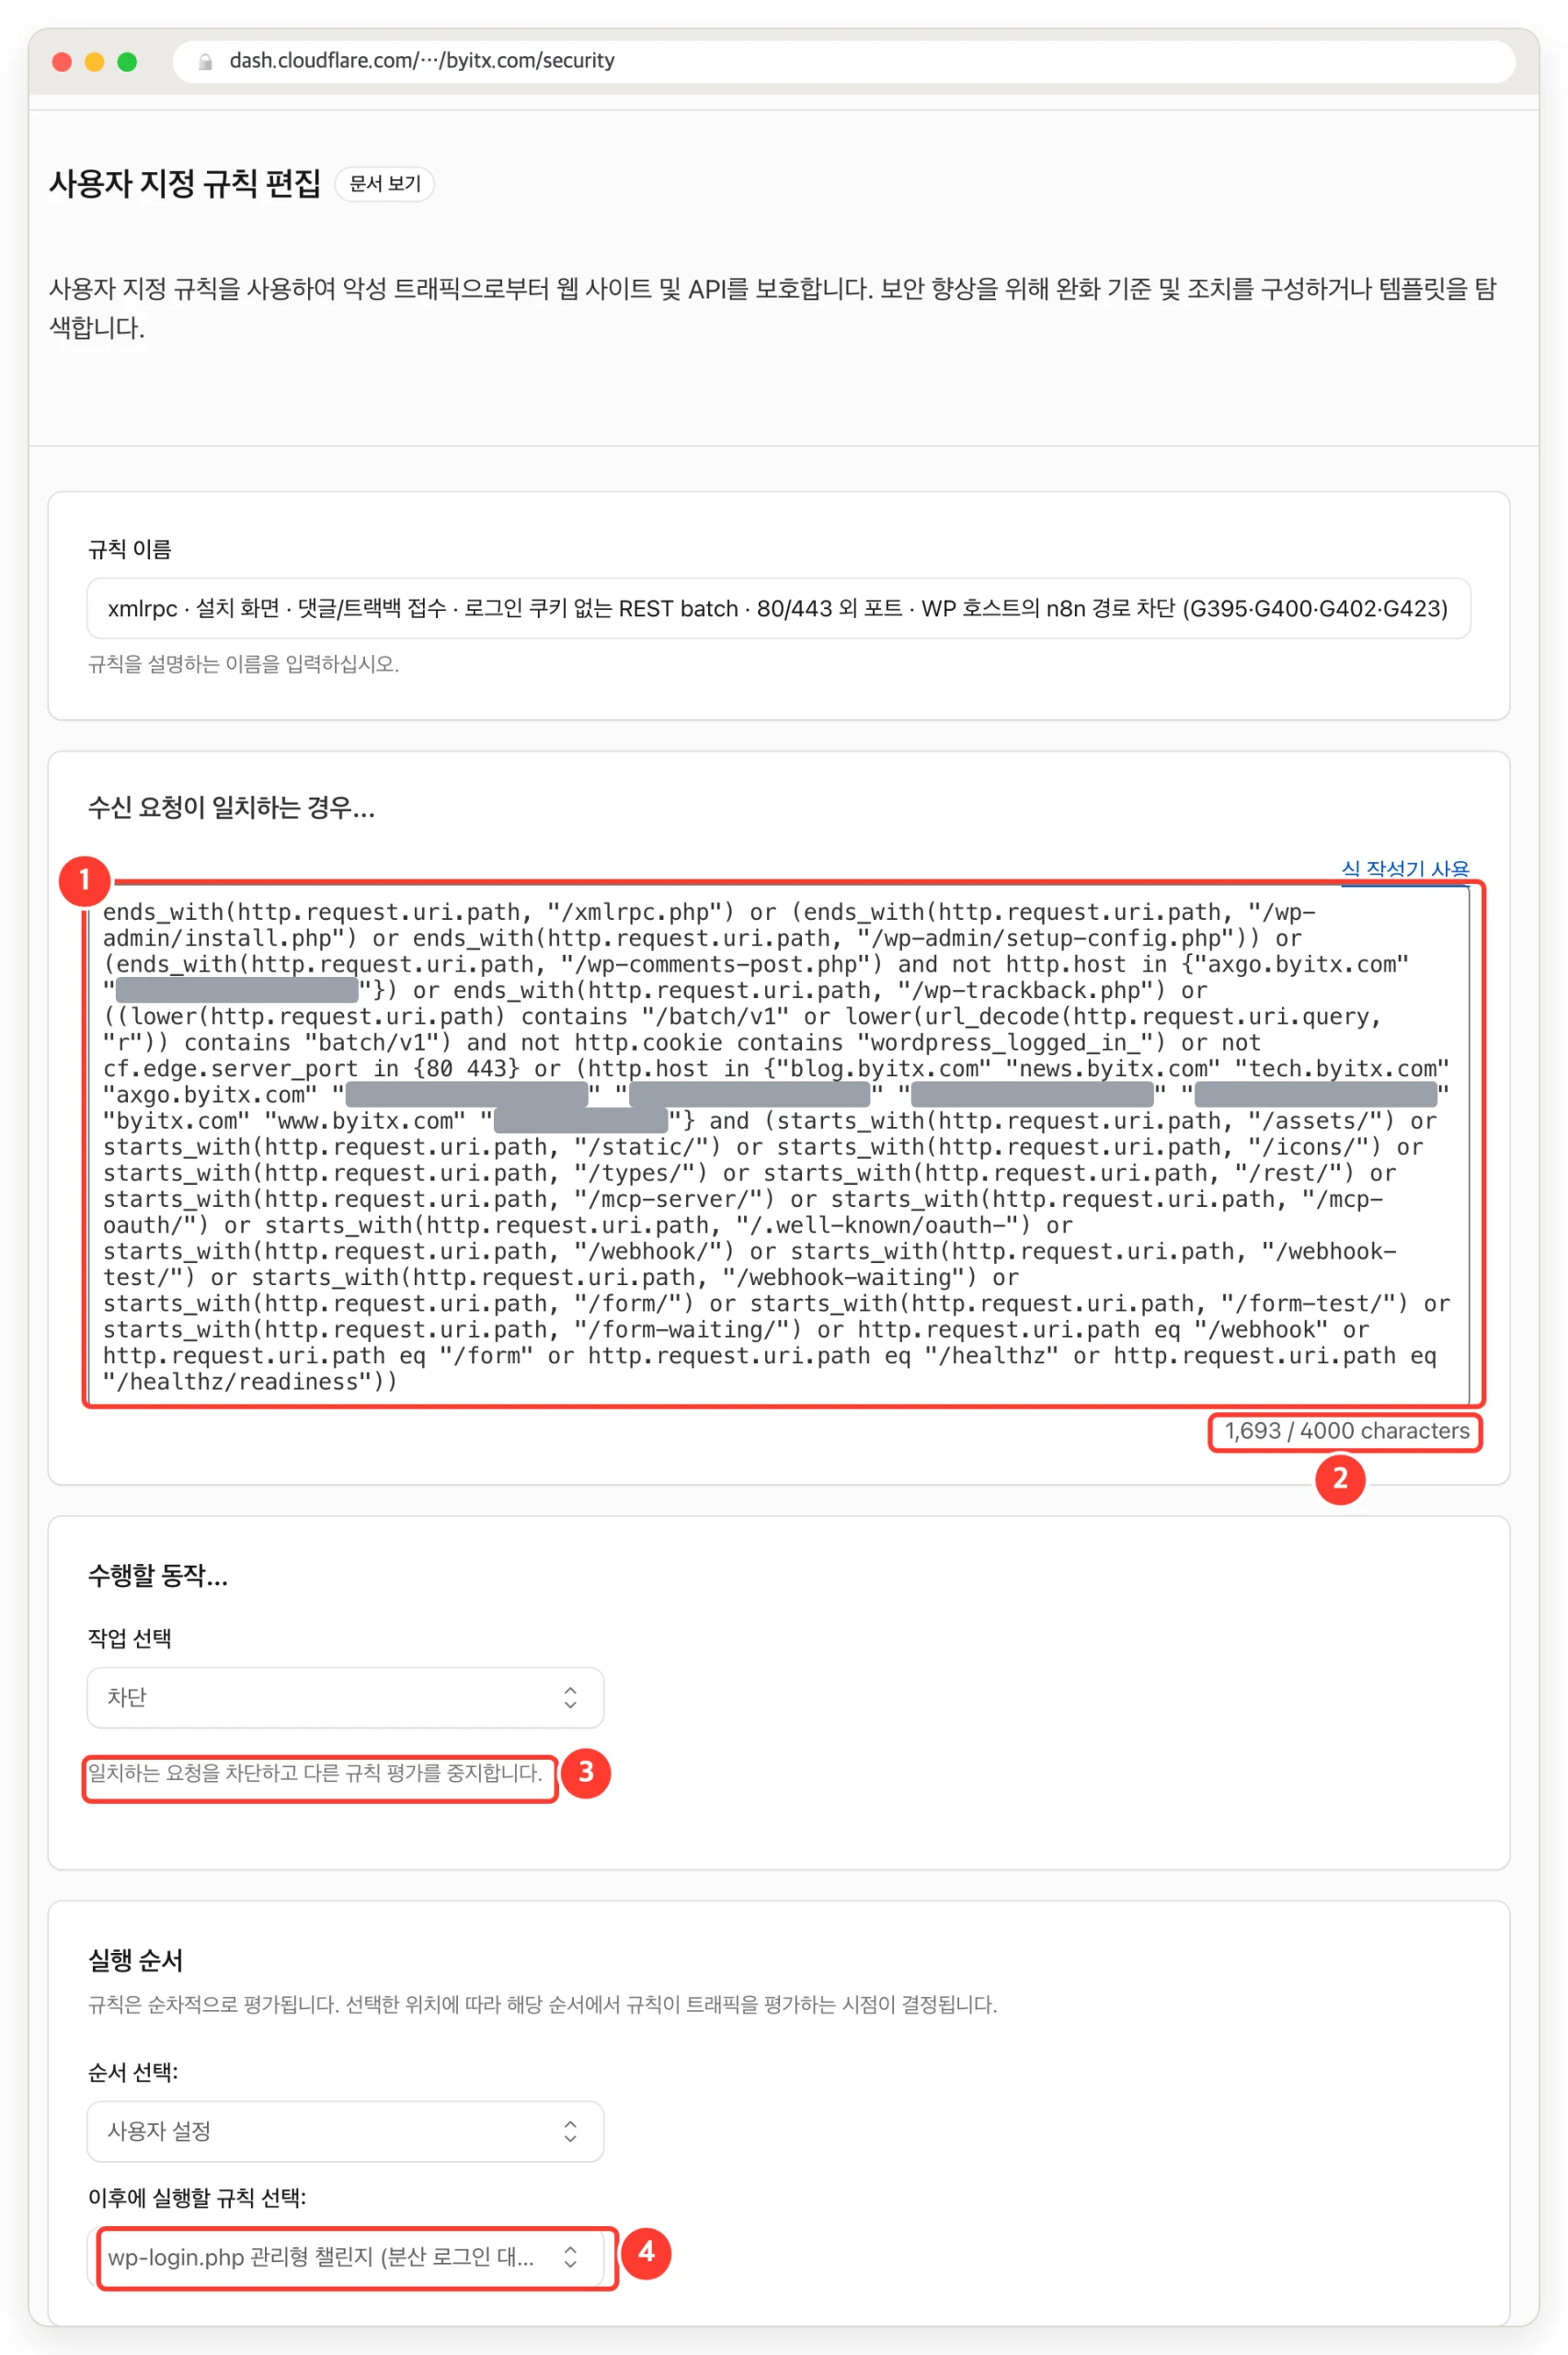
① WAF 사용자 정의 규칙의 조건식
② 규칙 문자열의 상한은 4,000자다.
③ 차단은 다른 규칙 평가를 멈춘다.
④ wp-login 챌린지 다음에 실행되도록 설정했다.
조건을 하나씩 보자면 아래와 같다.
ends_with— URL 끝쪽을 조건으로 한다./wp/xmlrpc.php,/wordpress/wp-admin/install.php처럼 WordPress 가 하위 폴더에 있을 것이라 가정하고 들어오는 요청들을 조건으로 포함시킬 수 있다.lower(…)와url_decode(…, "r")— WordPress 는 REST 경로를 대소문자 없이 맞추므로/wp-json/BATCH/v1도 batch 로 처리된다. 쿼리는?rest_route=%2FB%41TCH%2Fv1처럼 인코딩해서 보낼 수 있다."r"옵션은%2520같은 이중 인코딩까지 해석해 준다.not http.cookie contains "wordpress_logged_in_"— 쿠키 포함여부를 확인한다. 진짜 로그인 여부는 확인하지는 않는다.not cf.edge.server_port in {80 443}— Cloudflare 엣지가 요청을 받은 포트다. 호스트와 상관없이 모든 비표준 포트를 막을 수 있도록 했다.- n8n 경로는 끝 슬래시까지 —
/form을 접두사로 쓰면/formula-…같은 글 주소도 함께 필터링된다. 접두사는/form/처럼 슬래시까지 쓴다. 슬래시가 없는 경로는eq로 정확하게 일치할 수 있도록 해야 한다./webhook-waiting만 예외다. n8n 이 직접 호출하는/webhook-waiting-slack같은 경로들이 있을 수 있다.
조건식은 1,693자다. Cloudflare 문서에 적힌 표현식 상한은 4,096자인데 대시보드 편집기상의 제약 조건은 4,000자다. 여유는 2천 자 남짓이다.
규칙의 실행 순서도 참고해둬야 한다. 속도 제한과 관리형 규칙보다 사용자 지정 규칙의 우선순위가 높다. 사용자 지정 규칙으로 차단된 요청은 뒤 단계에서 평가되지 않는다.
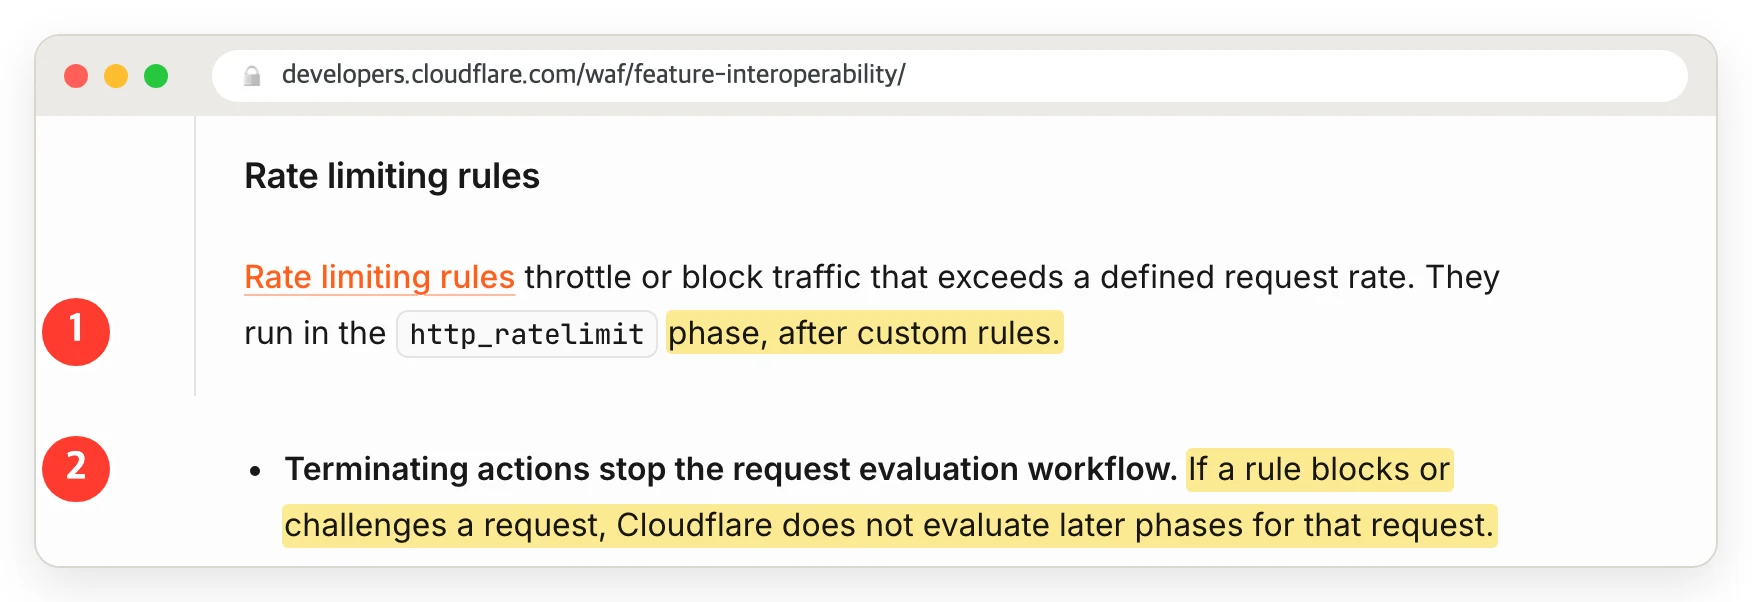
① 속도 제한은 사용자 지정 규칙 다음 단계다.
② 규칙이 차단하거나 챌린지를 걸면 그 요청은 뒤 단계를 타지 않는다.
이 순서 때문에 생기는 일이 하나 있다. 규칙을 걸기 전에는 batch 공격의 절반을 관리형 규칙이 막아서 관리형 규칙 이벤트에 로그가 남았다. 이 규칙을 건 뒤로는 junk_block 이 먼저 끊으니 관리형 규칙 이벤트에서 batch 공격 로그가 보이지 않게 되었다. 전체적으로는 상관없지만 이벤트 숫자를 비교할 때 살짝 헷갈릴 수 있다.
적용 전후 — Analytics와 NGINX 로그 분석
경로별로 하루 평균 카운트를 해보면 이렇다.
| 기간 | 요청(하루) | 원본 도달(하루) | PHP 응답건 | |
|---|---|---|---|---|
| 적용 전 | 09-28 ~ 10-18 03:31 (약 20일) | 2,117 (106) | 1,342 (67) | 605 |
| 적용 후 | 10-18 03:31 ~ 10-28 (약 10일) | 704 (71) | 0 (0) | 0 |
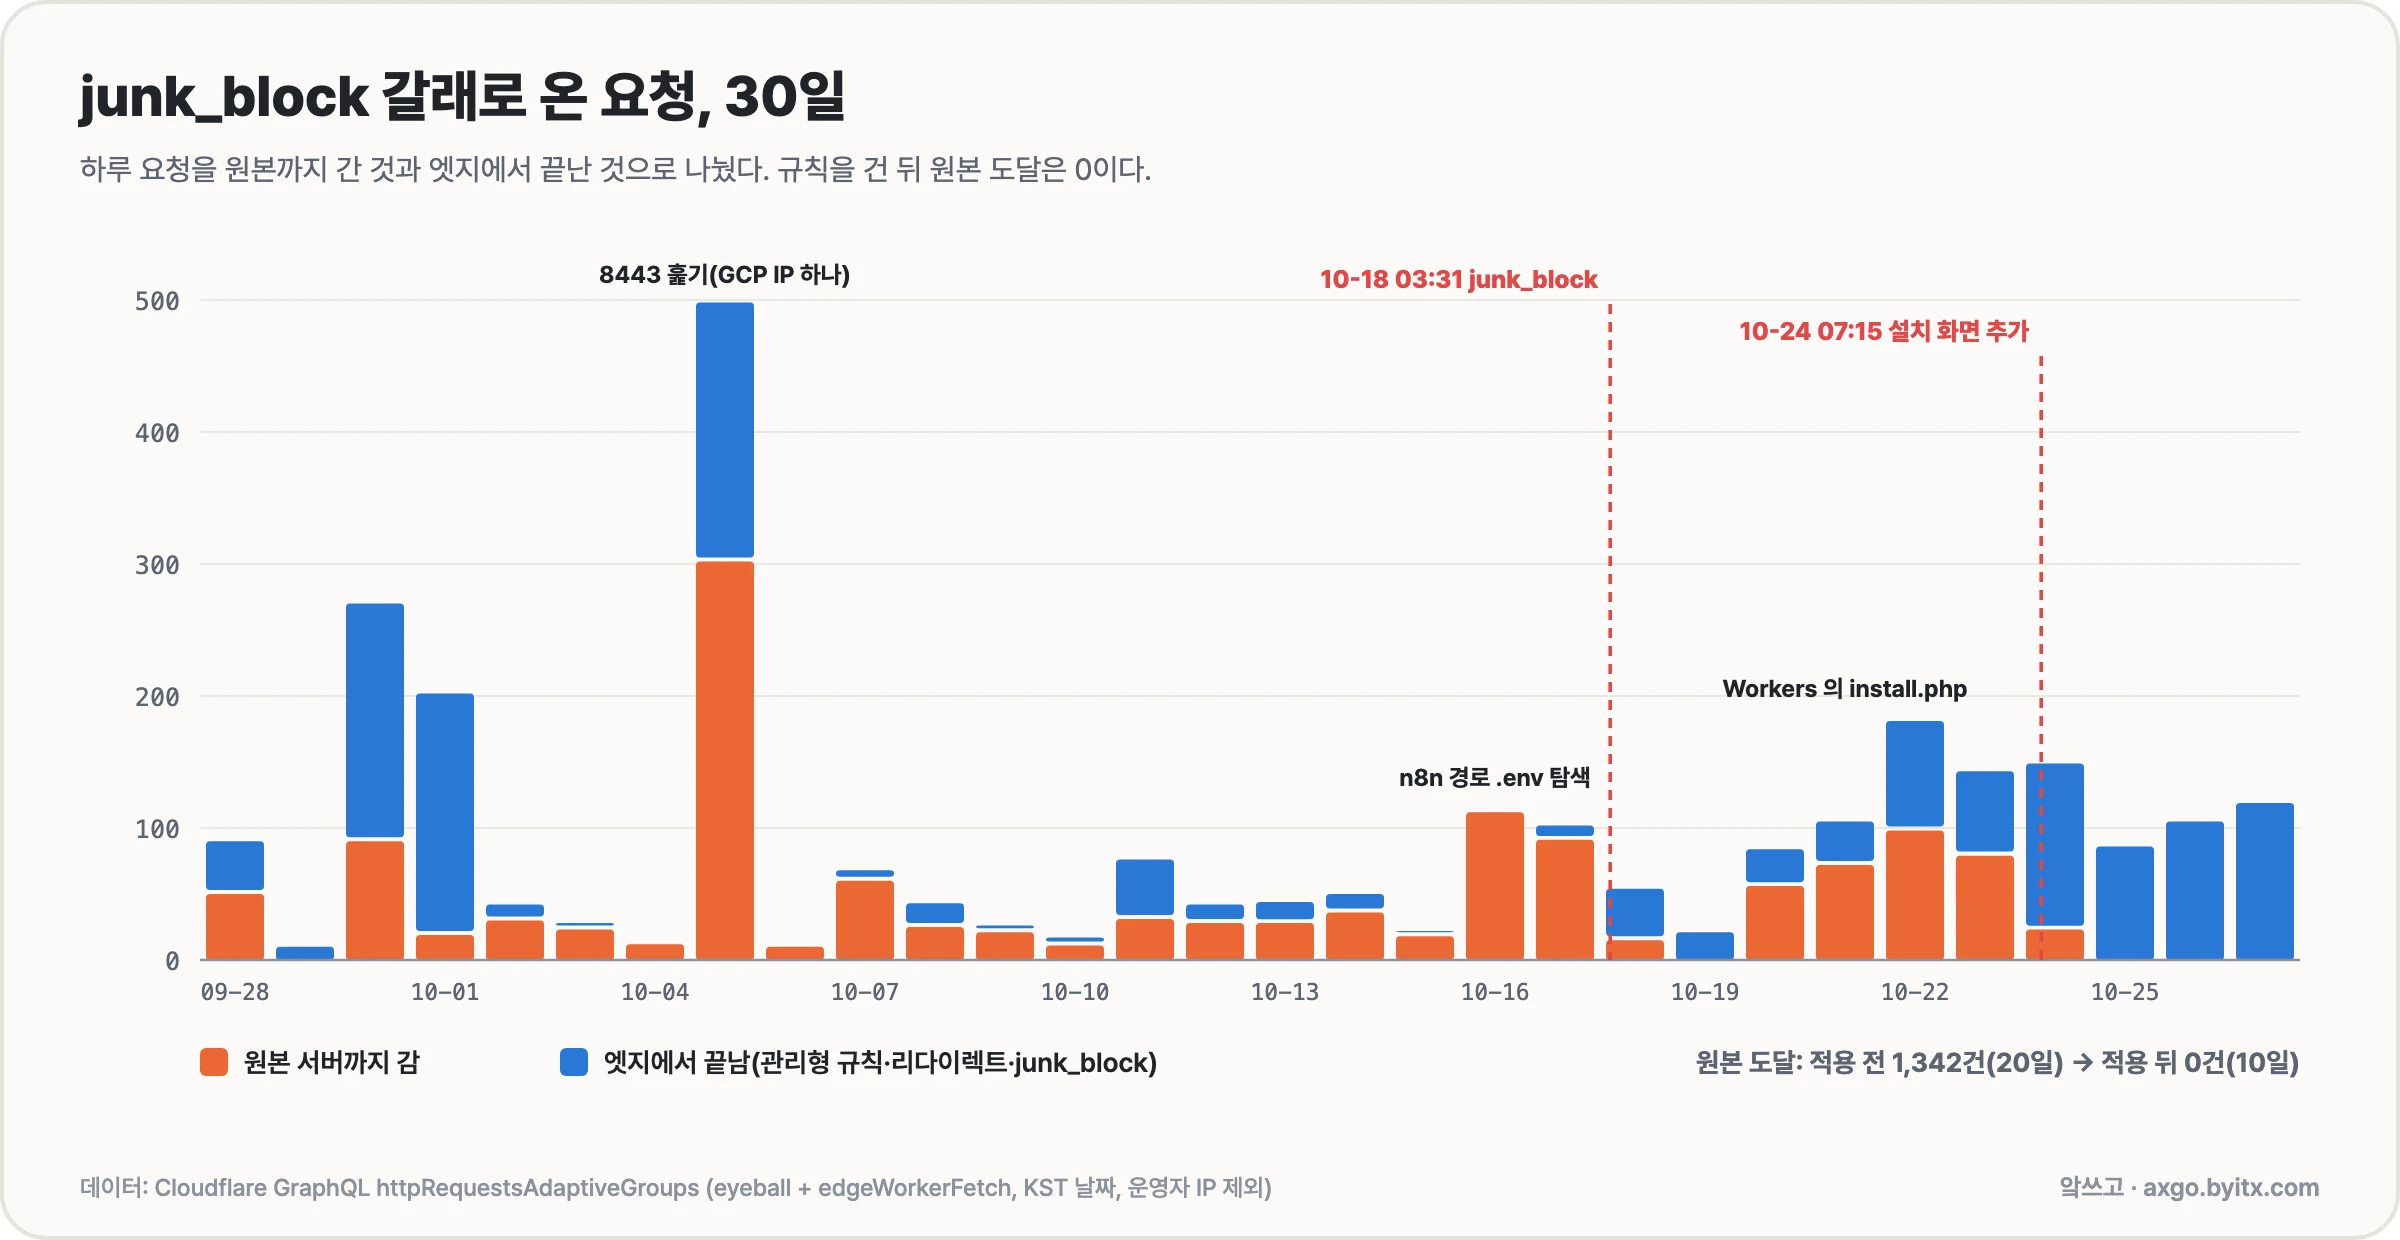
적용 전에도 일부는 엣지에서 끝났다. 관리형 규칙이 batch 를, 리다이렉트 규칙이 apex 도메인 요청을 처리한 덕분이다. 적용 뒤에는 나머지들도 엣지에서 처리할 수 있게 되었다.
대시보드에서는 경로 하나만 걸러 보는 편이 파악하기 쉽다. Analytics > 요청에 경로 필터를 걸고 ‘캐시 상태별 요청’ 차트를 본다. 캐시 상태 ‘동적’은 원본까지 간 요청이고, ‘없음’은 원본에 전달되지 않고 엣지에서 종료된 요청이다. xmlrpc.php 에는 Workers 요청이 포함되지 않아 대시보드 숫자에서는 전후 차이가 없다.
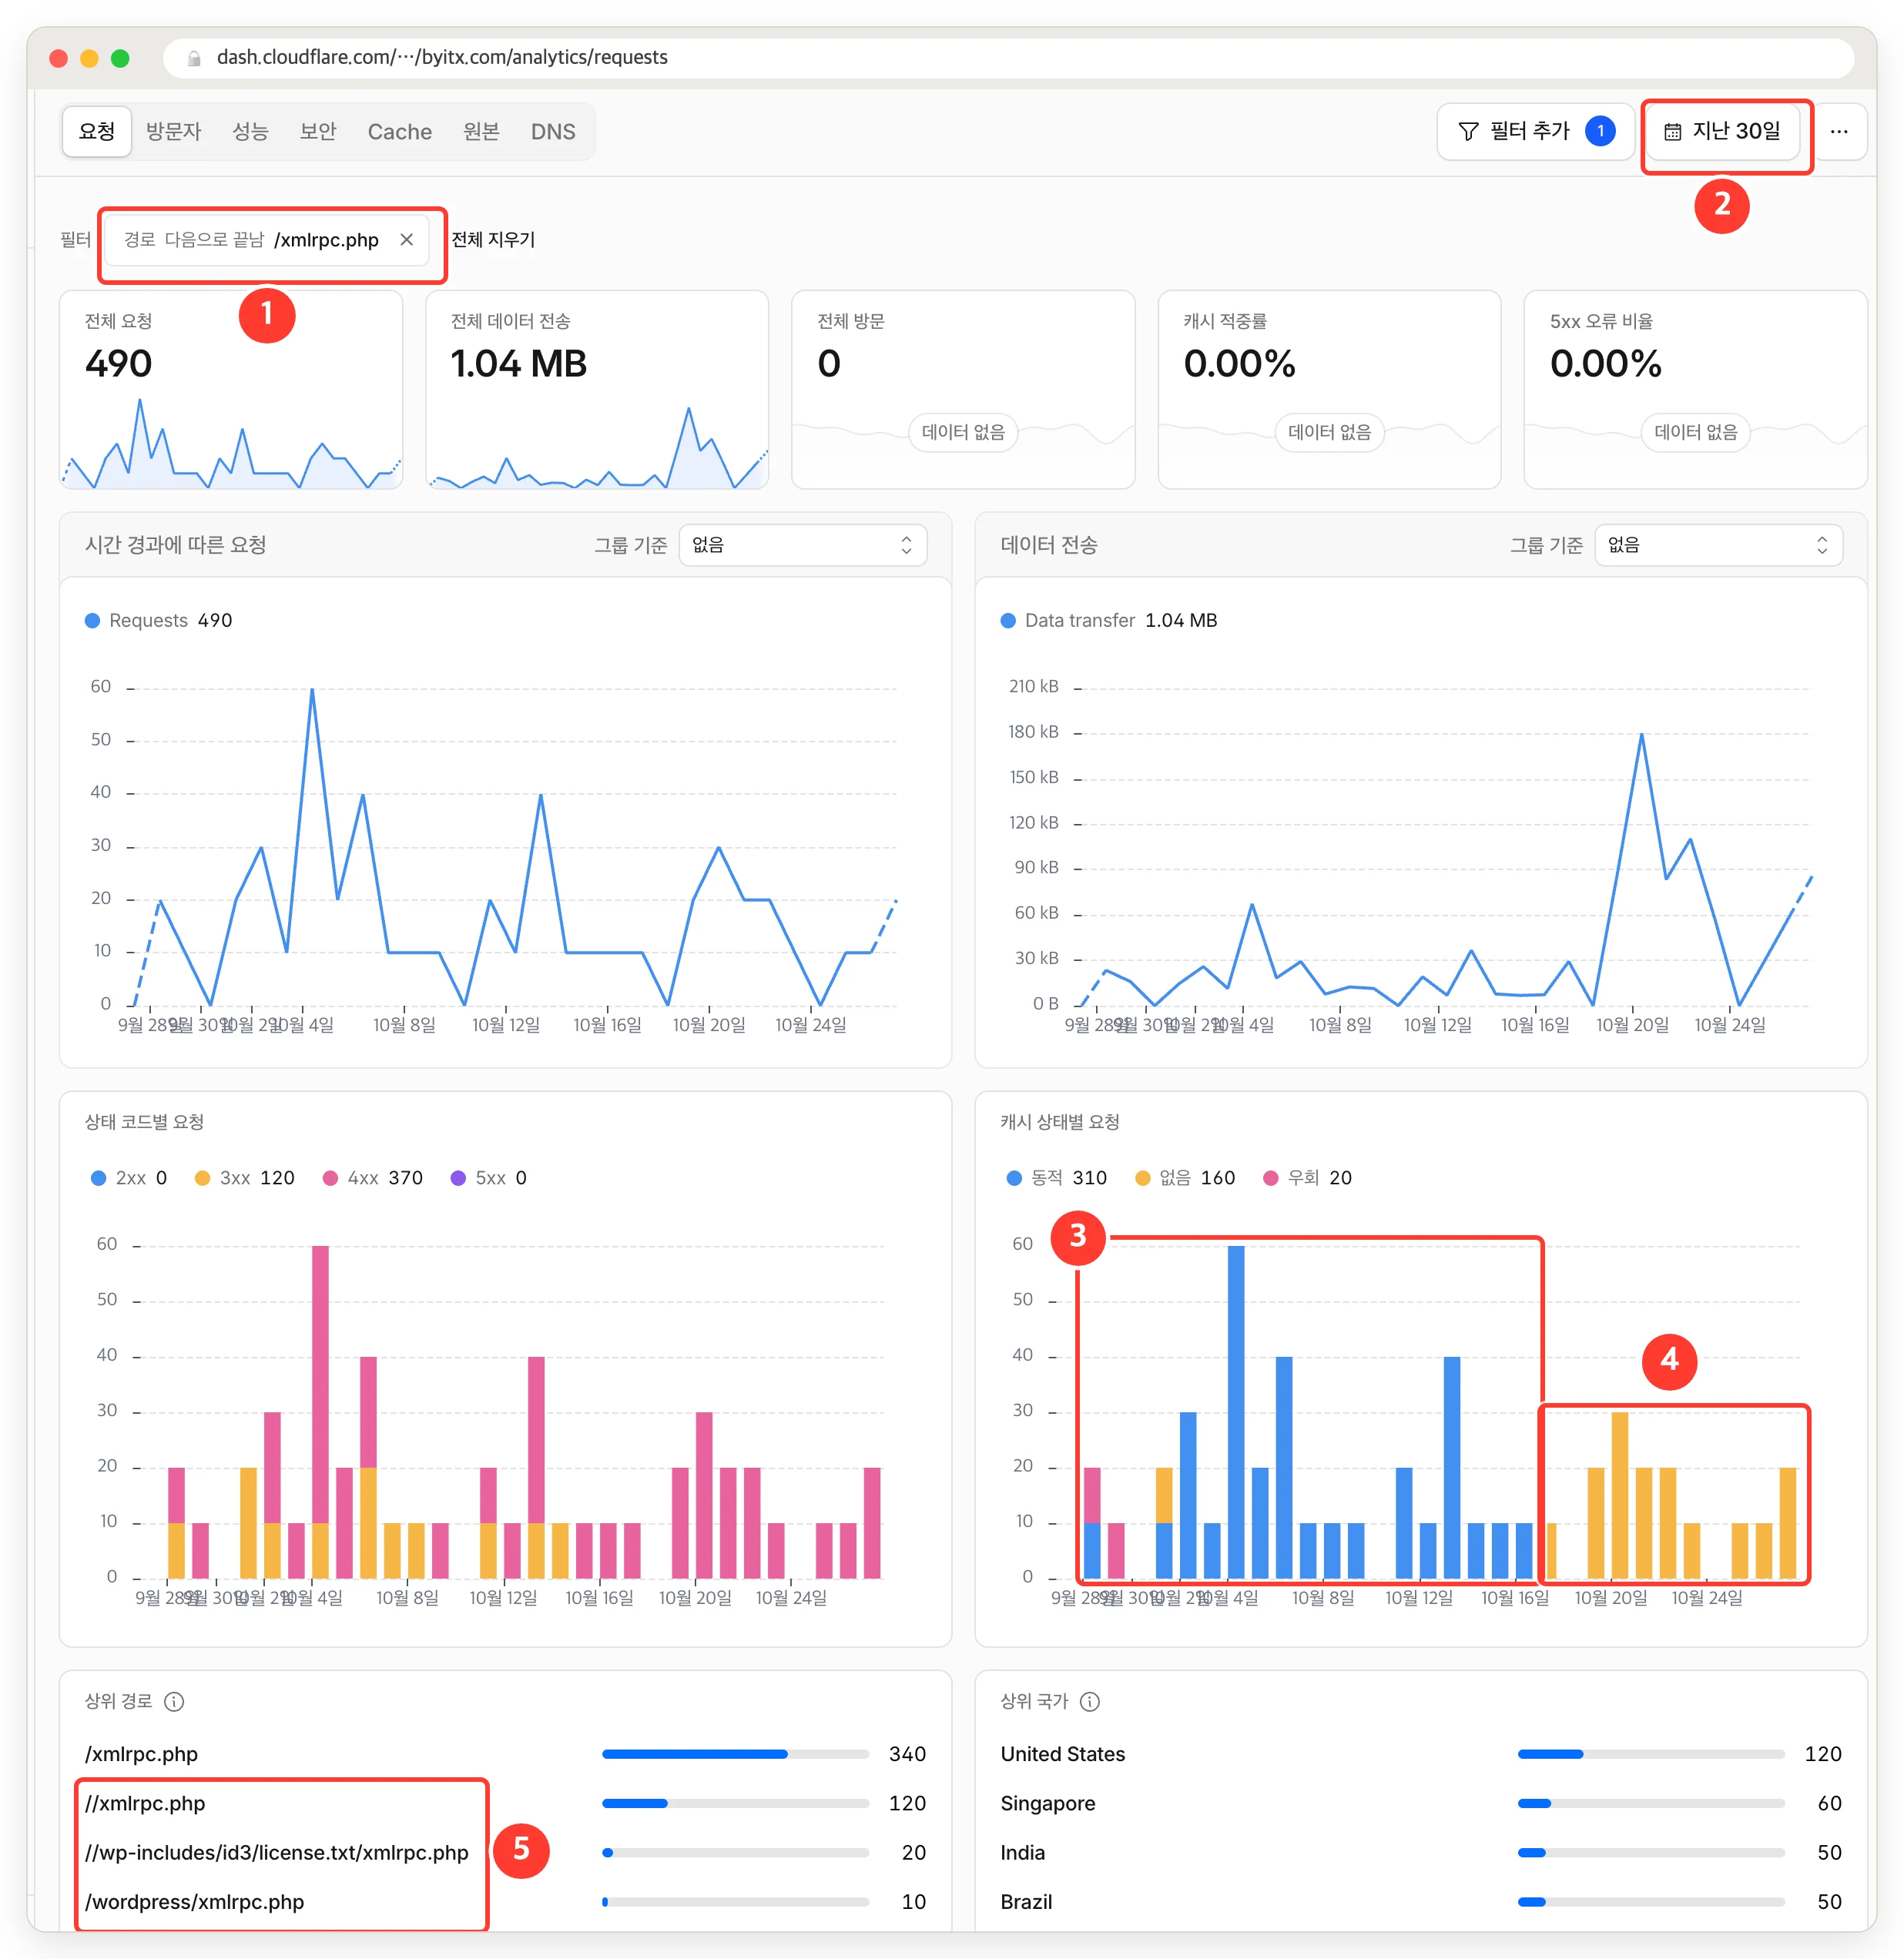
xmlrpc.php 로 필터링한 상태의 30일 지표.① 경로 필터 ‘다음으로 끝남’
② 기간 30일
③ 규칙 전 — ‘동적’, 원본까지 갔다.
④ 규칙 뒤 — ‘없음’, 엣지에서 끝났다.
⑤ URL 앞에 ‘//’ 이나 다른 경로를 붙인 URL도
ends_with 라서 함께 규칙을 적용받는다.수치는 표본 추정이라 10 단위로 나온다.
원본 서버 쪽에서도 확인했다. 원본 서버의 nginx 로그(journald)에서 이 URL에 해당하는 요청을 찾았다.
sudo journalctl -t blog-prod-nginx -o short-iso --no-pager \
  | grep -E '"[A-Z]+ [^ ]*(xmlrpc\.php|wp-admin/(install|setup-config)\.php|wp-trackback\.php|wp-comments-post\.php|batch/v1)' \
  | awk '{print $1, $4, $9, $10, $11, $13, $17}'
Code language: Bash (bash)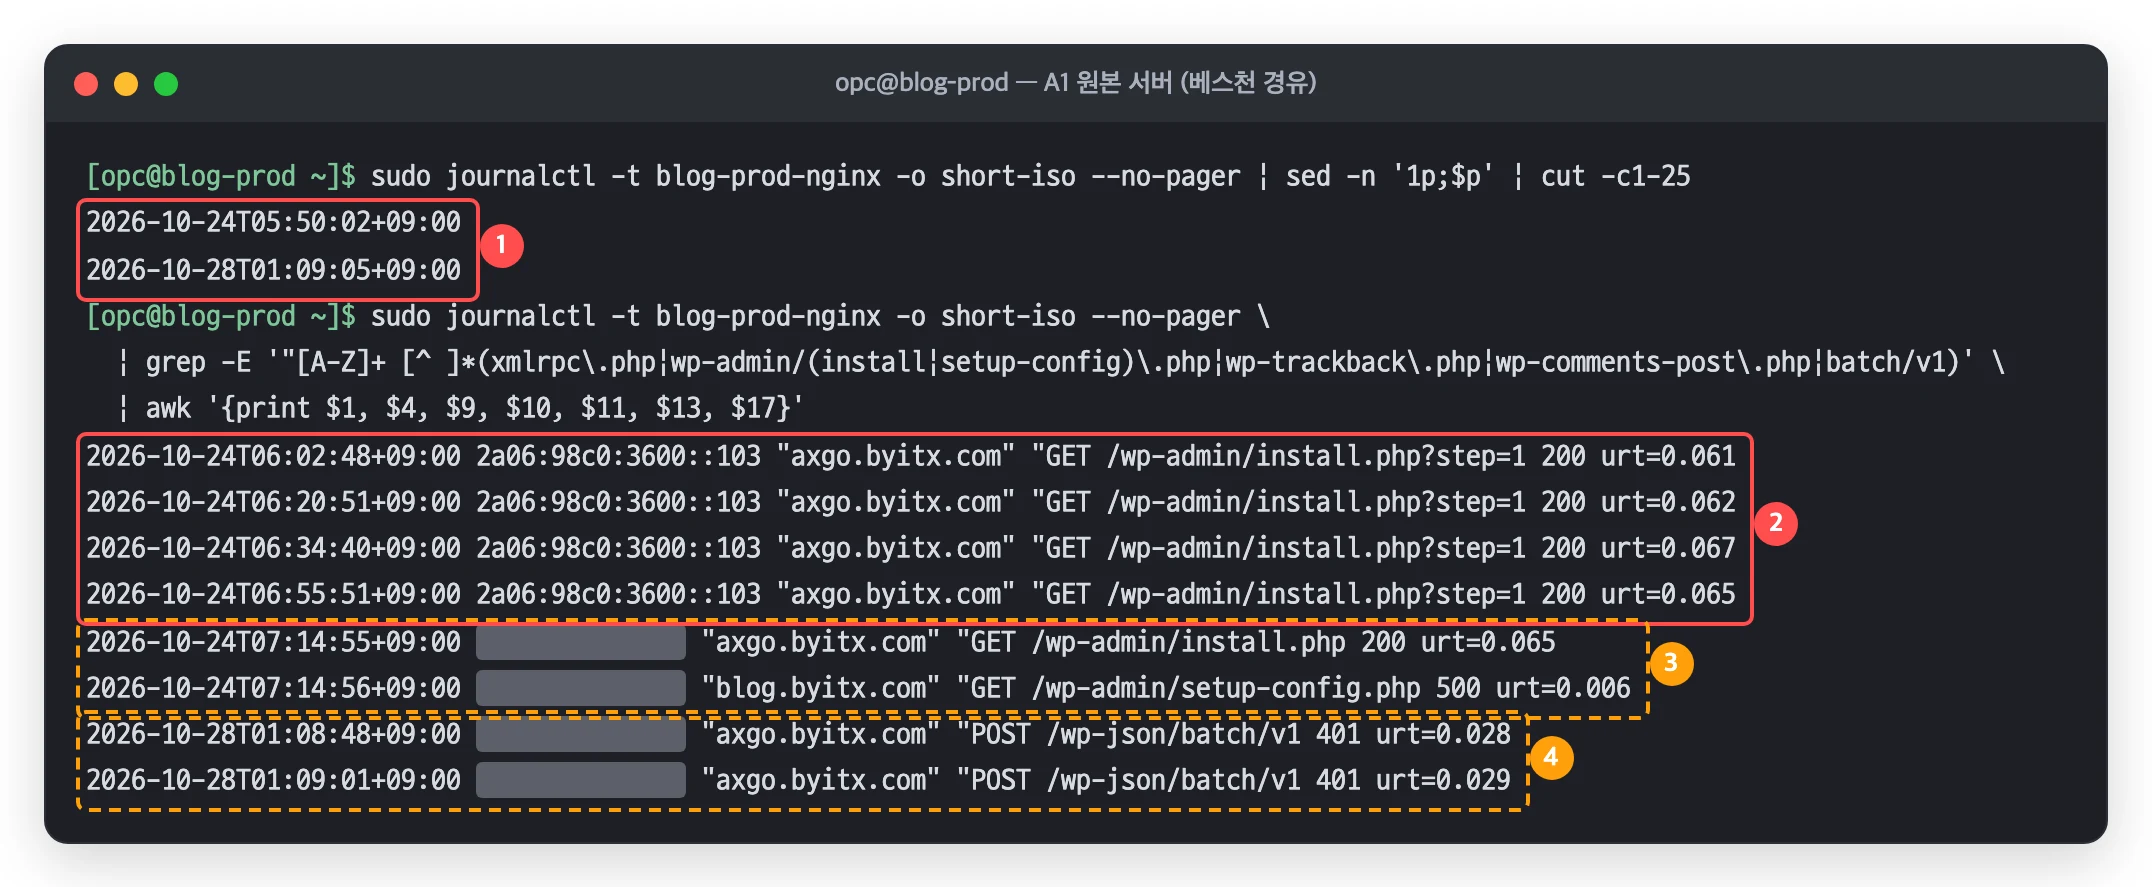
① 로그가 남아 있는 기간
② Workers 주소의 install.php 4건 — PHP 가 매번 HTTP 200 을 리턴해 줬다.
③ 규칙 변경 직전에 직접 확인한 요청. setup-config.php 의 리턴값은 500 이었다.
④ 점검 스크립트의 가짜 로그인 쿠키 batch 로그다 — 엣지를 지나 Nginx에서 401 로 종료되었다.
나흘 동안 이 규칙에서 원본에 전달된 요청은 Workers 주소의 4건이 전부였고 모두 규칙이 적용되기 전이었다. 같은 기간 Cloudflare 쪽에는 그 주소가 차단으로 계속 쌓였다. 보안 이벤트에서 규칙 ID 로 필터를 걸어 바로 확인할 수 있다.
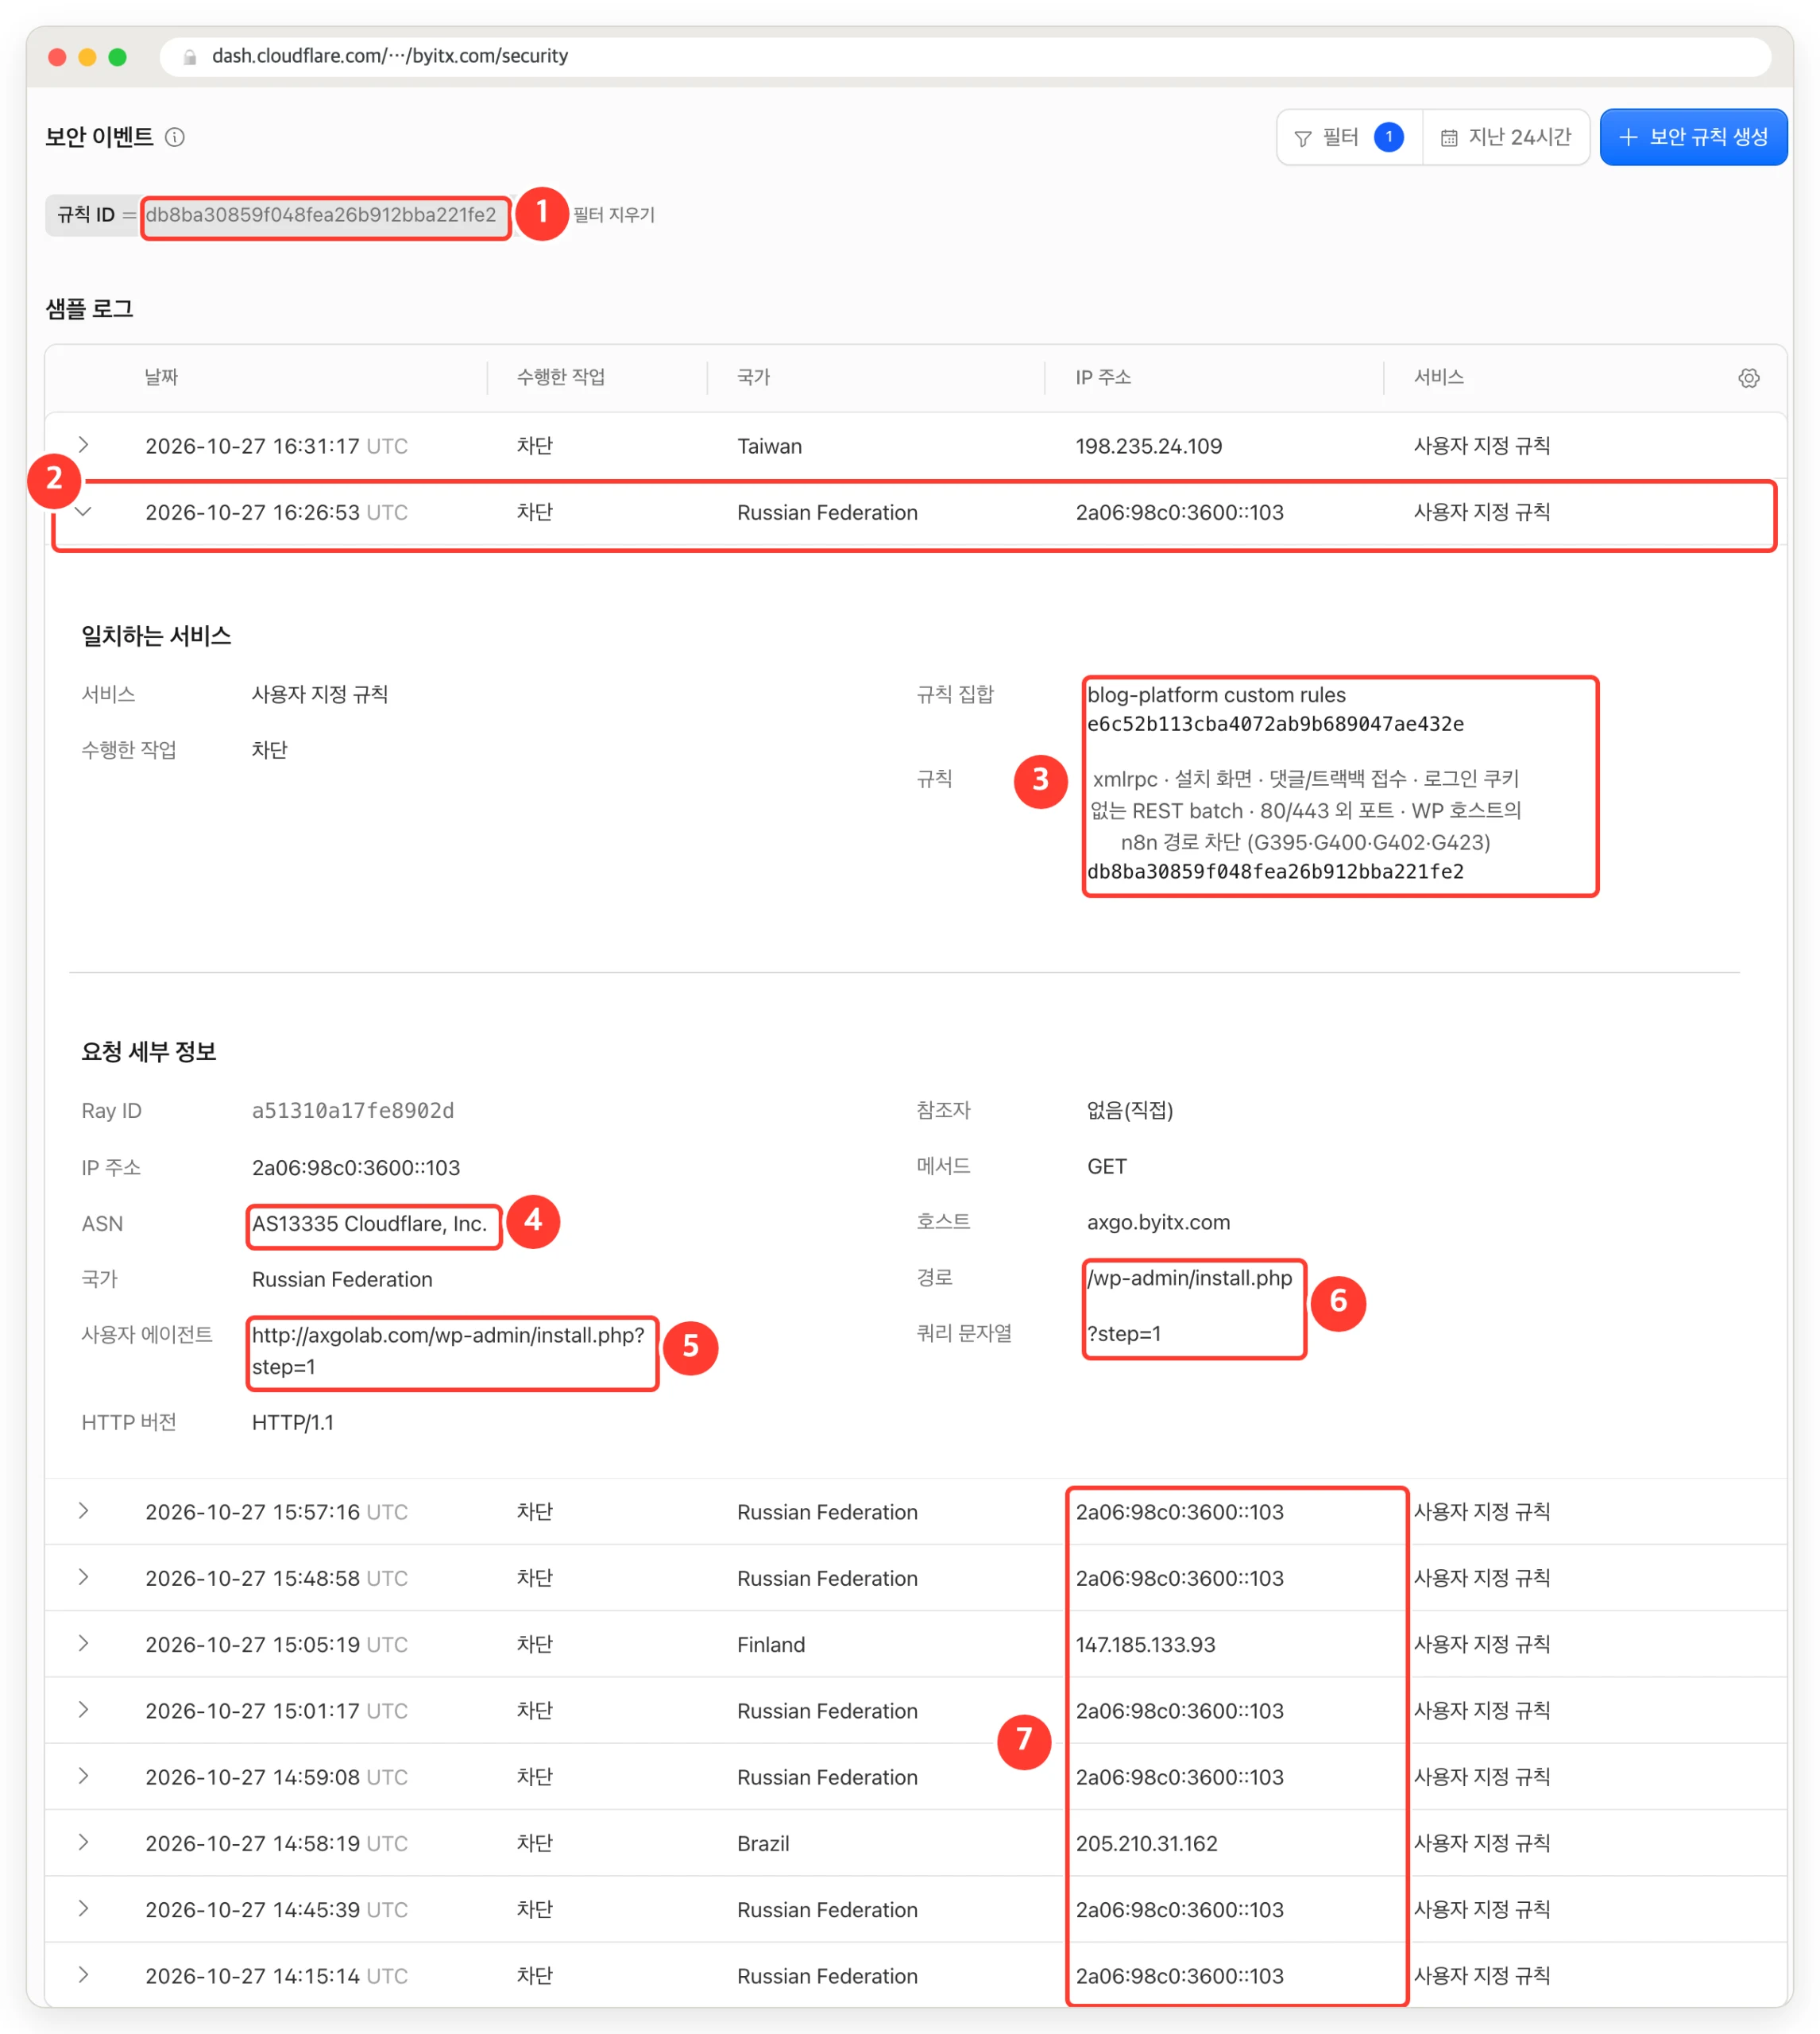
① 규칙 ID 필터
② Workers 주소의 요청을 펼쳤다.
③ junk_block 이 막았다.
④ AS13335 Cloudflare
⑤ User-Agent 는 다른 도메인의 설치 화면 주소다.
⑥ 경로
/wp-admin/install.php?step=1⑦ 그 뒤로도 같은 주소로 계속 요청이 들어와 차단되고 있다.
열흘 치 이벤트를 경로와 ASN 별로 묶으면 무엇이 막혔는지가 더 잘 보인다. 리포트 스크립트에 --events 를 주면 된다. 보안 이벤트는 표본이라 건수에 sampleInterval 을 곱해 어림잡아야 한다.
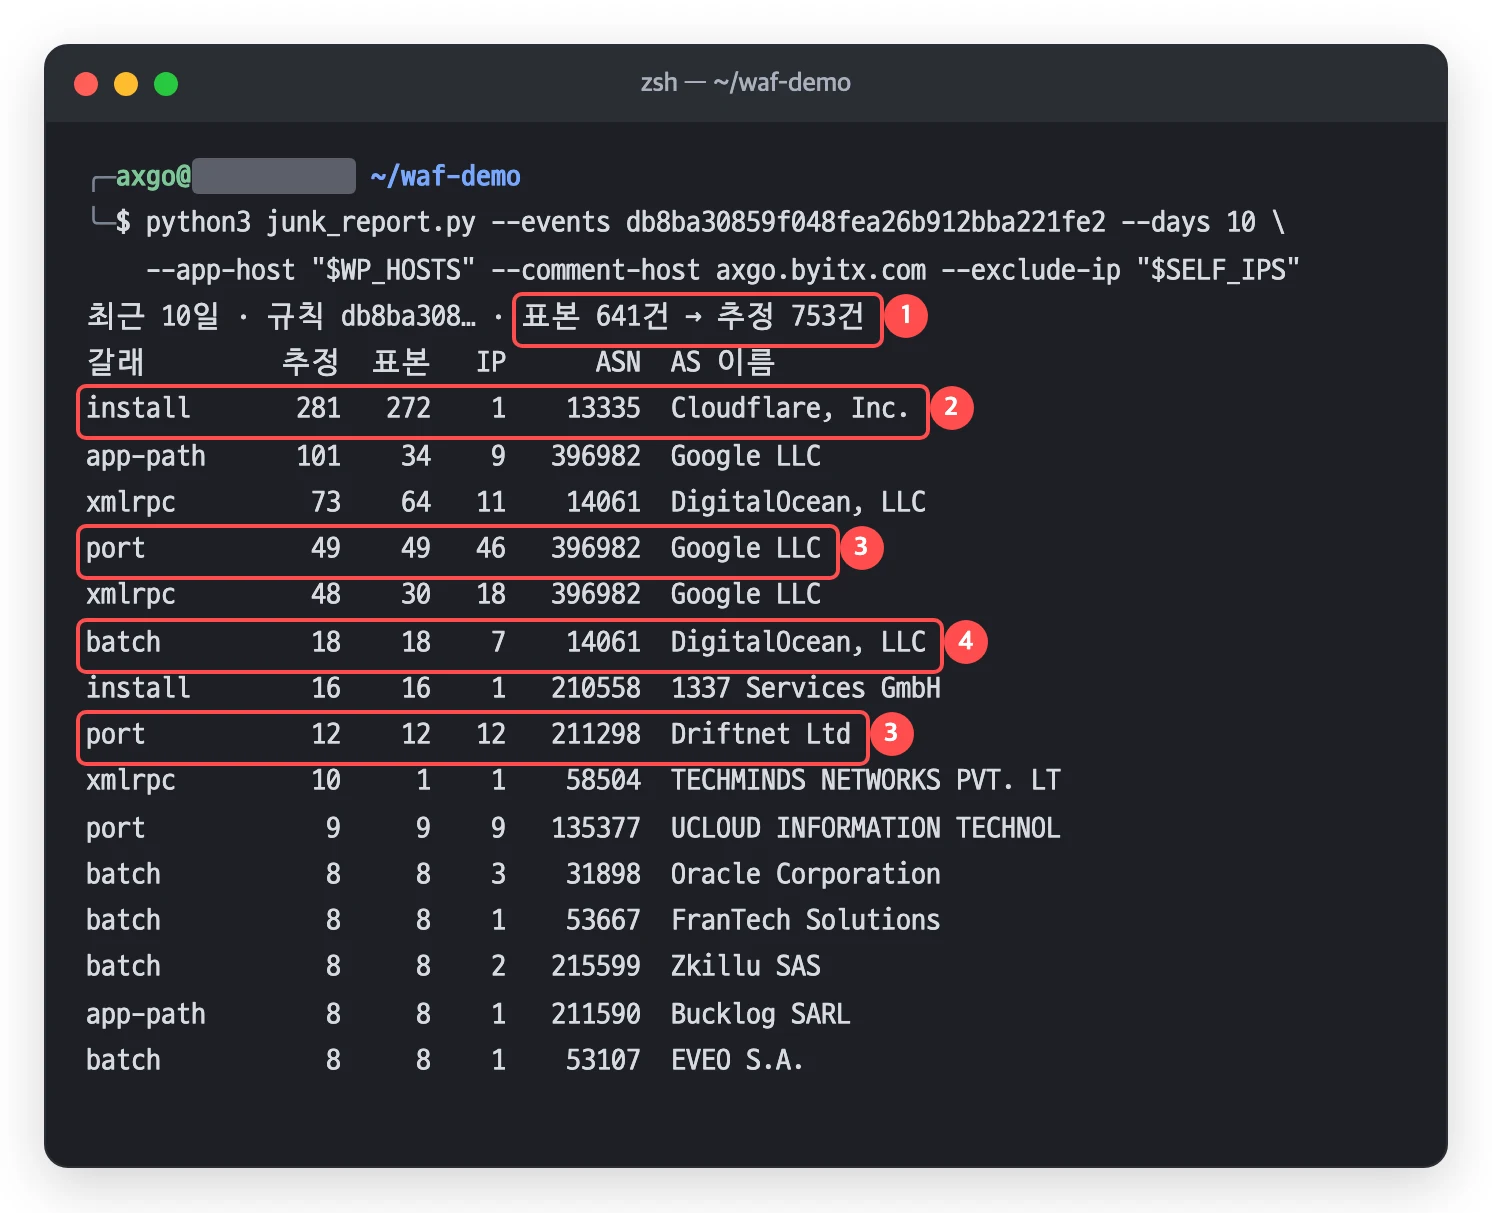
① 표본 641건, 추정 753건
② Workers 주소 하나가 281건
③ 경로·호스트·쿼리 어느 조건에도 맞지 않는 차단 — 남는 조건은 포트뿐이니 Host 에 포트를 붙이지 않고 비표준 포트로 들어온 스캐너다.
④ 로그인 쿠키 없는 batch 는 여러 호스팅 회사에서 조금씩 온다.
직접 확인하기 — curl 과 30일 리포트
규칙이 제대로 걸렸는지는 curl 로 확인할 수 있다. 아래 스크립트는 URL 마다 요청을 하나씩 보내고 Cloudflare 차단 화면(본문의 “Sorry, you have been blocked”)을 받았는지 확인한다. 자기 사이트 주소만 넣으면 된다.
#!/usr/bin/env bash
# 정상 사용자가 없는 경로가 엣지에서 끊기는지 본다.  사용: ./check_junk.sh blog.example.com
# '엣지' 는 Cloudflare 차단 화면(본문의 "Sorry, you have been blocked")을 받은 것, '원본' 은 서버가 직접 답한 것이다.
set -u
H=${1:?호스트 이름을 주세요}
body=$(mktemp); trap 'rm -f "$body"' EXIT

check() {  # $1 = 이름, 나머지는 curl 인자
  local name=$1; shift
  local code; code=$(curl -s -o "$body" -w '%{http_code}' --max-time 10 "$@")
  local who=원본; grep -q 'Sorry, you have been blocked' "$body" && who=엣지
  printf '%s  %s  %s\n' "$code" "$who" "$name"  # 한글 폭 때문에 이름을 맨 뒤에
}

check 'xmlrpc'                "https://$H/xmlrpc.php" -X POST -H 'Content-Type: text/xml' \
      -d '<?xml version="1.0"?><methodCall><methodName>system.listMethods</methodName></methodCall>'
check 'install.php'           "https://$H/wp-admin/install.php"
check 'trackback'             "https://$H/wp-trackback.php"
check 'batch 경로'            "https://$H/wp-json/batch/v1" -X POST -H 'Content-Type: application/json' -d '{"requests":[]}'
check 'batch 쿼리(인코딩)'    "https://$H/?rest_route=%2FB%41TCH%2Fv1"
check 'batch 가짜 로그인 쿠키' "https://$H/wp-json/batch/v1" -X POST -H 'Cookie: wordpress_logged_in_x=1' \
      -H 'Content-Type: application/json' -d '{"requests":[]}'
check '포트 8443'             "https://$H:8443/"
check '첫 화면(정상)'         "https://$H/"
Code language: Bash (bash)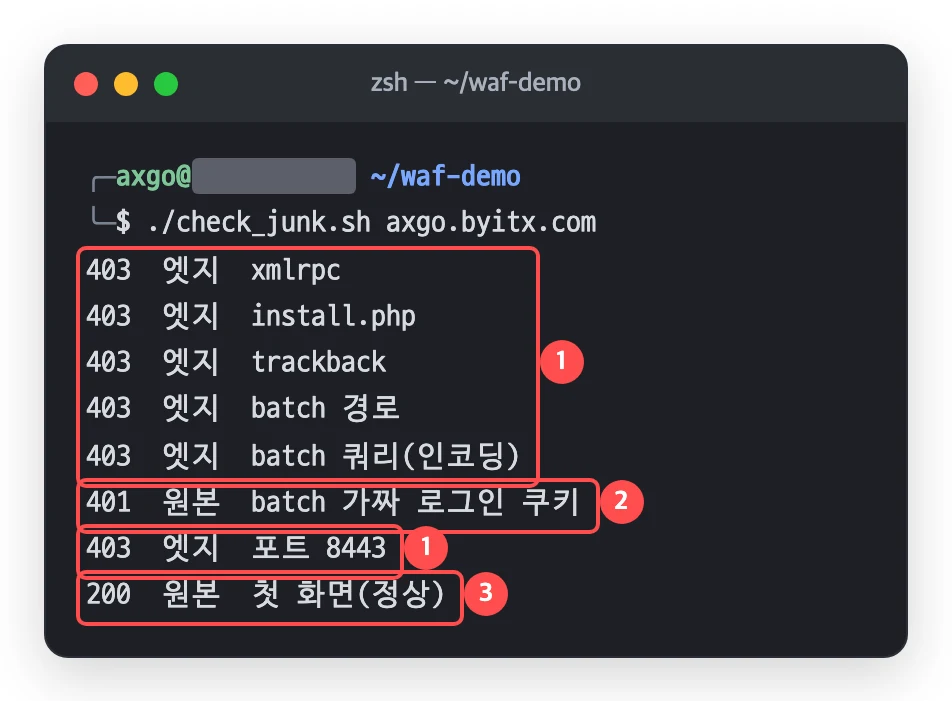
① 엣지가 403 으로 끊었다. 쿼리를 인코딩한 batch 도 걸린다.
② 가짜 로그인 쿠키를 붙인 batch 는 엣지를 지나 원본에서 401 을 받는다.
③ 첫 화면은 그대로 200.
②가 이 규칙의 한계를 보여 준다. 엣지는 쿠키 이름만 보니 아무 값이나 넣은 wordpress_logged_in_x=1 은 통과한다. 때문에 원본 워드프레스에 mu-plugin 을 따로 두었다. 로그인하지 않은 batch 요청에는 이 mu-plugin 이 401 을 돌려준다. WordPress 의 is_user_logged_in() 이 쿠키를 실제로 검증하므로 가짜 쿠키는 여기서 거부되도록 했다.
30일 리포트는 앞에서 언급한 junk_report.py 다. Zone > Analytics > Read 권한 토큰 하나로 실행 가능하다. 규칙을 건 시각을 --since 로 주면 그 앞뒤를 나눠 집계한다. 규칙을 건 뒤에는 --events <규칙 ID> 로 보안 이벤트를 묶어 처리한다. 규칙 ID 는 대시보드의 규칙 편집 화면 주소 끝에 있다.
export CF_API_TOKEN='...'   # Zone > Analytics > Read
export CF_ZONE_ID='...'
python3 junk_report.py --since 2026-10-18T03:31+09:00 --since install=2026-10-24T07:15+09:00 \
  --app-host blog.example.com,www.example.com --comment-host blog.example.com --exclude-ip 203.0.113.7
python3 junk_report.py --events <규칙 ID> --days 10 --exclude-ip 203.0.113.7
Code language: Bash (bash)
구현에서 신경 쓴 부분은 이렇다.
- 경로 조건은 GraphQL 필터의
OR안에clientRequestPath_like로 넣는다. 30일 전체를 받아 파이썬에서 필터링하는 것보다 훨씬 수월하게 필터 조건을 적용할 수 있다. - 포트는
clientRequestHTTPHost_like: "%:%"로 Host 에 포트가 붙은 요청만 잡는다. 무료 플랜에는 엣지 포트 차원이 없다. requestSource_in에eyeball과edgeWorkerFetch를 함께 넣는다. Early Hints 를 위한 Cloudflare 내부 요청(earlyHintsCache)은 넣지 않는다.originResponseStatus가 0 이면 엣지에서 끝난 요청이다. 원본이 응답했고 캐시에서 나온 것이 아니면 ‘원본이 그린 응답’으로 집계한다.- 보안 이벤트는 쿼리 문자열과 ASN 을 주므로 쿼리로 온 batch 를 여기서 분류할 수 있다. 쿼리는
url_decode(…, "r")처럼 더 풀리지 않을 때까지 푼다.
#!/usr/bin/env python3
"""정상 사용자가 없는 WordPress 경로가 원본까지 얼마나 오는지 Cloudflare 요청 로그로 센다. 표준 라이브러리만 쓴다.

  export CF_API_TOKEN=...   # Zone > Analytics > Read 권한
  export CF_ZONE_ID=...     # 대시보드 개요 화면 오른쪽 아래의 Zone ID
  python3 junk_report.py --since 2026-10-18T03:31+09:00 [--since install=2026-10-24T07:15+09:00]
                         [--days 30] [--exclude-ip 203.0.113.7,198.51.100.9] [--app-host blog.example.com,www.example.com]
                         [--comment-host blog.example.com]
  python3 junk_report.py --events <규칙 ID> [--days 10]   # 그 규칙에 걸린 보안 이벤트를 갈래·ASN 별로

--since 는 규칙을 건 시각이다. 그 앞을 '적용 전', 뒤를 '적용 후'로 나눈다. 갈래마다 건 시각이 다르면 이름=시각 으로 덧쓴다.
무료 플랜 httpRequestsAdaptiveGroups 는 쿼리 문자열·ASN 을 거부하고(authz), 엣지 포트 필드도 없다.
그래서 포트는 Host 헤더에 :8443 처럼 포트가 붙어 온 요청만 보이고, ?rest_route=/batch/v1 은 이 스크립트로 못 센다.
규칙을 건 뒤에는 --events 로 보안 이벤트(firewallEventsAdaptive)를 본다. 여기는 쿼리·ASN 이 있지만 표본이라 건수는 추정치다.
"""
import argparse
import collections
import concurrent.futures
import datetime as dt
import json
import os
import unicodedata
import urllib.parse
import urllib.request

API = 'https://api.cloudflare.com/client/v4/graphql'
QUERY = '''query($z: String!, $f: ZoneHttpRequestsAdaptiveGroupsFilter_InputObject!) {
  viewer { zones(filter: {zoneTag: $z}) {
    httpRequestsAdaptiveGroups(limit: 10000, filter: $f) { count dimensions {
      datetimeHour clientIP clientRequestHTTPHost clientRequestPath
      cacheStatus originResponseStatus } } } } }'''
EVENTS = '''query($z: String!, $f: ZoneFirewallEventsAdaptiveFilter_InputObject!) {
  viewer { zones(filter: {zoneTag: $z}) {
    firewallEventsAdaptive(limit: 10000, filter: $f, orderBy: [datetime_ASC]) {
      datetime clientIP clientAsn clientASNDescription clientRequestHTTPHost clientRequestPath clientRequestQuery sampleInterval } } } }'''

# 다른 앱(n8n 같은)의 경로가 WordPress 호스트로 오면 WordPress 404 가 PHP 로 그려진다. 자기 환경에 맞게 고친다.
APP_PREFIXES = ('/assets/', '/static/', '/icons/', '/types/', '/rest/', '/mcp-server/', '/mcp-oauth/',
                '/.well-known/oauth-', '/webhook/', '/webhook-test/', '/webhook-waiting', '/form/', '/form-test/', '/form-waiting/')
APP_EXACT = ('/webhook', '/form', '/healthz', '/healthz/readiness')
LIKES = ['%xmlrpc.php', '%/wp-admin/install.php', '%/wp-admin/setup-config.php', '%wp-comments-post.php',
         '%wp-trackback.php', '%batch/v1%', '%BATCH/V1%', '%Batch/v1%'] + [p + '%' for p in APP_PREFIXES] + list(APP_EXACT)
DYNAMIC = {200, 207, 400, 401, 404, 405, 500}  # 리다이렉트·nginx 403 이 아닌, 원본이 그려 준 응답
# 방문자 요청(eyeball)만 보면 Cloudflare Workers 가 fetch() 로 보낸 요청(edgeWorkerFetch)이 빠진다.
# Early Hints 를 위한 내부 요청(earlyHintsCache)은 넣지 않는다.
SOURCES = ['eyeball', 'edgeWorkerFetch']


def classify(host, path, app_hosts, comment_hosts):
    if ':' in host and not host.endswith((':80', ':443')):
        return 'port'
    if path.endswith('/xmlrpc.php'):
        return 'xmlrpc'
    if path.endswith(('/wp-admin/install.php', '/wp-admin/setup-config.php')):
        return 'install'
    if path.endswith('/wp-comments-post.php'):
        return None if host in comment_hosts else 'comments'  # 댓글을 받는 호스트는 규칙에서도 뺐다
    if path.endswith('/wp-trackback.php'):
        return 'trackback'
    if '/batch/v1' in path.lower():
        return 'batch'
    if host in app_hosts and (path.startswith(APP_PREFIXES) or path in APP_EXACT):
        return 'app-path'
    return None


def gql(flt, query=QUERY, field='httpRequestsAdaptiveGroups'):
    body = json.dumps({'query': query, 'variables': {'z': os.environ['CF_ZONE_ID'], 'f': flt}}).encode()
    req = urllib.request.Request(API, body, {'Authorization': 'Bearer ' + os.environ['CF_API_TOKEN'],
                                             'Content-Type': 'application/json'})
    with urllib.request.urlopen(req, timeout=90) as r:
        data = json.load(r)
    if data.get('errors'):  # GraphQL 오류는 HTTP 200 으로 온다
        raise SystemExit('GraphQL 오류: ' + data['errors'][0]['message'])
    return data['data']['viewer']['zones'][0][field]


def rows(days):
    """하루씩 4개를 동시에 받는다. 한 구간이 10,000행을 채우면 반으로 쪼갠다."""
    end = dt.datetime.now(dt.timezone.utc).replace(minute=0, second=0, microsecond=0)
    iso = lambda t: t.strftime('%Y-%m-%dT%H:%M:%SZ')
    ors = [{'clientRequestPath_like': p} for p in LIKES] + [{'clientRequestHTTPHost_like': '%:%'}]

    def span(t, e):
        got = gql({'datetime_geq': iso(t), 'datetime_lt': iso(e), 'requestSource_in': SOURCES, 'OR': ors})
        if len(got) < 10000 or e - t <= dt.timedelta(hours=1):
            return got
        mid = t + (e - t) / 2
        return span(t, mid) + span(mid, e)

    spans = [(end - dt.timedelta(days=i + 1), end - dt.timedelta(days=i)) for i in range(days)]
    with concurrent.futures.ThreadPoolExecutor(4) as ex:
        for part in ex.map(lambda s: span(*s), spans):
            yield from part


def unquote_all(s):
    while (u := urllib.parse.unquote(s)) != s:  # url_decode(…, "r") 처럼 끝까지 푼다
        s = u
    return s


def events(rule_id, a):
    """규칙 ID 로 거른 보안 이벤트를 갈래·ASN 별로 묶는다. 표본이라 건수는 sampleInterval 을 곱한 추정치다."""
    end = dt.datetime.now(dt.timezone.utc)
    t, got = end - dt.timedelta(days=a.days), []
    while True:  # 한 번에 10,000건까지 — 마지막 시각부터 이어 받는다
        part = gql({'ruleId': rule_id, 'datetime_gt': t.strftime('%Y-%m-%dT%H:%M:%SZ'), 'datetime_leq': end.strftime('%Y-%m-%dT%H:%M:%SZ')},
                   EVENTS, 'firewallEventsAdaptive')
        got += part
        if len(part) < 10000:
            break
        t = dt.datetime.fromisoformat(part[-1]['datetime'].replace('Z', '+00:00'))
    agg = collections.defaultdict(lambda: [0, 0, set()])
    for e in got:
        if e['clientIP'] in a.exclude_ip:
            continue
        q = unquote_all(e['clientRequestQuery']).lower()
        # 경로로 갈리지 않으면 쿼리로 온 batch 이거나, Host 에 포트를 붙이지 않은 비표준 포트 요청이다
        c = classify(e['clientRequestHTTPHost'], e['clientRequestPath'], a.app_host, a.comment_host) or ('batch' if 'batch/v1' in q else 'port')
        g = agg[(c, e['clientAsn'], e['clientASNDescription'][:26])]
        g[0] += e['sampleInterval']; g[1] += 1; g[2].add(e['clientIP'])
    print(f'최근 {a.days}일 · 규칙 {rule_id[:8]}… · 표본 {sum(g[1] for g in agg.values())}건 → 추정 {sum(g[0] for g in agg.values()):,}건')
    print(col('갈래', 10, True), col('추정', 6), col('표본', 5), col('IP', 4), col('ASN', 8), ' AS 이름')
    for (c, asn, name), (est, n, ips) in sorted(agg.items(), key=lambda kv: -kv[1][0])[:a.top]:
        print(col(c, 10, True), col(f'{est:,}', 6), col(n, 5), col(len(ips), 4), col(asn, 8), '', name)


def col(s, n, left=False):
    s = str(s)
    pad = ' ' * max(0, n - sum(2 if unicodedata.east_asian_width(ch) in 'WF' else 1 for ch in s))
    return s + pad if left else pad + s


def main():
    ap = argparse.ArgumentParser(description='정상 사용자가 없는 경로의 원본 도달을 규칙 전후로 센다')
    ap.add_argument('--since', action='append', help='규칙 건 시각(ISO). 갈래별은 이름=시각')
    ap.add_argument('--events', metavar='RULE_ID', help='규칙을 건 뒤의 보안 이벤트를 본다')
    ap.add_argument('--top', type=int, default=15)
    ap.add_argument('--days', type=int, default=30, help='최근 며칠(무료 플랜은 30일까지)')
    ap.add_argument('--exclude-ip', default='', help='자기 점검 IP 는 뺀다(쉼표로 여러 개)')
    ap.add_argument('--app-host', default='', help='다른 앱 경로를 셀 WordPress 호스트(쉼표로 여러 개)')
    ap.add_argument('--comment-host', default='', help='댓글을 받는 호스트(쉼표로 여러 개) — 세지 않는다')
    a = ap.parse_args()
    a.exclude_ip = {x for x in a.exclude_ip.split(',') if x}
    a.app_host = {x for x in a.app_host.split(',') if x}
    a.comment_host = {x for x in a.comment_host.split(',') if x}
    if a.events:
        return events(a.events, a)
    if not a.since:
        ap.error('--since 나 --events 중 하나가 필요하다')
    cut = {}
    for s in a.since:
        k, _, v = s.rpartition('=')
        cut[k or '*'] = dt.datetime.fromisoformat(v)

    st = collections.defaultdict(lambda: collections.Counter())
    ips = collections.defaultdict(set)
    for r in rows(a.days):
        d, n = r['dimensions'], r['count']
        c = classify(d['clientRequestHTTPHost'], d['clientRequestPath'], a.app_host, a.comment_host)
        if c is None or d['clientIP'] in a.exclude_ip:
            continue
        t = dt.datetime.fromisoformat(d['datetimeHour'].replace('Z', '+00:00'))
        w = 'before' if t < cut.get(c, cut['*']) else 'after'
        s = st[(c, w)]
        s['req'] += n
        ips[(c, w)].add(d['clientIP'])
        if (d['originResponseStatus'] or 0) > 0:  # 0 이면 엣지에서 끝났다
            s['origin'] += n
            if d['originResponseStatus'] in DYNAMIC and d['cacheStatus'] in ('dynamic', 'bypass', 'miss'):
                s['dyn'] += n

    print(f"최근 {a.days}일 · 기준 {cut['*']:%m-%d %H:%M} · 제외 IP {len(a.exclude_ip)}개")
    print(col('갈래', 10, True), col('적용 전', 8), col('IP', 5), col('원본 도달', 10), col('동적 응답', 10),
          ' │', col('적용 후', 8), col('IP', 5), col('원본 도달', 10))
    tot = collections.Counter()
    for c in ('xmlrpc', 'install', 'comments', 'trackback', 'batch', 'port', 'app-path'):
        b, f = st[(c, 'before')], st[(c, 'after')]
        if not b and not f:
            continue
        for k, v in b.items():
            tot['b' + k] += v
        for k, v in f.items():
            tot['f' + k] += v
        print(col(c, 10, True), col(f"{b['req']:,}", 8), col(len(ips[(c, 'before')]), 5), col(f"{b['origin']:,}", 10),
              col(f"{b['dyn']:,}", 10), ' │',
              col(f"{f['req']:,}", 8), col(len(ips[(c, 'after')]), 5), col(f"{f['origin']:,}", 10))
    print(col('합계', 10, True), col(f"{tot['breq']:,}", 8), col('', 5), col(f"{tot['borigin']:,}", 10),
          col(f"{tot['bdyn']:,}", 10), ' │',
          col(f"{tot['freq']:,}", 8), col('', 5), col(f"{tot['forigin']:,}", 10))


if __name__ == '__main__':
    main()
Code language: Python (python)
단점과 주의할 점
쿠키가 있는지만 본다. 엣지 규칙은 요청 본문도, 유효한 쿠키 값 여부를 모른다. 가짜 로그인 쿠키를 붙이면 batch 조건을 통과할 수 있다. rest_route 를 POST 본문에 넣는 방법도 있다. WordPress 는 공개 쿼리 변수를 읽을 때 $_POST 를 $_GET 보다 먼저 본다. 이 둘은 원본 서버에서 mu-plugin 이 차단한다. 엣지 규칙만 믿고 서버 쪽 확인을 빼면 안 된다.
다른 사이트에서는 정상 동작하지 않을 수 있다. 이 블로그에서는 사용하지 않는 경로지만 다른 사이트에서는 사용되는 URL일 수 있다. xmlrpc.php 를 막으면 Jetpack 과 오래된 원격 발행 애플리케이션 및 핑백이 차단된다. 애플리케이션 비밀번호로 /batch/v1 을 부르는 외부 클라이언트가 있다면 쿠키가 없는 요청이어서 막힐 수 있다. 다른 서비스를 8443 같은 포트로 Cloudflare 에 붙여 두었다면 그것도 역시 막힌다. 만약 사용하려면 Analytics 에서 경로별 IP 와 User-Agent 를 확인해 보고 사용 중인 클라이언트가 포함되어 있진 않은지 확인 후 적용해야 한다.
구성이 바뀌면 규칙도 같이 고쳐야 한다. 댓글을 사용 중인 호스트는 예외 호스트로 처리한다. 다른 사이트의 댓글을 열 때도 같은 호스트 예외를 추가해야 한다. 규칙이 존재하는 상태에서 브라우저로 워드프레스를 설치하려면 조건을 잠시 비활성화해야 한다. n8n 이 업데이트로 새 경로를 쓰기 시작하면 목록에도 추가해야 한다. 그래서 경로마다 근거와 날짜를 Terraform 주석에 남겨 관리 중이다.
미리 시험할 수 없다. 무료 플랜은 Log 동작이 없어서 걸면 바로 차단이 동작한다. 넣기 전에 30일 기록에 대고 “이 조건이었으면 무엇이 걸렸나”를 계산하는 수밖에 없다. 때문에 파이썬 스크립트로 리포트를 먼저 확인하고 진행해야 한다.
이벤트만 봐서는 어느 부분에서 걸렸는지 정확히 알기 어렵다. 규칙 하나에 ‘or’ 조건으로 연결된 방식이라 보안 이벤트에는 같은 규칙 ID 만 남는다. 경로·호스트·쿼리로 다시 나눠 봐야 한다. 경로가 / 인 차단이 보이면 비표준 포트나 쿼리 batch 다.
차단 응답을 바꿀 수 없다. 사용자 지정 응답은 Pro 플랜부터다. 무료 플랜에서는 Cloudflare 의 403 차단으로만 응답한다. 내 경우에는 정상적으로 사용되지 않는 경로라서 문제가 되지 않았다.
CPU 사용률은 별 차이가 없다. 앞의 Grafana 화면처럼 이 규칙 전후로 원본 CPU 사용률에는 영향이 없다. 원본 부하를 줄이는 몫은 ①의 ASN 차단과 ②의 캐시 회피 차단이 컸다. 이 규칙은 원본 서버에 위험한 요청이 들어가기 전에 요청을 끊는 목적이다.
Cloudflare 무료 WAF — 규칙 4개와 마지막 1발
byitx.com 의 사용자 지정 규칙이 어느덧 4개가 됐다. 순서대로 누가 보냈는지(①), 캐시를 피하는 쿼리가 포함되었는지(②), 브라우저로 접근한 사람인지(③), 불필요한 경로로 서버에 들어왔는지(④)에 따라 WAF 규칙에서 처리되도록 했다. 어느 하나에라도 걸리면 그 위치에서 요청이 종료되고 뒤 단계와 원본 서버로 요청이 전달되지 않도록 했다.
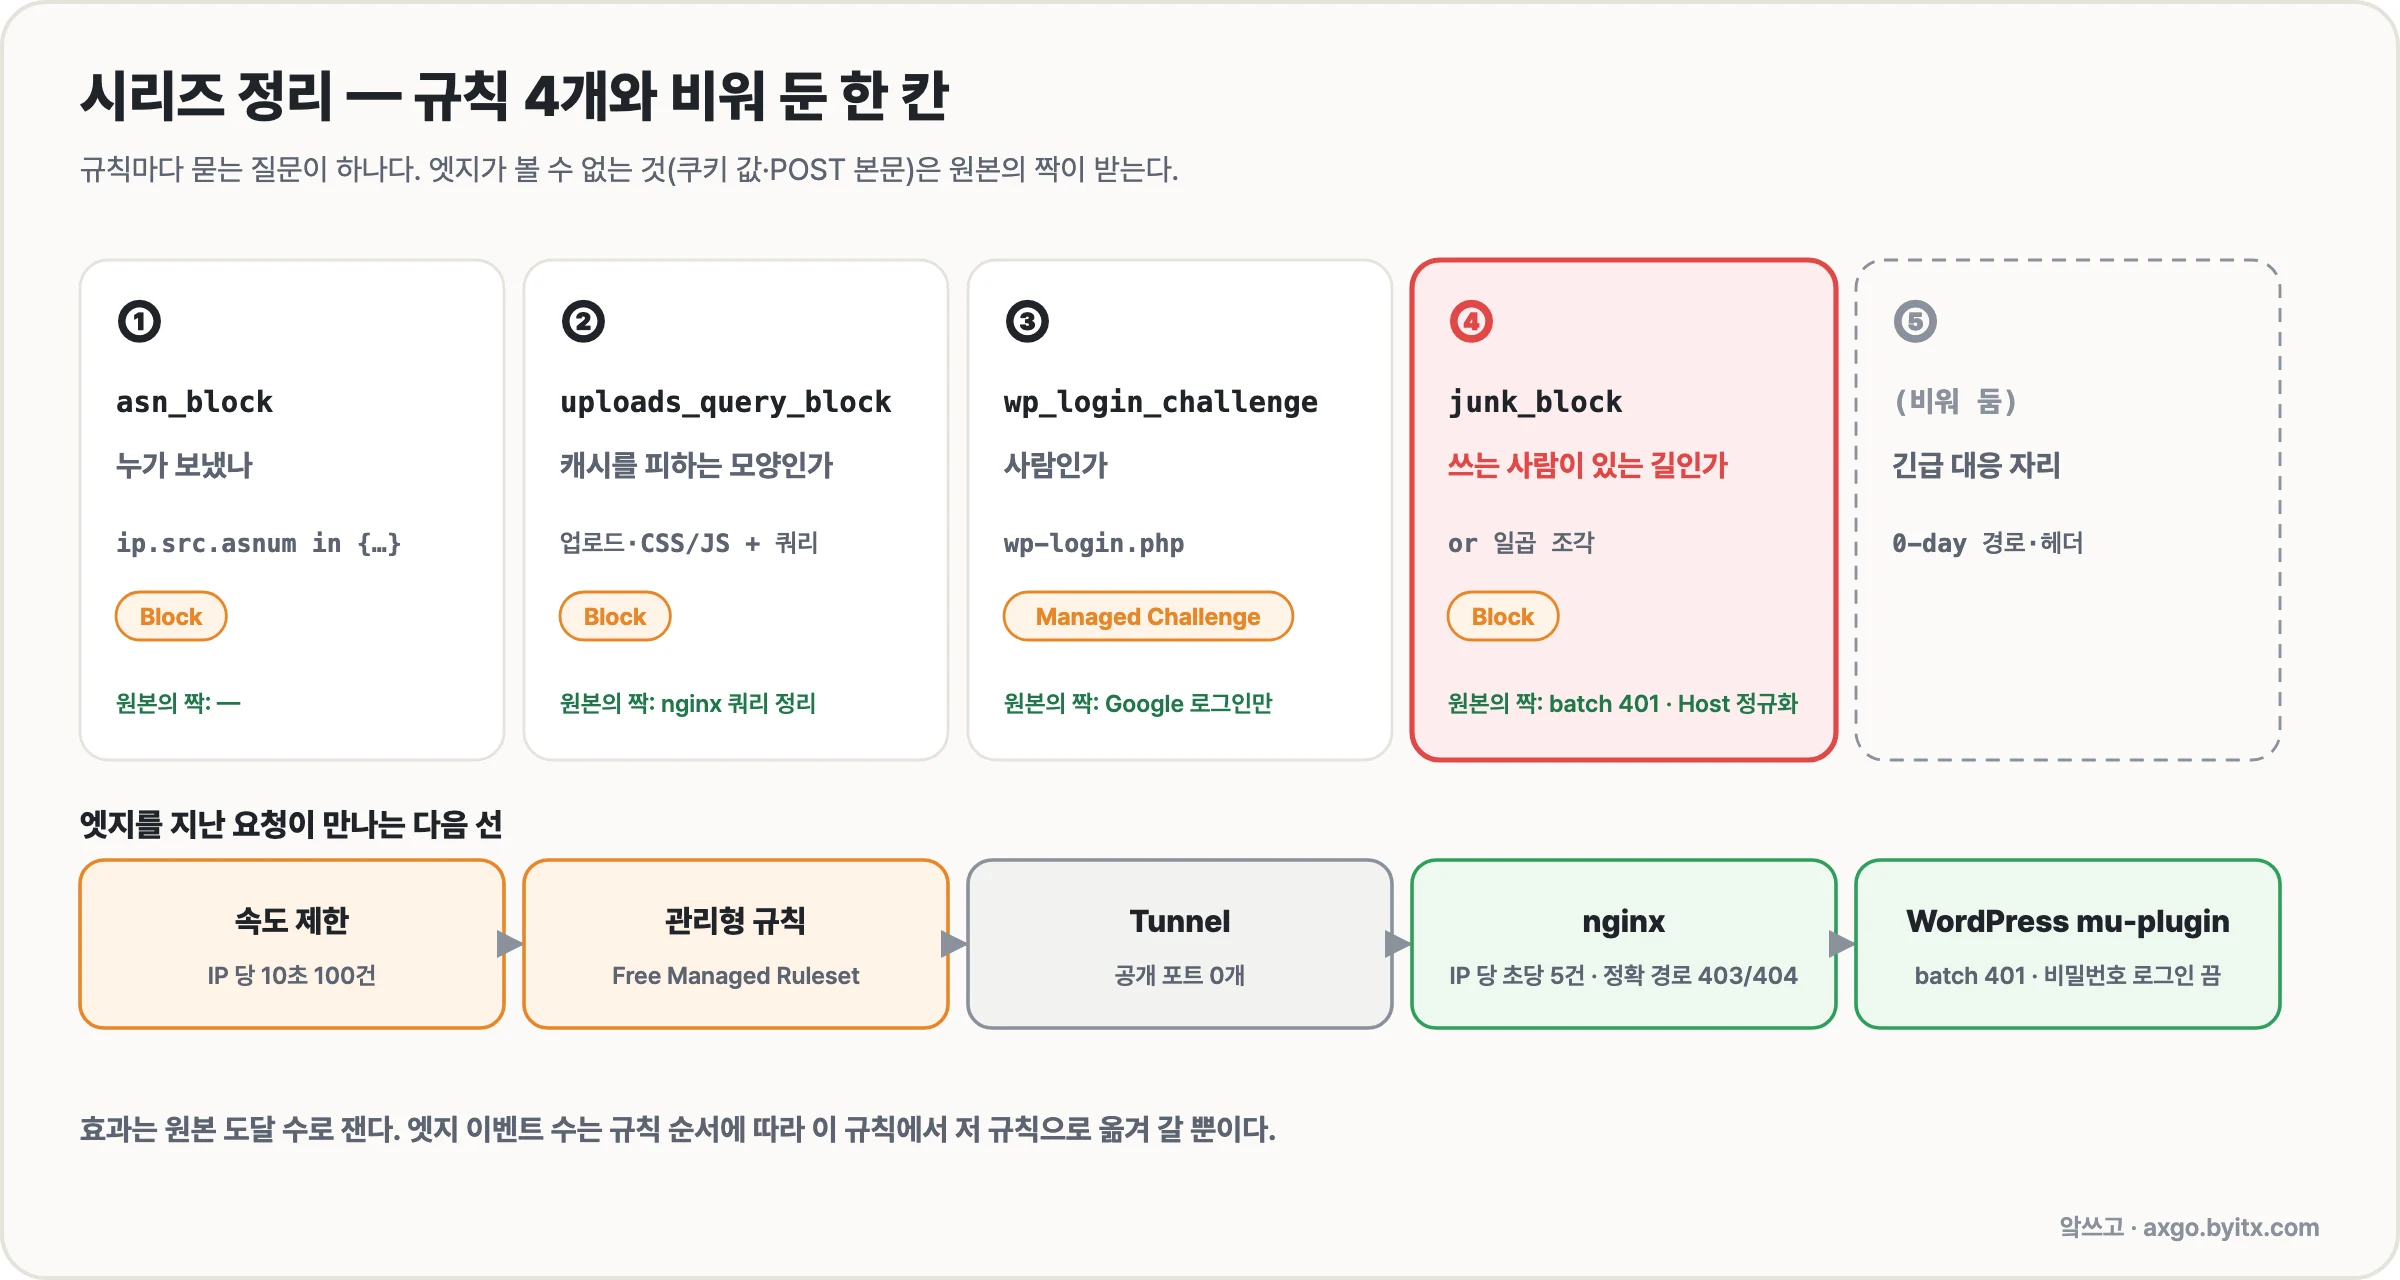
다섯 번째 슬롯을 비워 둔 데는 이유가 있다. 10월 21일 PHP 의 php2shell 처럼 인증 없는 원격 코드 실행 취약점이 나오면 패치가 들어가기 전 몇 시간이 가장 위험하다. 그때 특정 경로나 헤더를 막는 규칙을 바로 넣을 자리가 필요하다. 이 슬롯을 남기려고 여섯 개의 경로 차단을 규칙 하나에 묶어 처리하도록 했다.
그러나 몇 가지 아쉬운 점도 있다.
- 무료 플랜의 규칙 5개, 정규식 표현식 불가, Log 없음이라는 제약은 생각보다 견딜 만했다. 조건들을
or로 묶고 걸기 전에 30일 기록으로 미리 어느 정도 계산할 수는 있었다. - 규칙마다 묻는 질문을 하나로 정하면 겹치지 않는다. 네 개의 규칙에 IP 출처(ASN)·모양(캐시 회피)·브라우저(챌린지)·용도(미사용 URL)를 하나씩 맡겼다.
- 엣지 규칙이 요청을 먼저 차단하지만 쿠키 값, POST 요청본문, 정상 로그인 여부는 원본 서버에서 정확히 판단할 수 있다. 이 시리즈의 규칙마다 원본 쪽에 동일한 역할을 하는 장치들을 하나씩 만들어 두었다. (천분/만분에 1을 위한 중복작업 ㅜㅜ)
- 엣지 이벤트 수는 규칙 순서에 따라 이 규칙에서 저 규칙으로 옮겨 가니 실제 효과는 원본 도달 여부를 측정할 수밖에 없었다.