[WAF] Cloudflare 무료 규칙 ④ 사용하지 않는 URL들을 차단하자 — xmlrpc·REST batch·비표준 포트
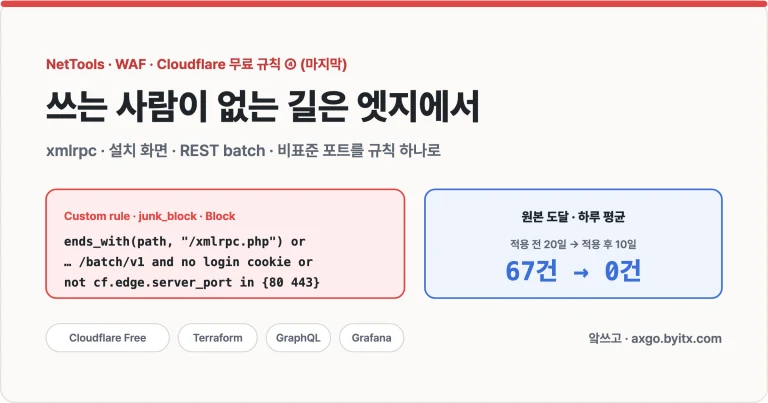
정상 사용자가 없는 WordPress 경로를 Cloudflare 무료 사용자 지정 규칙 하나로 막았다. xmlrpc·설치 화면·로그인 쿠키 없는 REST batch·80/443 외 포트의 30일 기록과 조건식, 적용 전후 원본 도달 하루 67건→0건.
IT 엔지니어의 기록 — 인프라, 자동화
Cloudflare 무료 플랜의 WAF 규칙을 하나씩 만들며 남긴 기록. 실제 공격 로그를 근거로 조건식, 운영 방법, 적용 전후 숫자를 함께 적는다.
정상 사용자가 없는 WordPress 경로를 Cloudflare 무료 사용자 지정 규칙 하나로 막았다. xmlrpc·설치 화면·로그인 쿠키 없는 REST batch·80/443 외 포트의 30일 기록과 조건식, 적용 전후 원본 도달 하루 67건→0건.
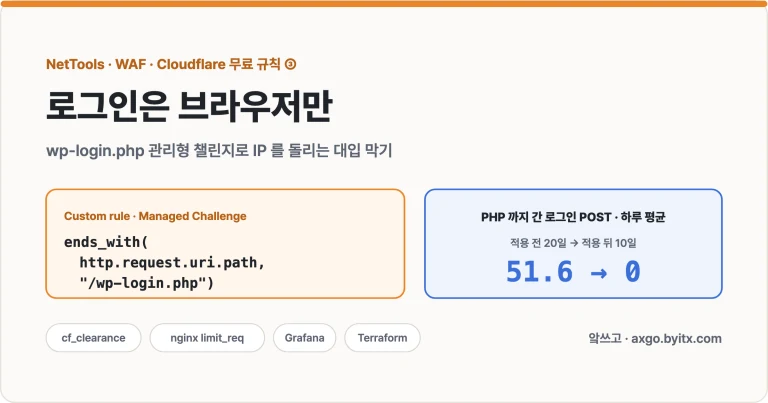
IP 당 분당 6회 제한을 걸어도 IP 229개가 보낸 wp-login.php POST 1,041건이 PHP 까지 왔다. Cloudflare 무료 규칙 하나로 관리형 챌린지를 건 이유와 적용 전후 수치, 시험법, 단점.
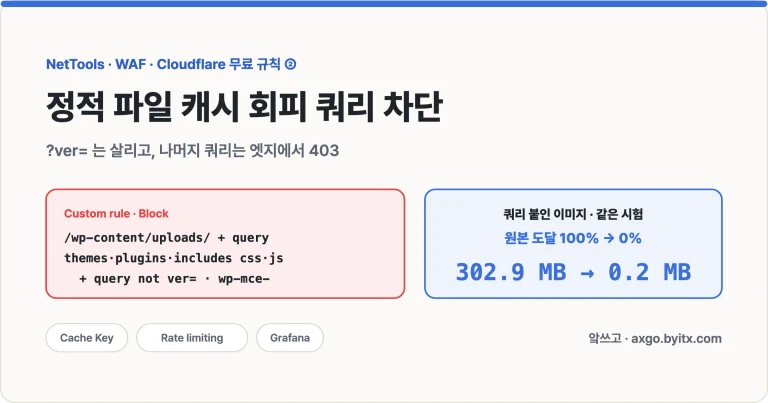
이미지 주소에 쿼리만 바꿔 붙이면 Cloudflare 캐시도 속도 제한도 피해 원본까지 간다. 무료 WAF 사용자 지정 규칙 하나로 WordPress ?ver= 는 살리고 나머지는 엣지에서 403으로 끊은 근거와 적용 전후 수치.
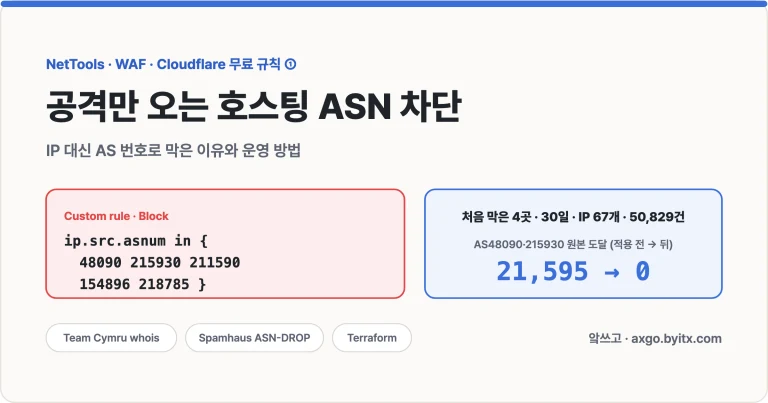
IP 하나를 막으면 같은 회사의 옆 IP가 온다. Cloudflare 무료 플랜 사용자 지정 규칙의 ip.src.asnum 으로 공격만 오는 호스팅 ASN 4곳을 막은 근거, Team Cymru 조회법, 운영 기준, 적용 전후 수치.