트래픽이 갑자기 몰릴 때 워드프레스 서버가 어디까지 버티는지는 직접 재 보기 전에는 모른다. 오라클 클라우드 무료 인스턴스(A1.Flex, Arm 2코어·메모리 12 GB) 한 대에서 도는 이 블로그를 엣지 캐시 없이 원본만으로 쟀더니 초당 164~242건에서 막혔다. 원인은 처음 짐작한 PHP 워커 수가 아니라 nginx 가 캐시 HIT 마다 다시 하던 gzip 압축이었다. 압축본을 캐시하고 캐시 키와 스캐너 요청, Cloudflare 엣지 규칙을 정리해 같은 2코어로 초당 528~644건까지 올렸다.
목표는 좀 거창하게 하루 방문자 1만 명, 한 사람이 두 페이지씩 읽는 정도로 잡았다. 지금은 Cloudflare Web Analytics 기준으로 두 사이트를 합쳐 하루 페이지 로드가 100~200건이니 목표는 현재의 50~100배다.
허황된 목표지만 일단 목표에 맞춰 준비를 해보면 나중에 골치 꽤나 썩을 수 있는 것들을 부담 없이 대비해 볼 수 있다. 방문자가 갑자기 몰려 서버가 먼저 다운되면 SEO, GEO를 최적화하고, 글에 아무리 꿀을 발라놔도 소용이 없는 것 아니겠는가.(행복한 상상도 대비하자 ㅋㅋ) 이 블로그가 돌아가는 오라클 클라우드 무료 인스턴스(A1.Flex, Arm 2코어·메모리 12 GB)가 어디까지 버틸 수 있는지부터 측정해봤다. 측정하고, 고치고, 다시 측정하는 과정을 하루 동안 몇 차례를 반복하면서 원본 서버 기준으로 계산상 하루 600~700만 조회수를 처리할 수 있는 상태를 만들었다. VM 코어는 Always Free 한도에서 벗어나지 않았다. 무료 2코어 그대로다.
목차
하루 1만 명은 RPS로 얼마일까
먼저 구분해 둘 것이 있다. 방문자가 페이지를 한 번 여는 것(Page Open)과 서버가 받는 요청 수(RPS)는 같은 숫자가 아니다. 브라우저는 HTML을 받은 뒤 CSS·JS·이미지·폰트를 따로 요청하고 광고와 분석 스크립트도 각자 요청을 보낸다. 앱 서비스는 화면 하나를 그릴 때 API 호출이 여러 번 발생한다. 실제 서비스의 RPS는 Page Open 수보다 훨씬 크다.
여기 블로그 글 한 편을 처음 방문한 브라우저처럼(브라우저 캐시 없이) 열어 요청을 집계해 봤다. axgo 글은 Page Open 한 번에 요청 78건(1,986 KB), blog 글은 43건(918 KB)의 트래픽이 발생한다. 같은 블로그 도메인으로 발생하는 요청은 41건과 25건이고 나머지는 폰트 CDN·광고·분석 같은 외부 호스트로 간다. 같은 블로그 도메인 요청의 경우엔 CDN 엣지에 캐시된 상태에서 Cloudflare가 모두 응답해 A1 원본(오리진)까지 간 요청은 0건이었다. 엣지의 HTML 사본이 만료된 직후 첫 방문이면 HTML 1건이 원본으로 가지만 nginx 캐시가 응답한다.
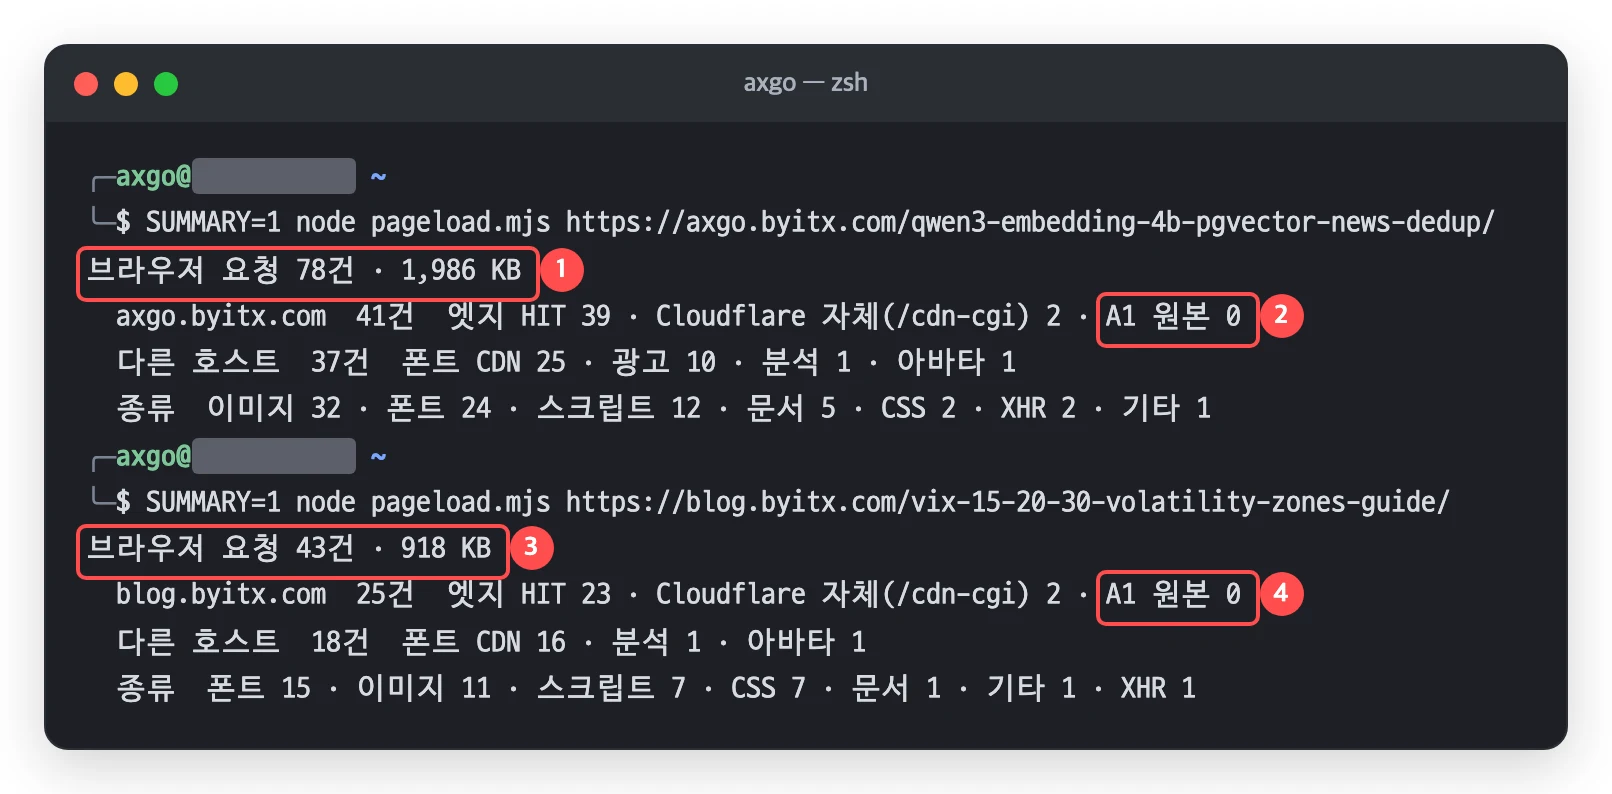
① axgo 글은 브라우저 요청 78건
② 같은 도메인 41건 가운데 A1 원본까지 간 요청은 0건
③ blog 글은 43건
④ 역시 A1 원본은 0건.
/cdn-cgi/ 2건은 Cloudflare가 직접 처리하는 경로다.이 글에서 말하고 싶은 주제는 원본 서버까지 오는 요청의 최소화, 즉 Page Open 기준 서버에 발생하는 부하를 최소화하는 내용이다. 실제 서비스의 RPS와 브라우저의 Page Open을 바로 비교할 수 있는 숫자는 아니다. 서버 용량을 계산하려면 가정이 필요하다. 방문자 한 명이 두 페이지를 읽고, 하루 Page Open의 10%가 가장 붐비는 한 시간에 몰리며, 그 한 시간 안에서도 순간 최대치가 평균의 3배까지 올라갈 수 있다고 봤다. 이렇게 두면 순간 최대 RPS는 하루 Page Open 수를 12,000으로 나눈 값이 된다.
순간 최대 RPS = 하루 Page Open × 0.10 ÷ 3,600초 × 3
                        = 하루 Page Open ÷ 12,000
Code language: plaintext (plaintext)
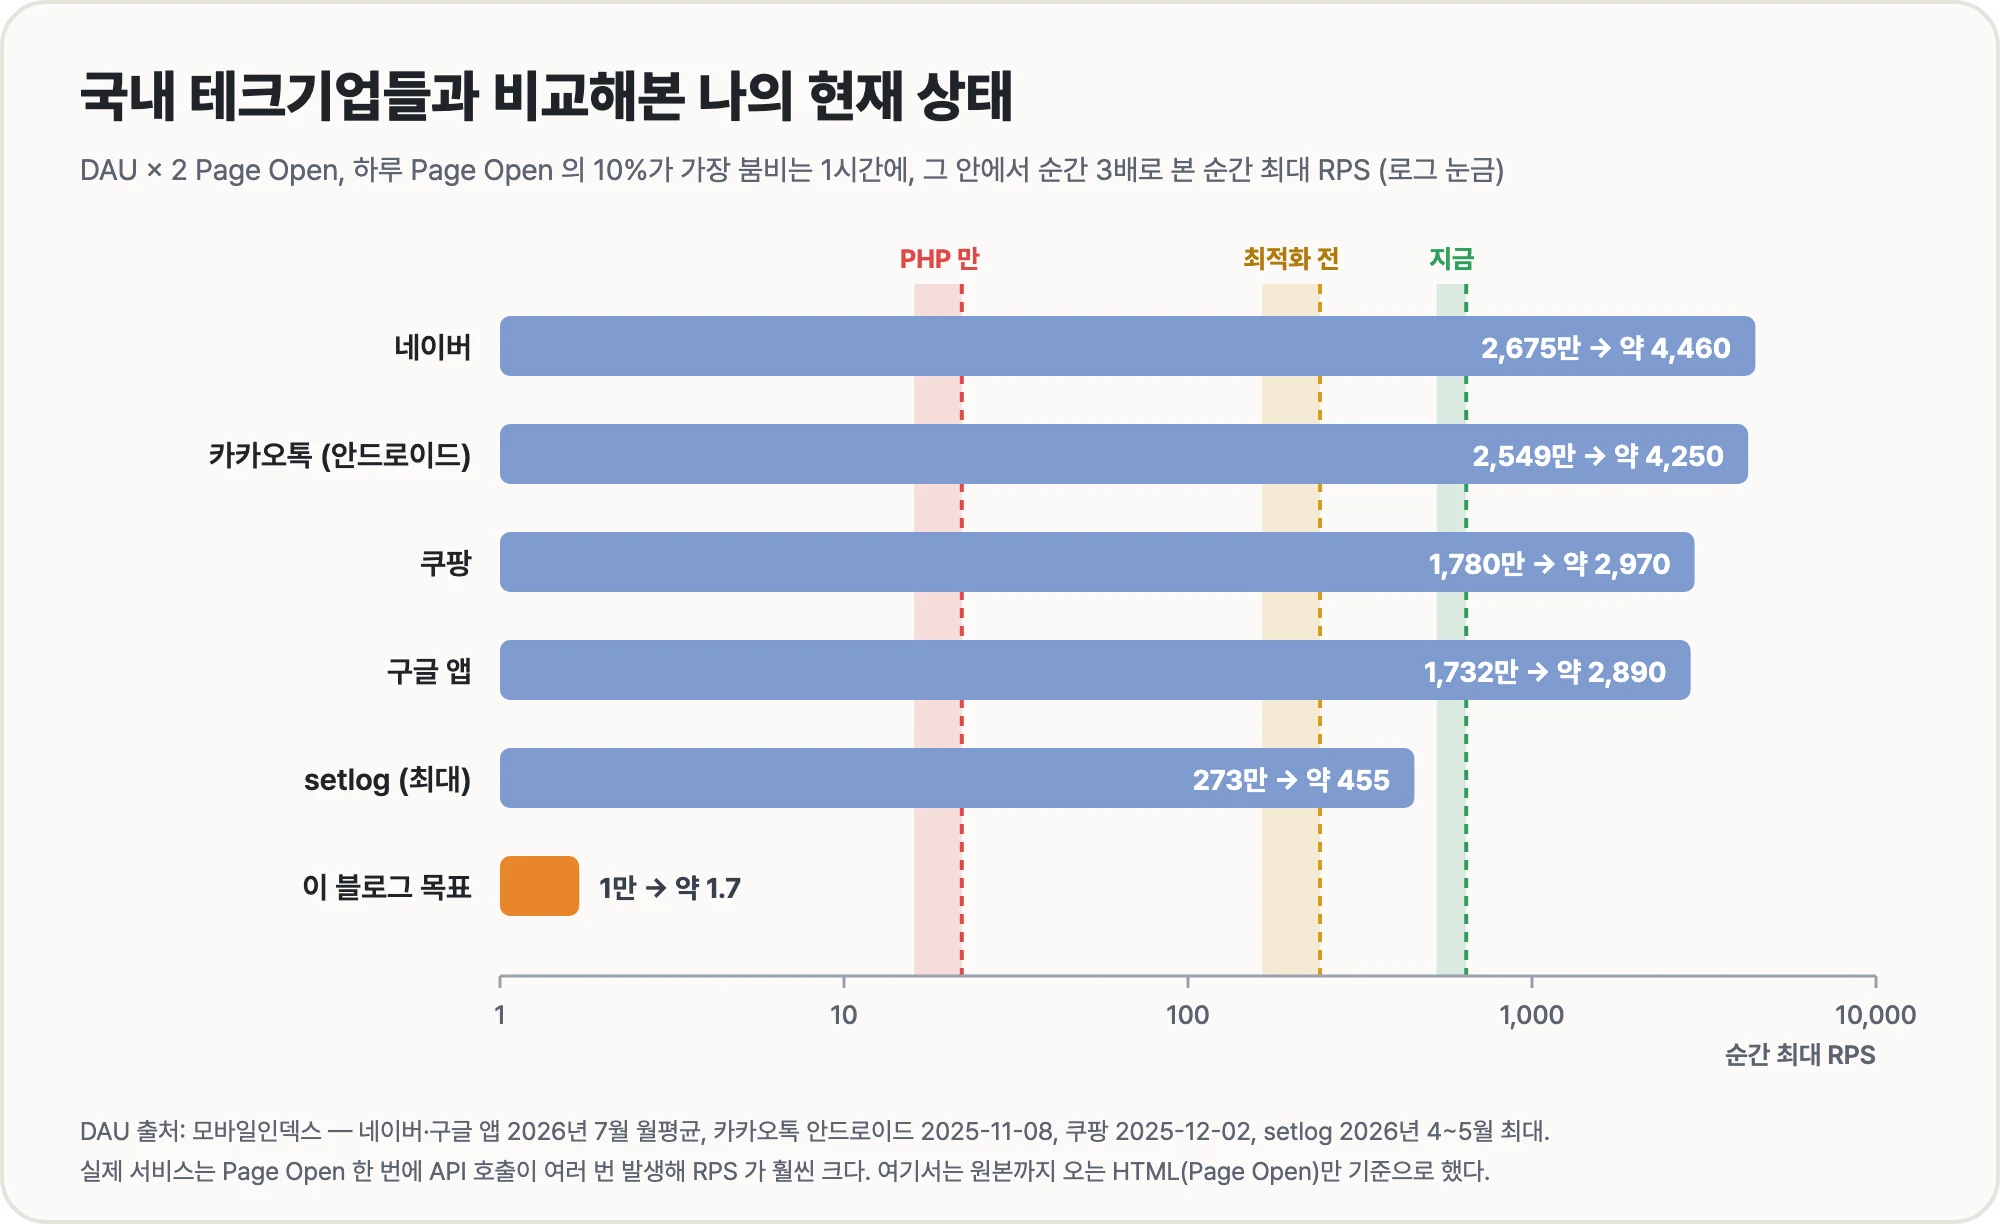
하루 1만 명이면 Page Open 2만 건, 순간 최대 RPS는 1.7 정도가 된다. 생각보다 작다. 비교 기준을 잡으려고 국내에서 이용자가 많은 서비스들의 DAU(하루에 한 번 이상 쓴 사람 수)를 같은 식에 넣어 봤다. “그 이용자가 모두 이 블로그에서 두 쪽씩 읽는다면”이라는 가정이다.
| 서비스 | DAU | 기준 | 하루 Page Open(× 2) | 순간 최대 RPS |
|---|---|---|---|---|
| 네이버 | 2,675만 | 월평균 | 5,350만 | 약 4,460 |
| 카카오톡 | 2,549만 | 안드로이드, 하루 | 5,098만 | 약 4,250 |
| 쿠팡 | 1,780만 | 하루 | 3,560만 | 약 2,970 |
| 구글 앱 | 1,732만 | 월평균 | 3,464만 | 약 2,890 |
| setlog | 273만 | 두 달 중 최대 | 546만 | 약 455 |
| 이 블로그 목표 | 1만 | — | 2만 | 약 1.7 |
DAU는 모두 모바일인덱스 집계를 보도한 기사에서 가져왔다. 네이버·구글 앱은 한국경제, 카카오톡은 KMJ, 쿠팡은 시사저널, setlog는 아이지에이웍스 상반기 리포트다.
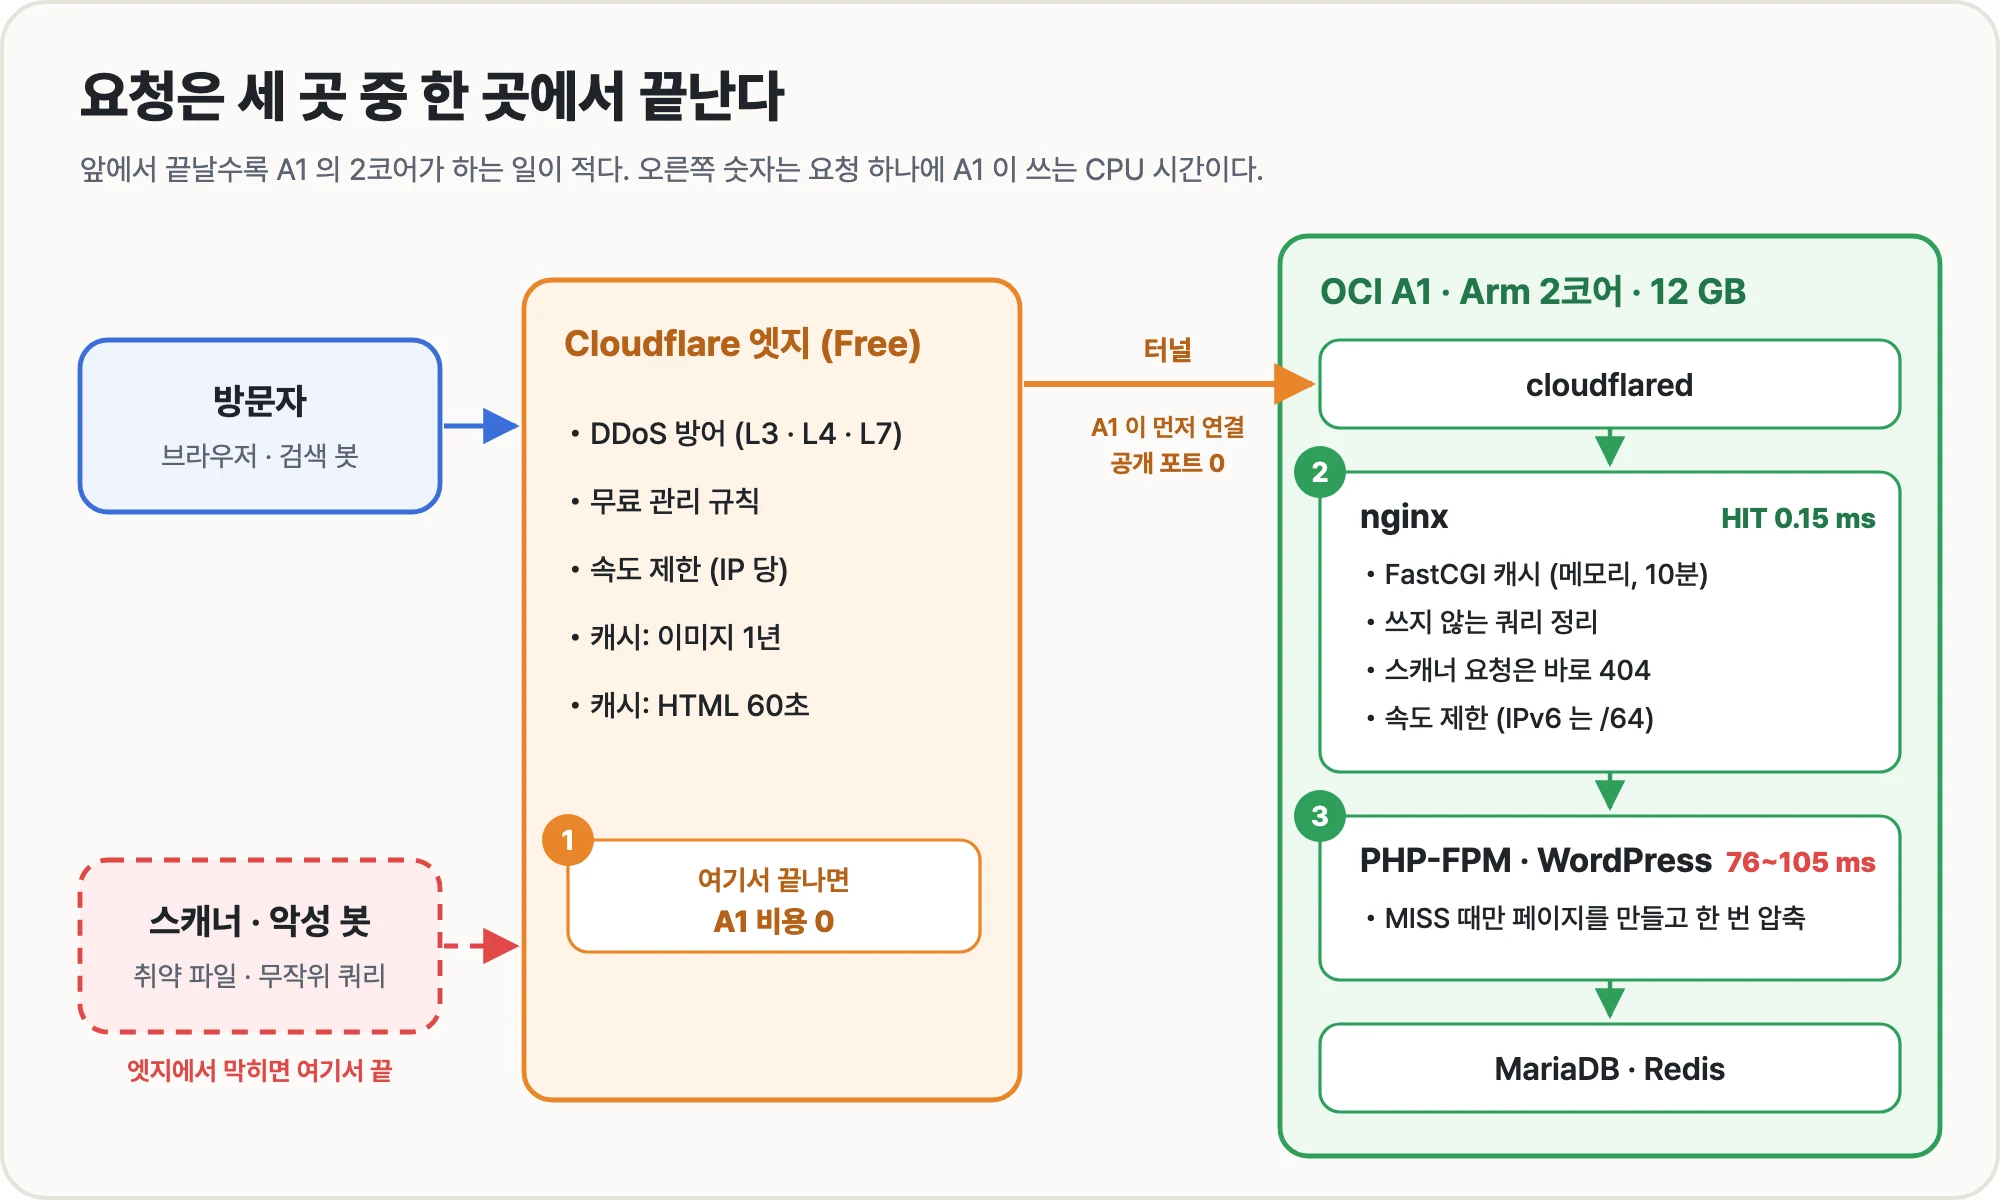
트래픽 전달: Cloudflare Tunnel → nginx → WordPress
원본 서버는 공인 IP로 들어오는 포트를 하나도 열지 않았다. A1 안의 cloudflared가 Cloudflare 엣지로 먼저 아웃바운드 연결을 맺고 방문자 요청은 그 터널로만 들어온다. 이 구성은 지난 글에 자세히 적었다.
성능은 요청을 어느 단계에서 응답하느냐에 달렸다.
- Cloudflare 엣지 캐시. 이미지·CSS·JS는 엣지가 오래 보관하고(업로드 이미지는 1년) HTML은 원본이 허용한 경우에만 60초 동안 엣지에서 바로 응답한다. 여기서 응답하면 A1은 아무 일도 하지 않는다.
- nginx FastCGI 캐시. HTML을 메모리(tmpfs)에 10분 동안 유지하도록 했다. 캐시가 만료된 뒤에도 기존 사본을 먼저 응답하고 백그라운드에서 한 번만 새로 만든다. 같은 주소로 요청이 몰려도 PHP로 넘어가는 요청은 10분간 1번이면 된다.
- PHP-FPM과 WordPress. 위 두 곳에 없을 때만 PHP가 페이지를 만든다. A1.Flex CPU 비용을 가장 많이 사용한다.
A1.Flex 원본(Origin)이 받는 요청 수는 방문자 수보다 “그 시간에 열린 서로 다른 주소 수”에 더 가깝다. 방문자가 열 배 스무 배로 늘어나도 같은 글을 읽으면 원본이 처리해야 하는 양은 크게 늘지 않는다. (feat. Cloudflare 너의 뒤에서)
2코어를 갈궈 보자
먼저 A1 안에서 루프백으로 부하를 걸어 요청 종류별 한계를 측정했다. 부하를 보내는 프로그램도 같은 2코어를 나눠 쓰니 아래 숫자는 하한값이다.
| 요청 종류 | 요청당 CPU time | 2코어가 포화될 때 |
|---|---|---|
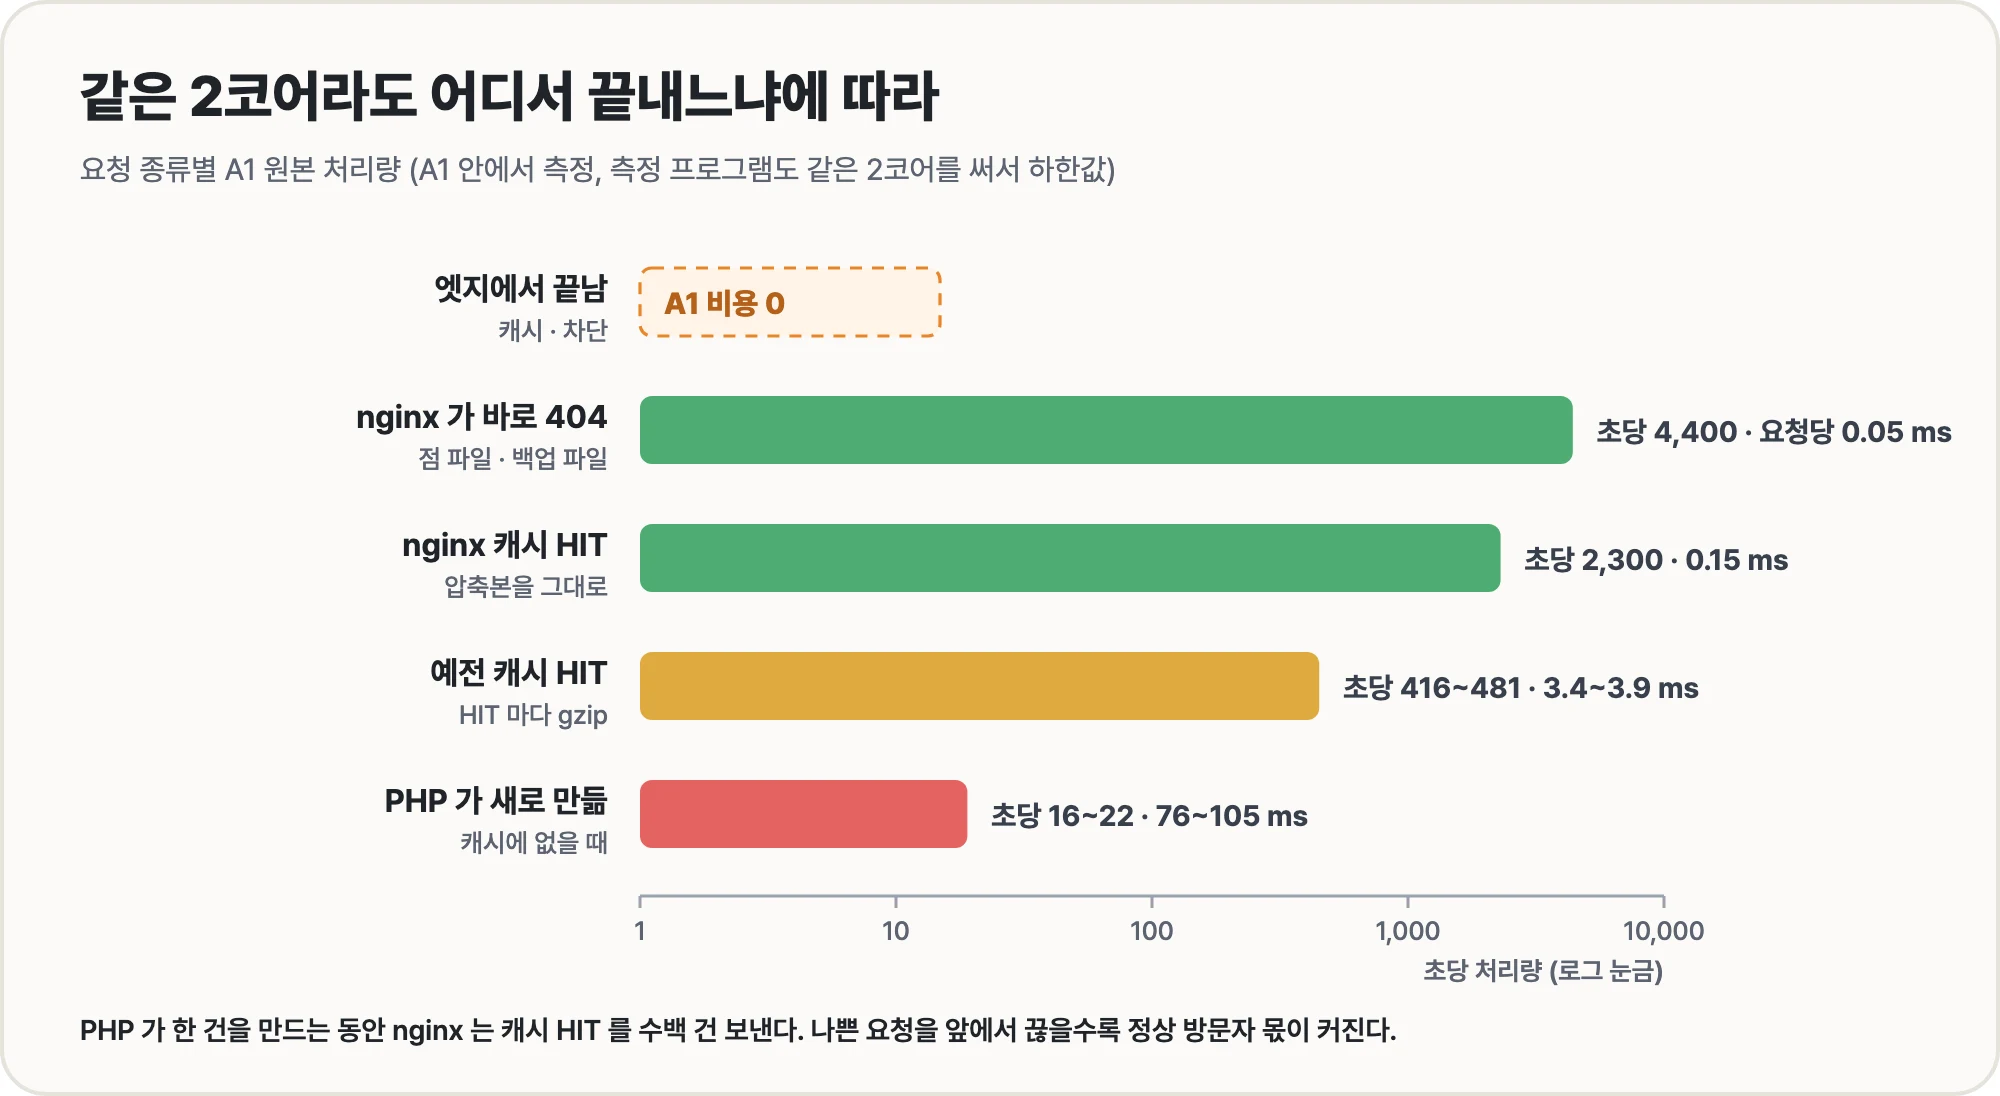
| PHP가 페이지를 새로 만들 때 | 76~105 ms | 초당 16~22건 req/s |
| nginx 캐시 HIT, 압축 없이 | 0.15 ms | 초당 3,100~3,500건 req/s |
| nginx 캐시 HIT, gzip(Cloudflare와 같은 조건) | 3.4~3.9 ms | 초당 416~481건 req/s |
PHP는 동시 요청 두 개만으로도 2코어를 거의 다 사용했다. php-fpm 워커 수(pm.max_children 10)를 늘려도 처리량은 그대로이고 대기 시간만 길어진다. 로그에 “consider raising it” 경고가 떨어져도 무료 한도에서 코어를 늘릴 수는 없지 않은가.
다음으로 AWS ALB 뒤의 서버처럼 “앞단에 들어온 HTML 요청이 모두 원본까지 오는” 상황을 재현했다. 시험용 요청만 Cloudflare 엣지 캐시를 건너뛰게 하고 터널과 nginx는 평소대로 지나게 했다. 글 한 편씩 동시 연결을 5개에서 80개까지 늘렸다.
| blog 글(HTML 198 KB) | axgo 글(HTML 333 KB) | |
|---|---|---|
| 최대 RPS | 242 | 164 |
| p95 지연시간 | 230~275 ms | 87~158 ms |
| 요청당 nginx CPU | 4.2 ms | 6.8 ms |
두 글 모두 최대 RPS 지점에서 2코어가 100% 찼다. HTML이 큰 글에서 RPS가 더 낮게 나왔다.
처음에는
ab(Apache Bench)로 gzip 요청을 보냈는데 압축 없는 경우와 숫자가 거의 같았다. 아니나 다를까ab는 HTTP/1.0으로 요청하고 nginx는 기본값(gzip_http_version 1.1)에서 HTTP/1.0 요청에 gzip 압축을 하지 않는다.Accept-Encoding: gzip을 붙여도 gzip과 무관한 벤치마크 결과가 나올 수밖에 없다. 때문에, Cloudflare가 오리진에 보내는 요청은 HTTP/1.1이고 이에 맞춰 HTTP/1.1 클라이언트로 다시 측정했다.
범인은 HIT 마다 다시 하던 gzip
FastCGI 캐시는 PHP가 넘겨준 본문을 그대로 저장하고 Nginx는 응답할 때마다 gzip 압축을 다시 하기 때문이다. Cloudflare는 원본에 늘 Accept-Encoding: gzip으로 요청하니 캐시에서 꺼낸 198 KB짜리 HTML을 요청을 받을 때마다 Nginx가 gzip 레벨 5로 열심히 압축하고 있었다. 캐시 HIT여도 CPU 비용이 발생하는 상태였다.
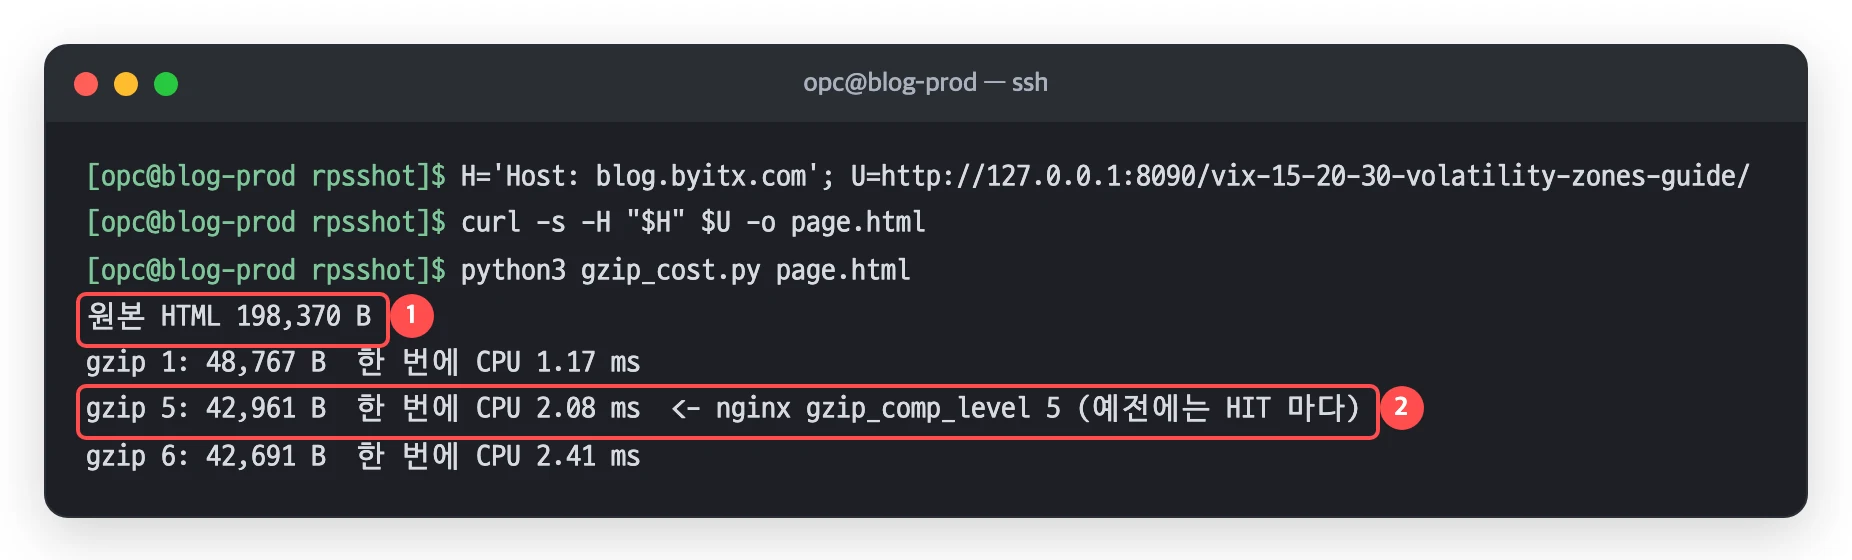
② Python zlib로 따로 측정하면 레벨 5 압축 한 번에 CPU 2.1 ms가 사용된다. nginx는 스트리밍으로 나눠 압축하고 버퍼도 다루니 요청당 3.4~3.9 ms였다.
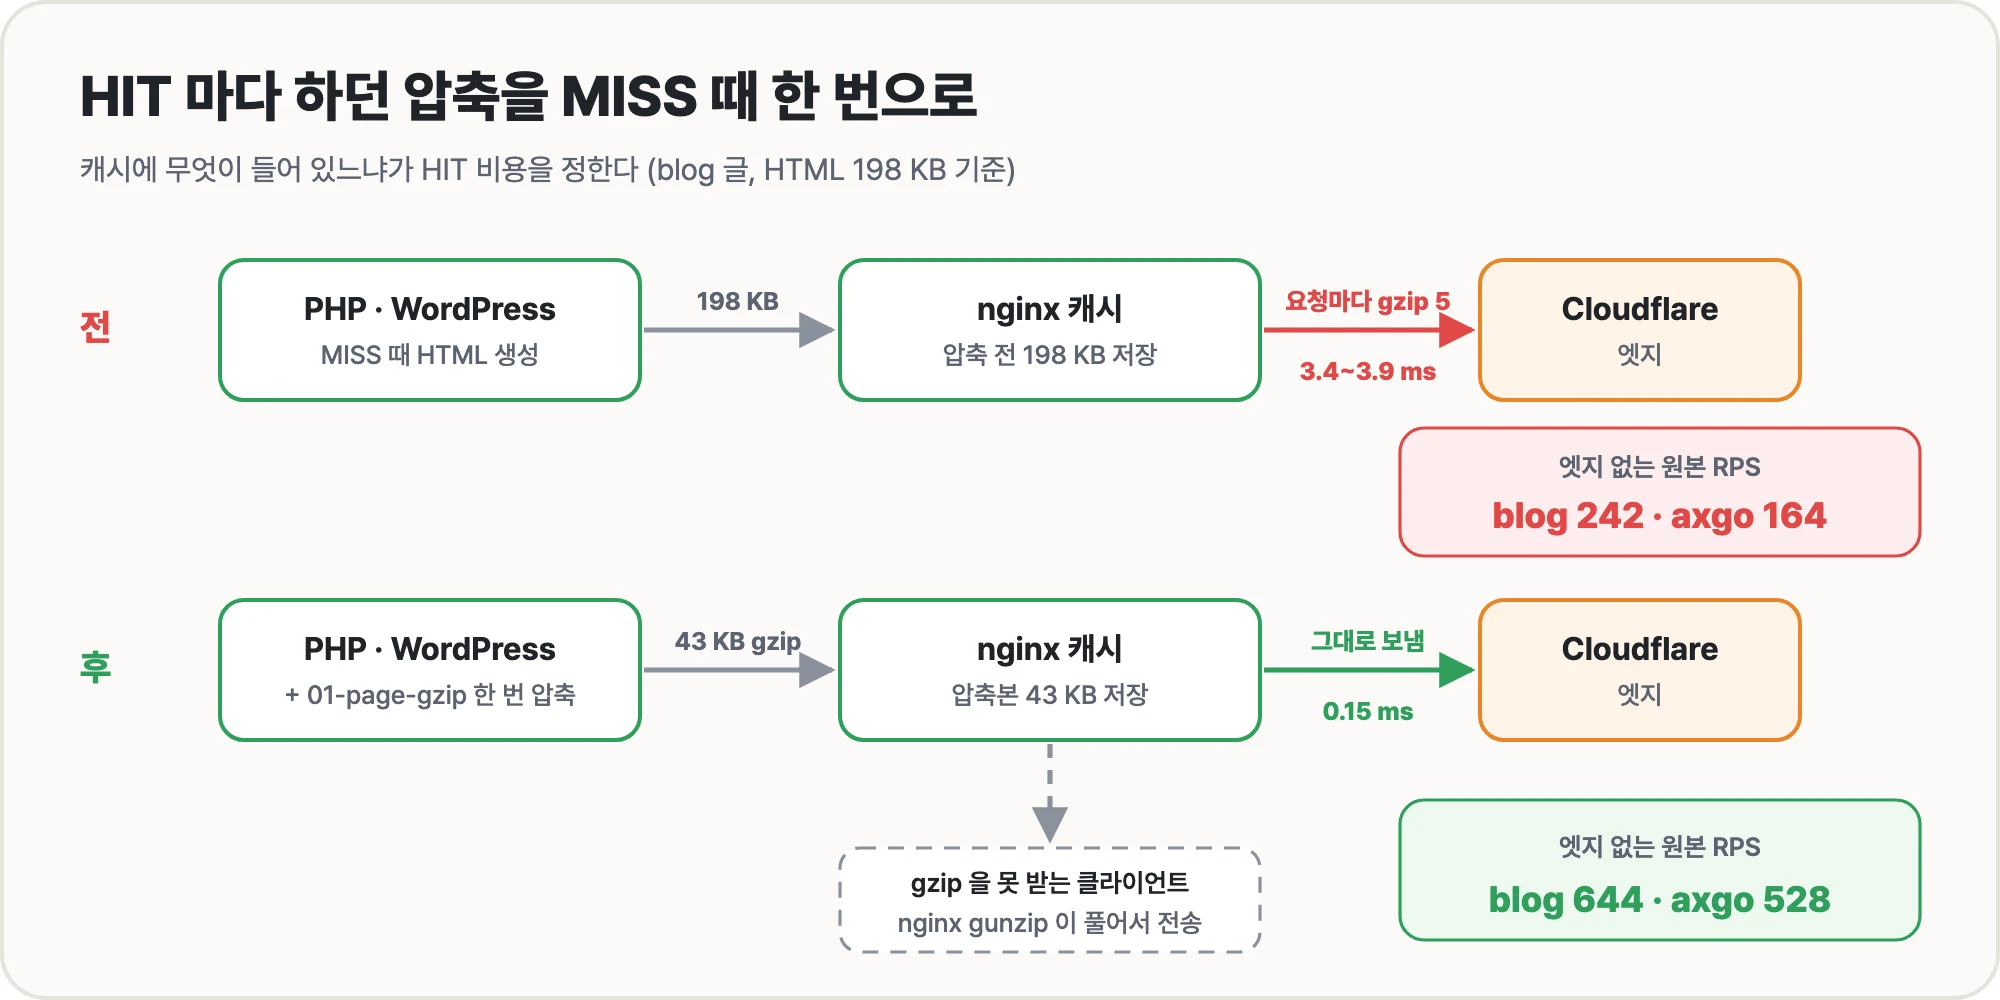
캐시에 들어갈 요청만 PHP가 한 번 압축하고 캐시에는 압축본을 넣도록 고쳤다.
- nginx가 캐시 대상인지 판정해 PHP에
BLOG_GZIP=1을 넘긴다. 로그인·관리 화면·REST·POST는 기존처럼 동작해도 무방하다. - mu-plugin이 출력 버퍼를 zlib 스트림으로 압축하도록 했다. 압축은 MISS가 있을 때 한 번만 한다.
- gzip을 받지 못하는 클라이언트(HTTP/1.0,
Accept-Encoding이 없는 요청)에는 nginxgunzip이 풀어서 응답한다.
# 캐시될 요청에만 압축 신호를 넘긴다
map $wp_skip_cache $wp_fcgi_gzip { 0 1; default ""; }

location ~ \.php$ {
    fastcgi_param BLOG_GZIP $wp_fcgi_gzip if_not_empty;
    gunzip on;   # gzip을 못 받는 클라이언트에는 풀어서 전달한다
    # ...
}
Code language: Nginx (nginx)
if ( '1' === ( $_SERVER['BLOG_GZIP'] ?? '' ) ) {
ob_start( static function ( string $buf, int $phase ): string {
static $ctx = null;
if ( null === $ctx ) {
header( 'Content-Encoding: gzip' );
$ctx = deflate_init( ZLIB_ENCODING_GZIP, array( 'level' => 6 ) );
}
$mode = ( $phase & PHP_OUTPUT_HANDLER_FINAL ) ? ZLIB_FINISH : ZLIB_SYNC_FLUSH;
return deflate_add( $ctx, $buf, $mode );
} );
}
Code language: PHP (php)실제 코드는 버퍼를 비우는 호출(ob_clean)이 먼저 오는 경우도 처리하지만 핵심은 위와 같다. 구현 중 아래와 같은 문제도 있었다.
ob_gzhandler를 쓰면 캐시 항목이 나뉜다. PHP 내장 압축 핸들러는Vary: Accept-Encoding을 붙인다. nginx 캐시는 업스트림 응답에 Vary가 있으면 클라이언트가 보낸Accept-Encoding값마다 항목을 따로 만든다.gzip,gzip, br,gzip, deflate, br이 각각 MISS가 된다. 내장 핸들러 대신 동작하도록 했다.- Vary를 직접 추가하면 헤더가 중복된다.
gunzip on을 켜면 nginx가 판정 과정에서gzip_vary로 Vary를 자동으로 붙인다.add_header로 하나 더 추가하면 응답에 Vary가 두 번 들어가는 상태가 될 수도 있다.
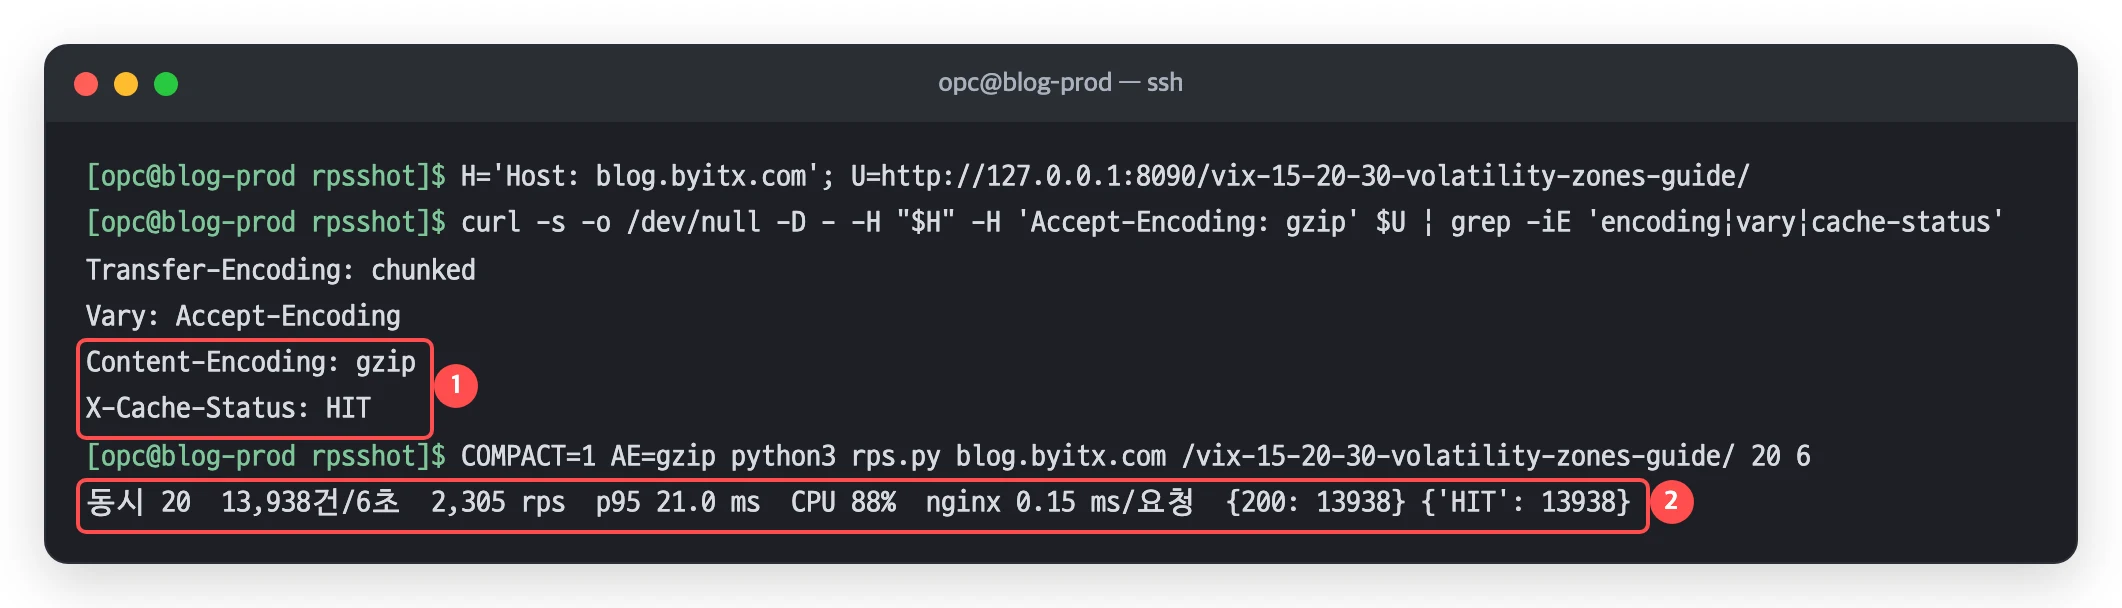
Content-Encoding: gzip으로 응답한다.② A1 안에서 같은 글로 6초 동안 부하를 걸면 초당 2,305건, nginx는 요청당 0.15 ms를 쓴다.
최적화 전에는 같은 조건에서 초당 416건, 3.89 ms였다.
악성 트래픽도 나의 작고 소중한 CPU를 갈궈 댄다
나의 2코어 CPU는 정상 방문자와 공격 트래픽이 함께 쓰는 자원이 된다. 오늘 24시간 동안 블로그로 들어온 HTML 요청 4,398건 가운데 2,956건이 IP 하나에서 온 스캐너였다. .env, .yml, .sql처럼 실수로 올라간 설정 파일을 찾는 요청이었다. 이런 요청이 PHP까지 간다면 정상 방문자를 기대하고 사용하려던 CPU를 엉뚱한 데 낭비하는 꼴이다.
요청을 어느 단계에서 응답하느냐에 따라 A1 오리진의 CPU 비용은 크게 다르다. 엣지에서 응답하면 0이고 nginx가 404나 429로 응답하면 요청당 0.05~0.08 ms, 캐시 HIT는 0.15 ms, PHP는 76~105 ms다. PHP가 한 건을 처리하는 동안 nginx는 수백 건을 처리할 수 있다. 보안 설정도 성능 작업의 일부로 생각해야 하는 이유다. (알뜰살뜰 2코어로!)
- 쓰지 않는 쿼리 정리.
?utm_source=,?fbclid=처럼 WordPress가 읽지 않는 인자는 떼고 같은 캐시 항목으로 처리한다. 캐시 키와 PHP에 넘기는 주소 양쪽에서 뗀다.- 매번 다른 쿼리를 붙여 캐시를 피하는 요청은 최적화 전에는 전부 PHP로 갔지만(초당 16~22건) 최적화 뒤에는 Cloudflare를 거쳐도 초당 500~620건을 캐시 HIT로 처리한다.
- 스캐너가 찾는 파일은 PHP 없이.
- 점으로 시작하는 파일이나 백업·설정 파일 확장자는 nginx가 바로 404로 응답한다. A1 안에서 측정하면 초당 4,000건대다.
- 외부에서 호출하는
wp-cron.php차단.- 페이지 요청이 WP-Cron을 내부 네트워크로 실행하므로 외부에서 호출할 이유가 없다.
- 속도 제한은 두 단계.
- Cloudflare 엣지에서 IP 단위로 한 번 판정하고 nginx가 PHP 요청을 IP 단위로 다시 카운팅한다. IPv6는 주소 하나가 아니라 /64 단위로 카운팅한다.
- 가정이나 서버 하나가 /64(주소 2^64개)를 받는 경우가 많아, 주소 단위로 카운팅하면 주소만 바꿔 가며 제한을 우회할 수 있기 때문이다.
- nginx는 IPv6를
::로 줄인 표준 표기로 다시 쓰므로,::의 위치에 따라 앞 네 그룹을 만드는 규칙을 따로 작성했다.
- 캐시를 피하는 이미지 요청은 엣지에서 차단.
- Cloudflare 엣지 캐시 키에는 쿼리가 들어간다. 이미지 주소 뒤에 매번 다른 쿼리를 붙이면 엣지에서 매번 MISS가 나고, 요청이 터널을 지나 원본까지 온다.
- 업로드 이미지에는 쿼리가 필요 없다. WordPress는 파일을 바꾸면 이름을 바꿔 새로 올린다. 발행 글 본문과 코드에 쿼리가 붙은 업로드 주소가 하나도 없는 것을 먼저 확인하고, 무료 사용자 지정 규칙 하나로
/wp-content/uploads/주소에 쿼리가 붙은 요청을 엣지에서 403으로 막았다.
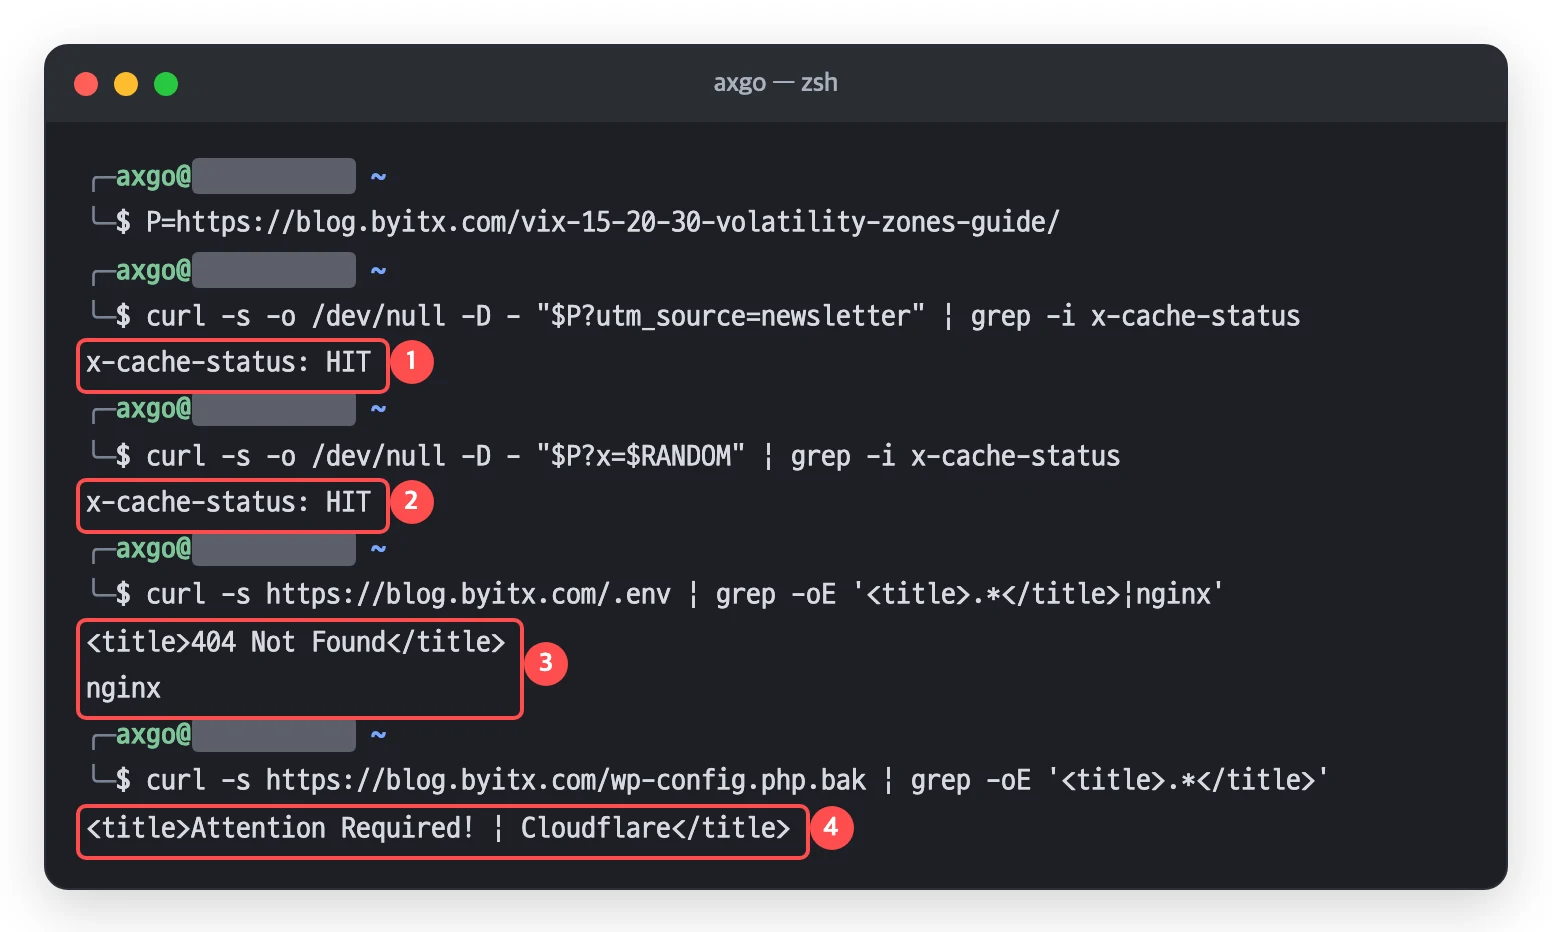
①② 처음 보는 쿼리를 붙여도 원본 nginx 캐시에서 HIT로 응답한다.
③
/.env는 원본 nginx가 바로 404로 응답했다.④
/wp-config.php.bak은 원본까지 가지 않고 Cloudflare의 무료 WAF 관리 규칙이 차단한다.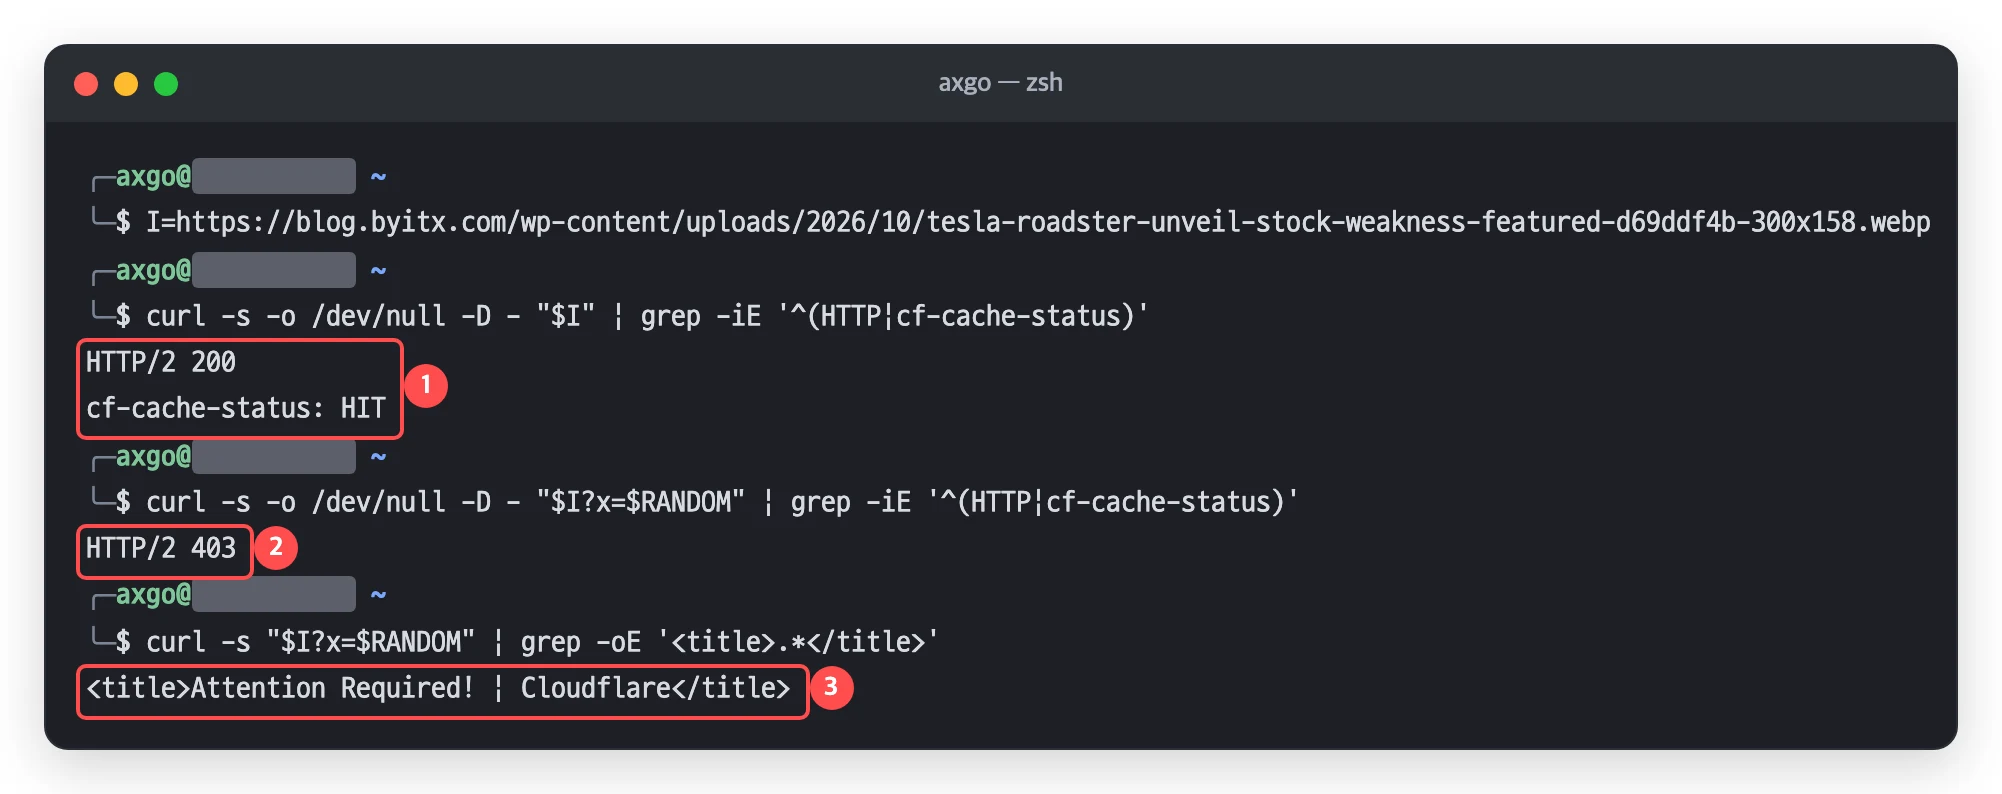
① 쿼리 없는 업로드 이미지는 엣지 HIT로 200
② 같은 주소에 쿼리를 붙이면 403
③ 원본까지 가지 않고 Cloudflare 차단 페이지가 응답한다.
적용하고 몇 시간 지나지 않아 클라우드 IP 하나가 웹셸 파일 이름을 1초 안에 수십 개씩 요청하는 것이 바로 차단되기 시작했다. 처음 68건은 원본까지 왔지만 모두 nginx의 301과 404로 끝났고 PHP는 한 번도 실행되지 않았다. 이후 요청은 엣지 속도 제한에 차단돼 원본까지 오지 않았다. (그만 좀 괴롭혀!)
Cloudflare 무료 요금제로 할 수 있는 보안
위에서 쓴 엣지 쪽 기능은 전부 Cloudflare Free 요금제에 포함돼 있다. 무료로 쓸 수 있는 것을 정리했다.
- DDoS 방어.
- L3·L4·L7 모두 모든 요금제에 무제한으로 포함돼 있다.
- 무료 관리 규칙(Cloudflare Free Managed Ruleset).
- 널리 알려진 취약점을 노리는 요청을 규칙 묶음으로 차단한다. 대시보드에는 ‘항상 활성화’로 표시된다. 위 터미널의
wp-config.php.bak403이 이 규칙이다.
- 널리 알려진 취약점을 노리는 요청을 규칙 묶음으로 차단한다. 대시보드에는 ‘항상 활성화’로 표시된다. 위 터미널의
- 사용자 지정 규칙 5개.
- 경로·국가·헤더 같은 조건으로 차단하거나 챌린지를 보낸다.
- 속도 제한 규칙과 달리 호스트·쿼리·쿠키도 조건에 쓸 수 있다. 위의 업로드 이미지 쿼리 차단과 로그인 화면의 관리형 챌린지가 이 규칙이다.
- 속도 제한 규칙 1개.
- 조건에는 경로와 검증된 봇 여부만 쓸 수 있고 카운팅 기간은 10초 단위다. 호스트를 지정할 수 없어 zone 전체에 적용된다.
- 보안 이벤트.
- 차단한 요청을 샘플 로그로 보여 준다.
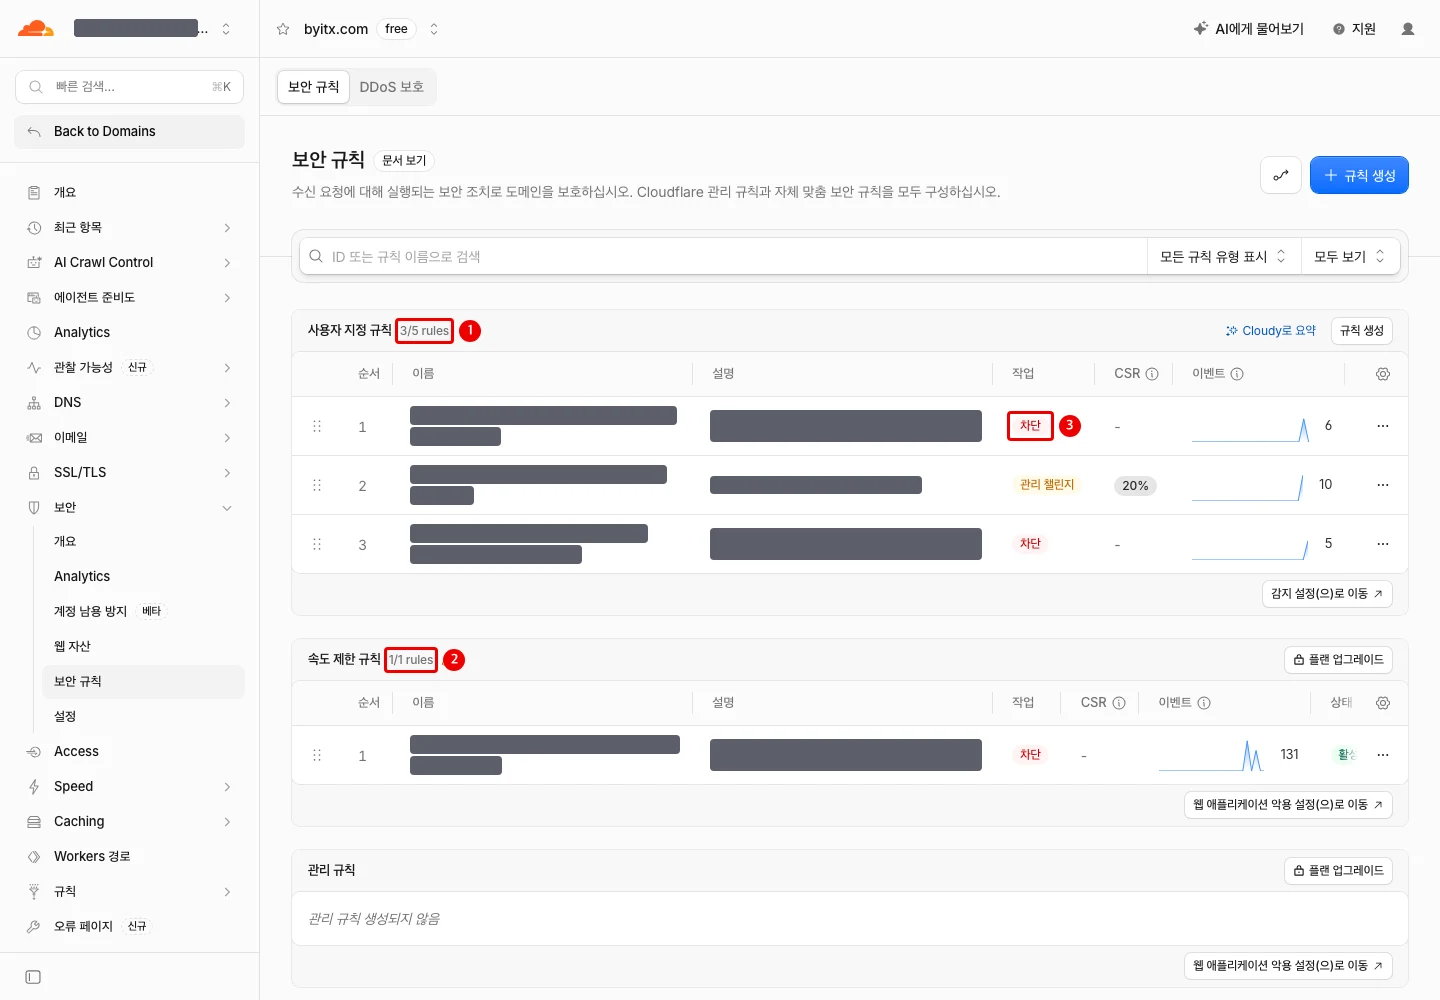
① 사용자 지정 규칙은 무료 5개 중 3개를 쓴다(업로드 이미지 쿼리 차단, 로그인 화면 관리형 챌린지 등).
② 속도 제한 규칙은 무료 1개를 쓰고 있다.
③ 업로드 이미지 쿼리 차단 규칙의 동작은 차단이다.
(PHP2Shell 취약점 대응으로 Response 에도 관리 규칙을 적용할 수 있다!)
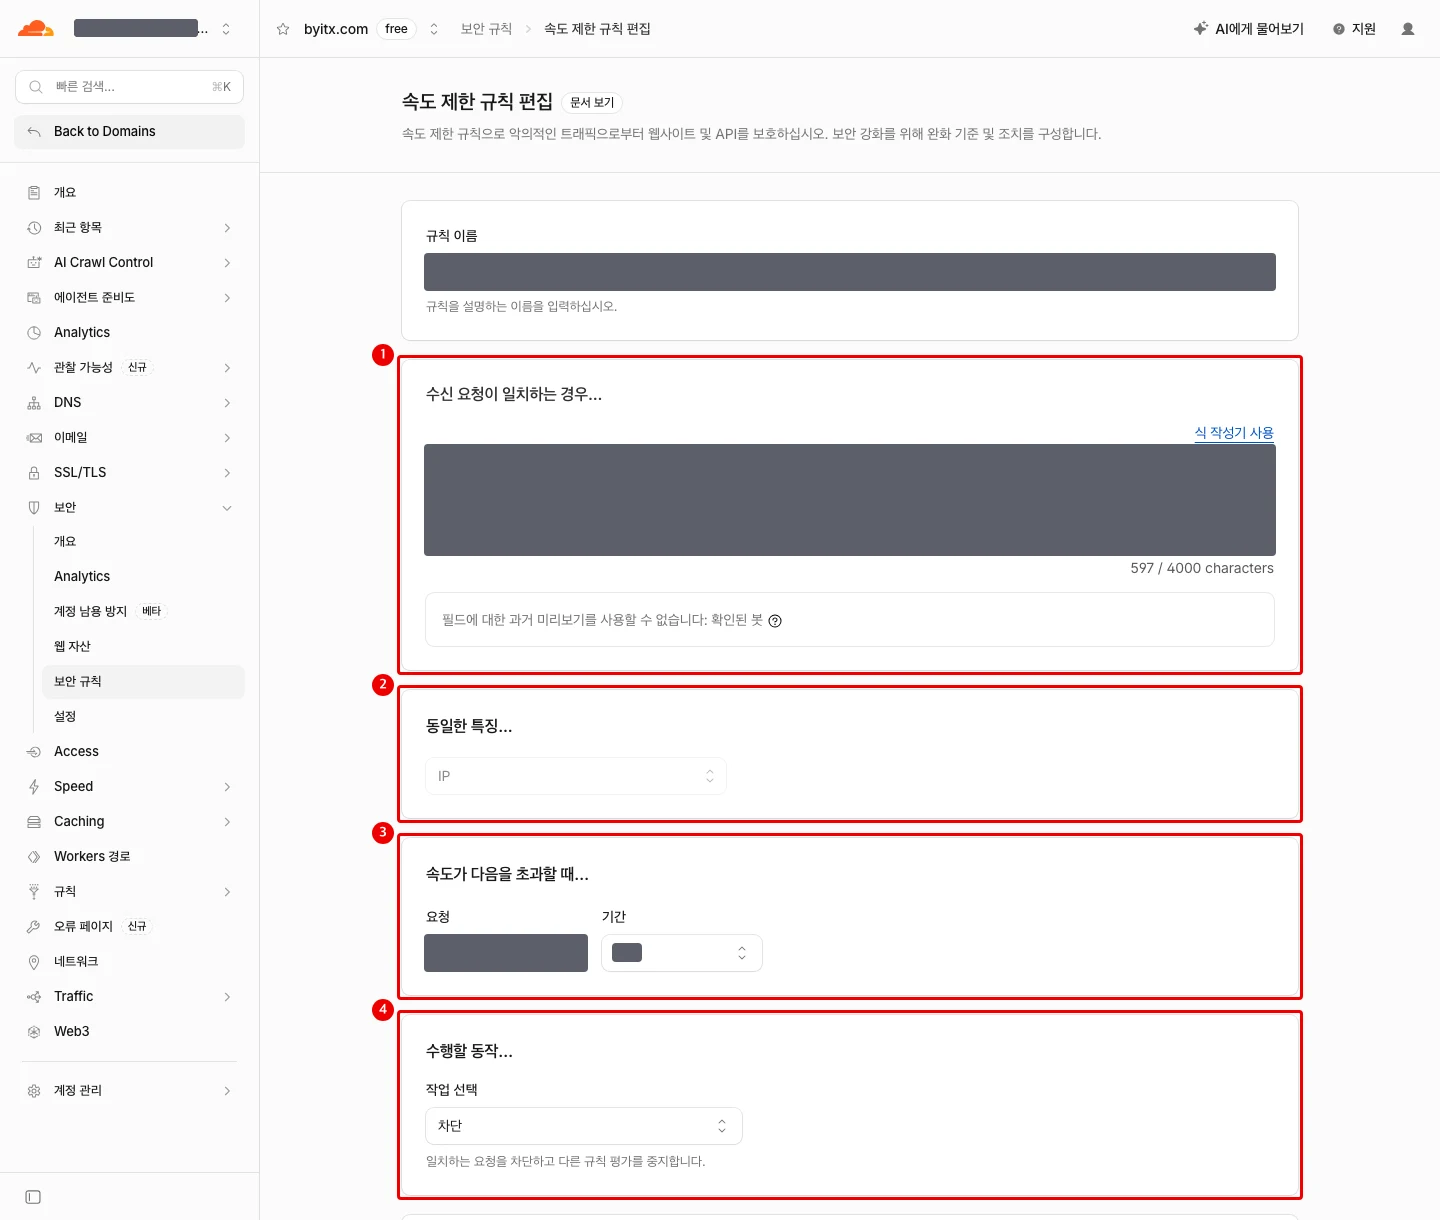
① 카운팅할 요청의 조건
② 카운팅 기준(무료는 IP만)
③ 기간당 요청 수
④ 초과했을 때의 동작.
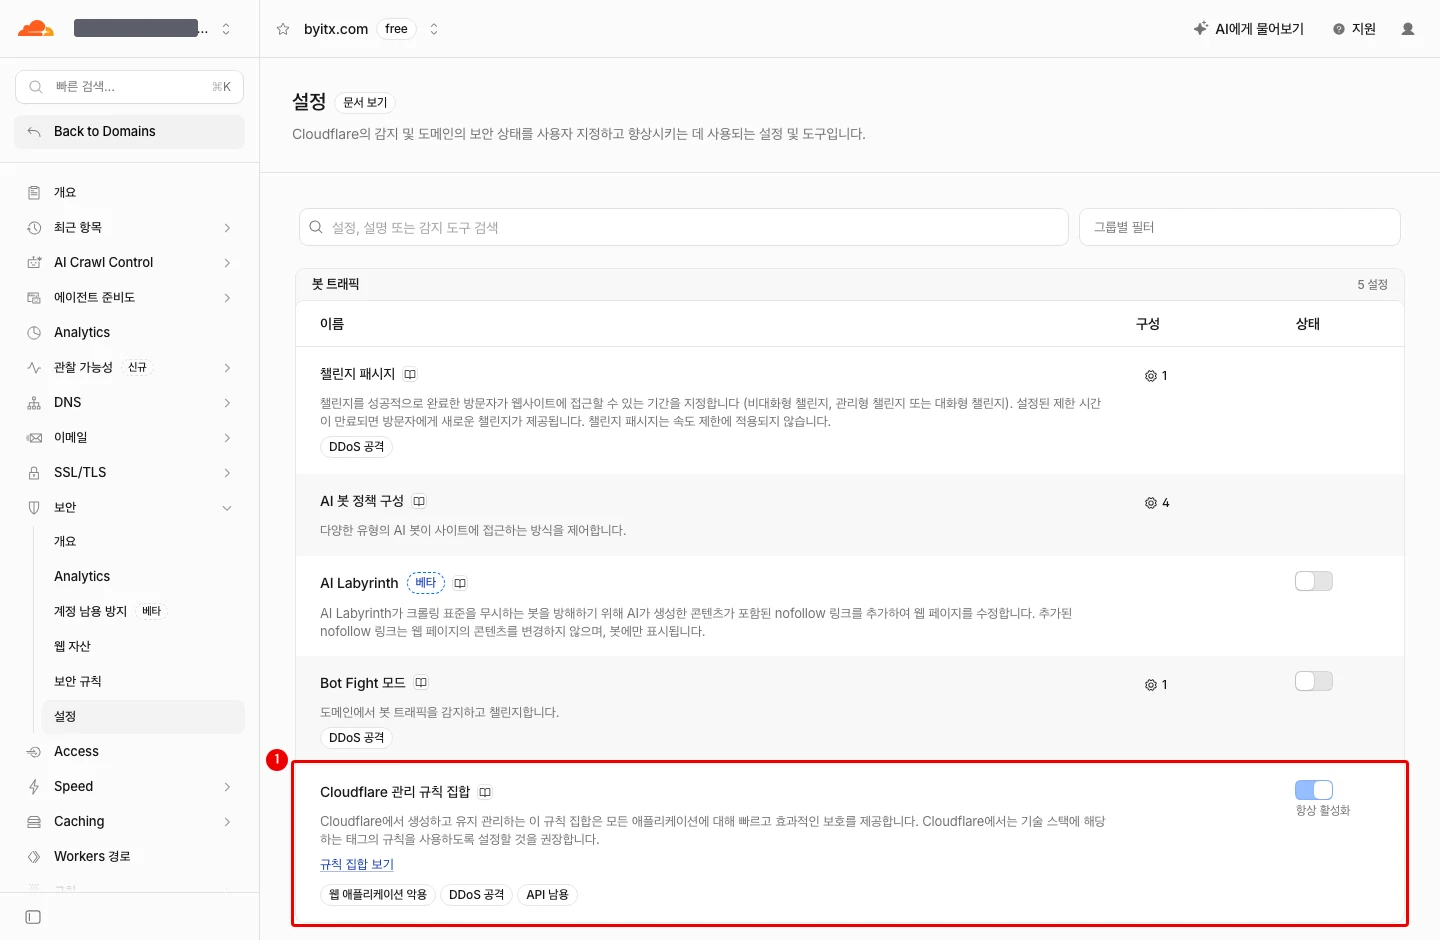
① Cloudflare 관리 규칙 집합은 무료 요금제에서 항상 활성화돼 있다.
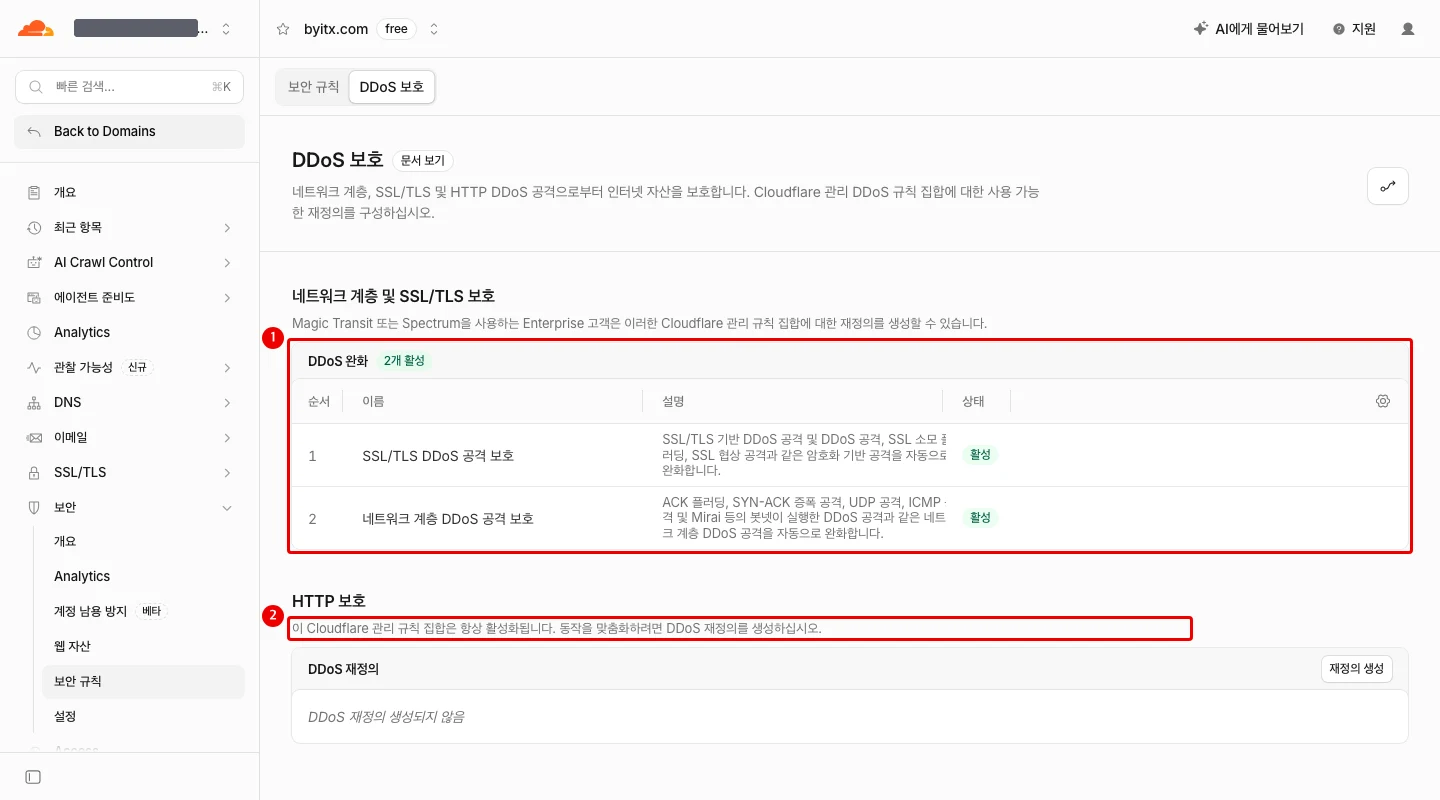
① SSL/TLS·네트워크 계층 DDoS 보호가 활성이고
② HTTP DDoS 보호는 항상 활성이다.
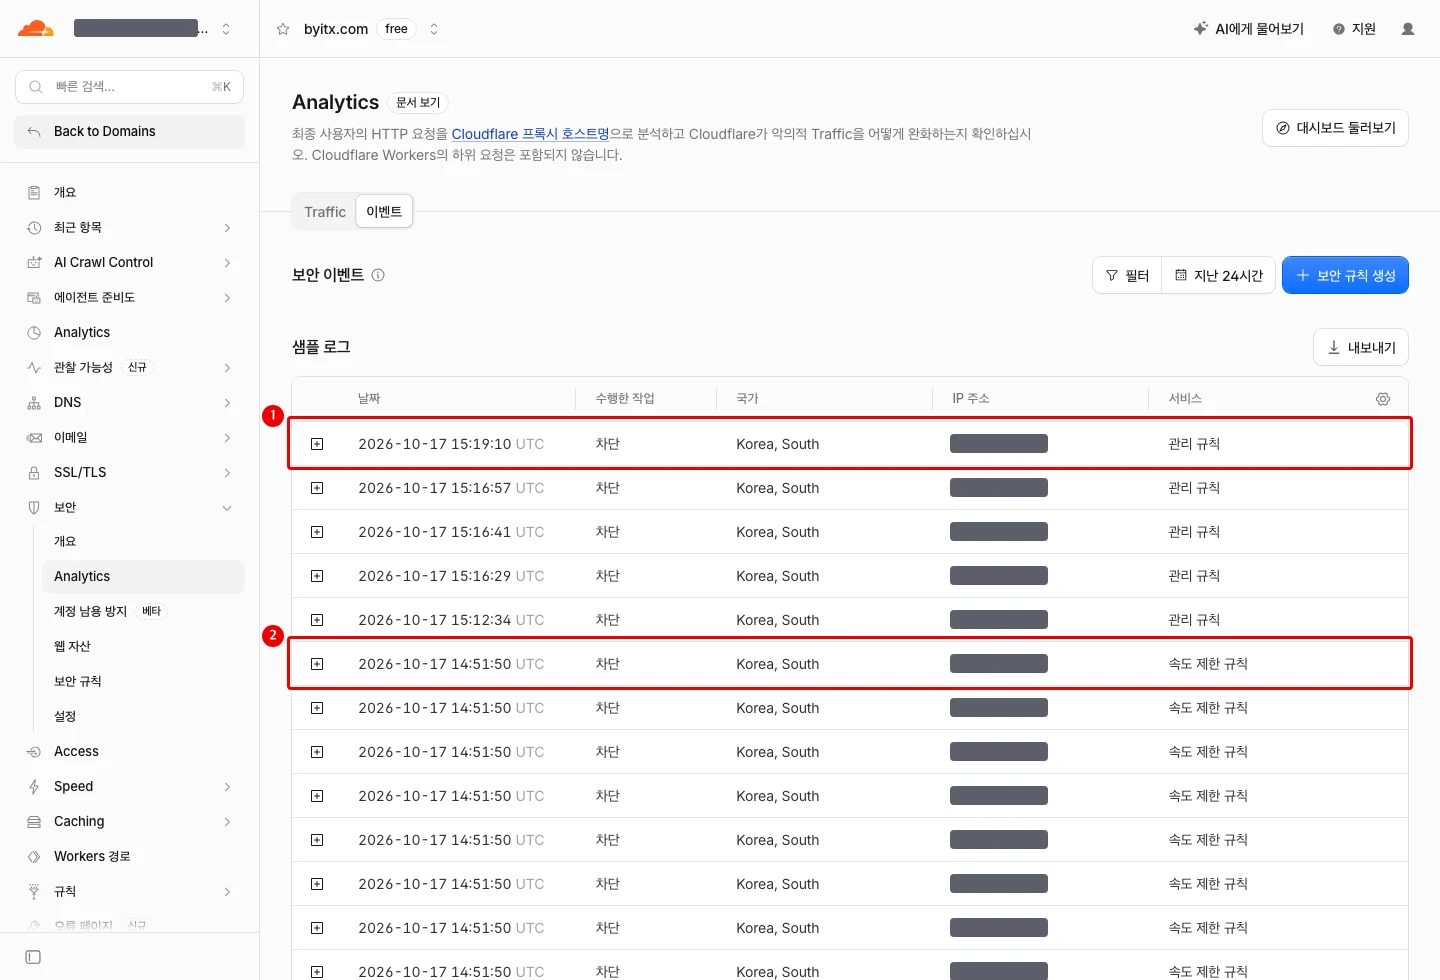
① 관리 규칙이 차단한 요청(위 터미널의
wp-config.php.bak 요청)② 속도 제한 규칙이 차단한 요청. (사이버 범죄자들의 IP 주소는 가렸다)
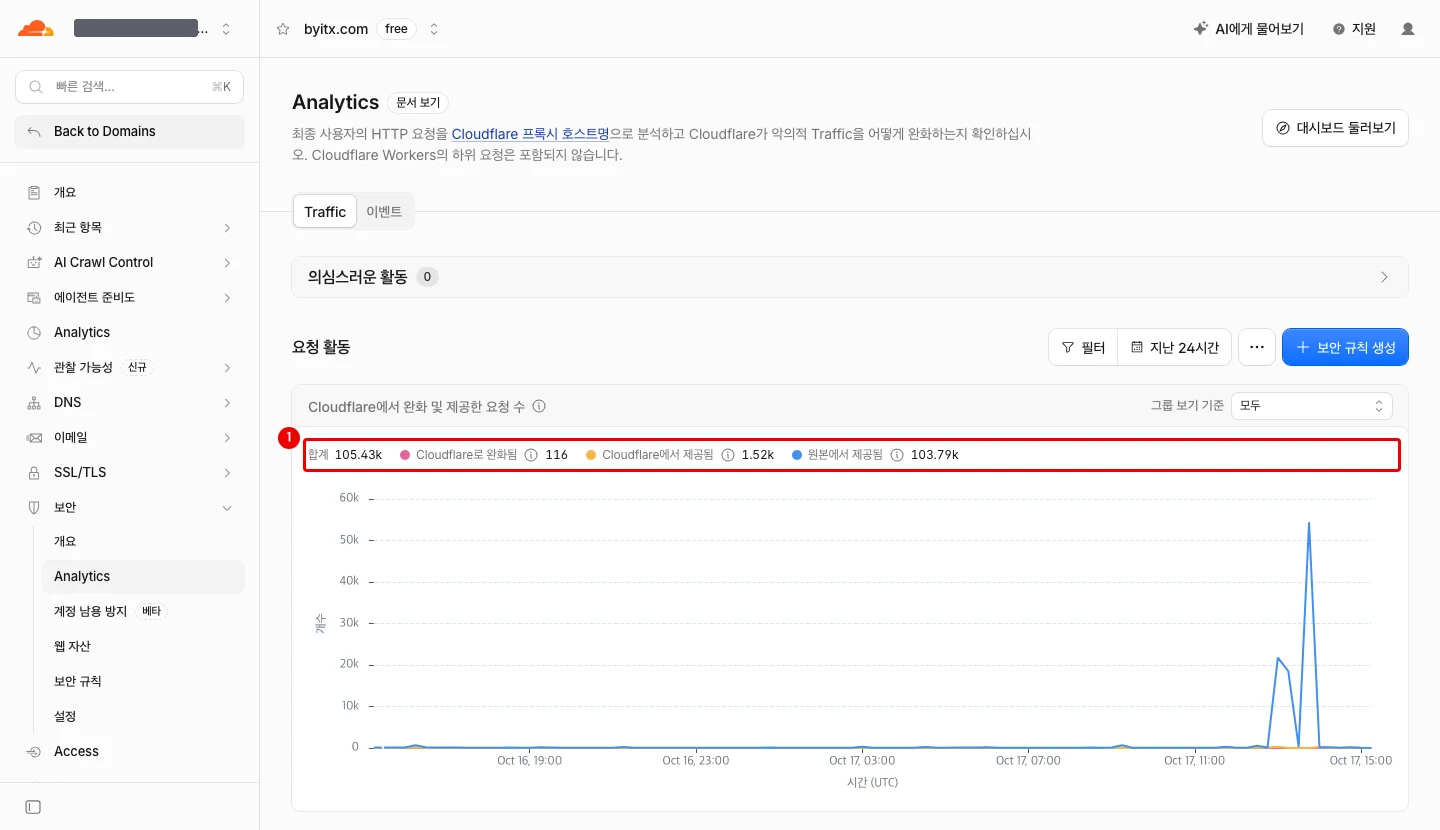
① 24시간 동안 Cloudflare가 완화한 요청 수가 보인다.
(그래프 끝의 스파이크는 이 글을 쓰려고 실행한 부하 측정이다.)
요금제별 차이는 아래와 같다(Cloudflare 문서 기준).
| 항목 | Free | Pro | Business | Enterprise |
|---|---|---|---|---|
| DDoS 방어 | 무제한 | 무제한 | 무제한 | 무제한 |
| 관리 규칙 | 무료 관리 규칙 | + Cloudflare 관리 규칙·OWASP | 같음 | 같음 |
| 사용자 지정 규칙 | 5개 | 20개 | 100개 | 1,000개 |
| 속도 제한 규칙 | 1개 | 2개 | 5개 | 최대 100개 |
| 속도 제한 조건 | 경로·검증된 봇 | + 호스트·쿼리 | + 메서드·IP·UA | + 헤더 등 |
| 카운팅 기준 | IP | IP | IP·NAT 지원 | + 헤더·쿠키·ASN 등 |
| 카운팅 기간 | 10초 | 최대 1분 | 최대 10분 | 최대 65,535초 |
출처는 Cloudflare 문서의 관리 규칙, 사용자 지정 규칙, 속도 제한 규칙, DDoS 방어다.
개인 블로그라면 Free로 충분하다고 본다. 보호할 대상이 단순해서다. 로그인하는 사람은 운영자뿐이고 회원 데이터나 결제 정보가 없다. 페이지 대부분이 캐시되니 엣지와 nginx가 요청 대부분을 처리하고 원본은 공개 포트가 없다. 문제가 생겨도 백업으로 복구할 수 있다. 유료 WAF로 줄일 수 있는 위험보다 구성을 단순하게 유지하는 이점이 더 크다.
하지만, 기업 서비스는 상황이 다르다.
- 로그인·결제·API처럼 캐시할 수 없는 요청이 대부분이라 엣지 캐시로 처리할 수 있는 비율이 낮다. 요청 하나하나를 검사하는 관리 규칙과 OWASP 규칙이 필요하다.
- 카운팅 기준이 IP뿐이면 회사·통신사 NAT 뒤의 정상 사용자가 한꺼번에 차단된다. NAT 지원이나 헤더·쿠키 기준으로 카운팅해야 한다.
- 장애가 나면 원인을 분석하고 증거를 남겨야 하는데 Free Tier의 보안 로그는 샘플뿐이다. 전체 로그 보관과 내보내기(Logpush)가 필요하다.
- 결제 정보를 다루면 PCI DSS 같은 규정이 웹 애플리케이션 방화벽 수준의 보호를 요구한다. 상위 요금제는 SLA가 붙고 기술 지원(Support) Case Open이 가능해진다.
엣지 캐시까지 쓰는 상태의 최대 RPS
글 초반의 RPS 측정은 엣지 캐시를 건너뛰고 모든 요청이 원본까지 오는 최악의 케이스를 측정한 것이었다. 현재 운영에서는 Cloudflare 엣지가 대부분을 캐시에서 응답한다. 이 상태의 최대 RPS를 보려고 A1에서 Cloudflare 엣지로 요청을 보내고 그동안 원본 nginx에 온 요청 수를 확인했다.
- HTML은 측정 클라이언트 하나로 90건을 연속으로 보냈다. 90건 모두 엣지 HIT였고 초당 283건, p95 50 ms였다.
- 정적 파일(업로드 이미지)은 8초 동안 18,507건을 보냈다. 모두 엣지 HIT였고 초당 2,193건, p95 32 ms였다.
- 이 시간 동안 원본 nginx에 온 측정 요청은 0건이었다. 이때 A1 CPU 74%는 부하를 보내는 클라이언트가 쓴 것이다. 한계는 Cloudflare가 아니라 측정 클라이언트 쪽이었다.
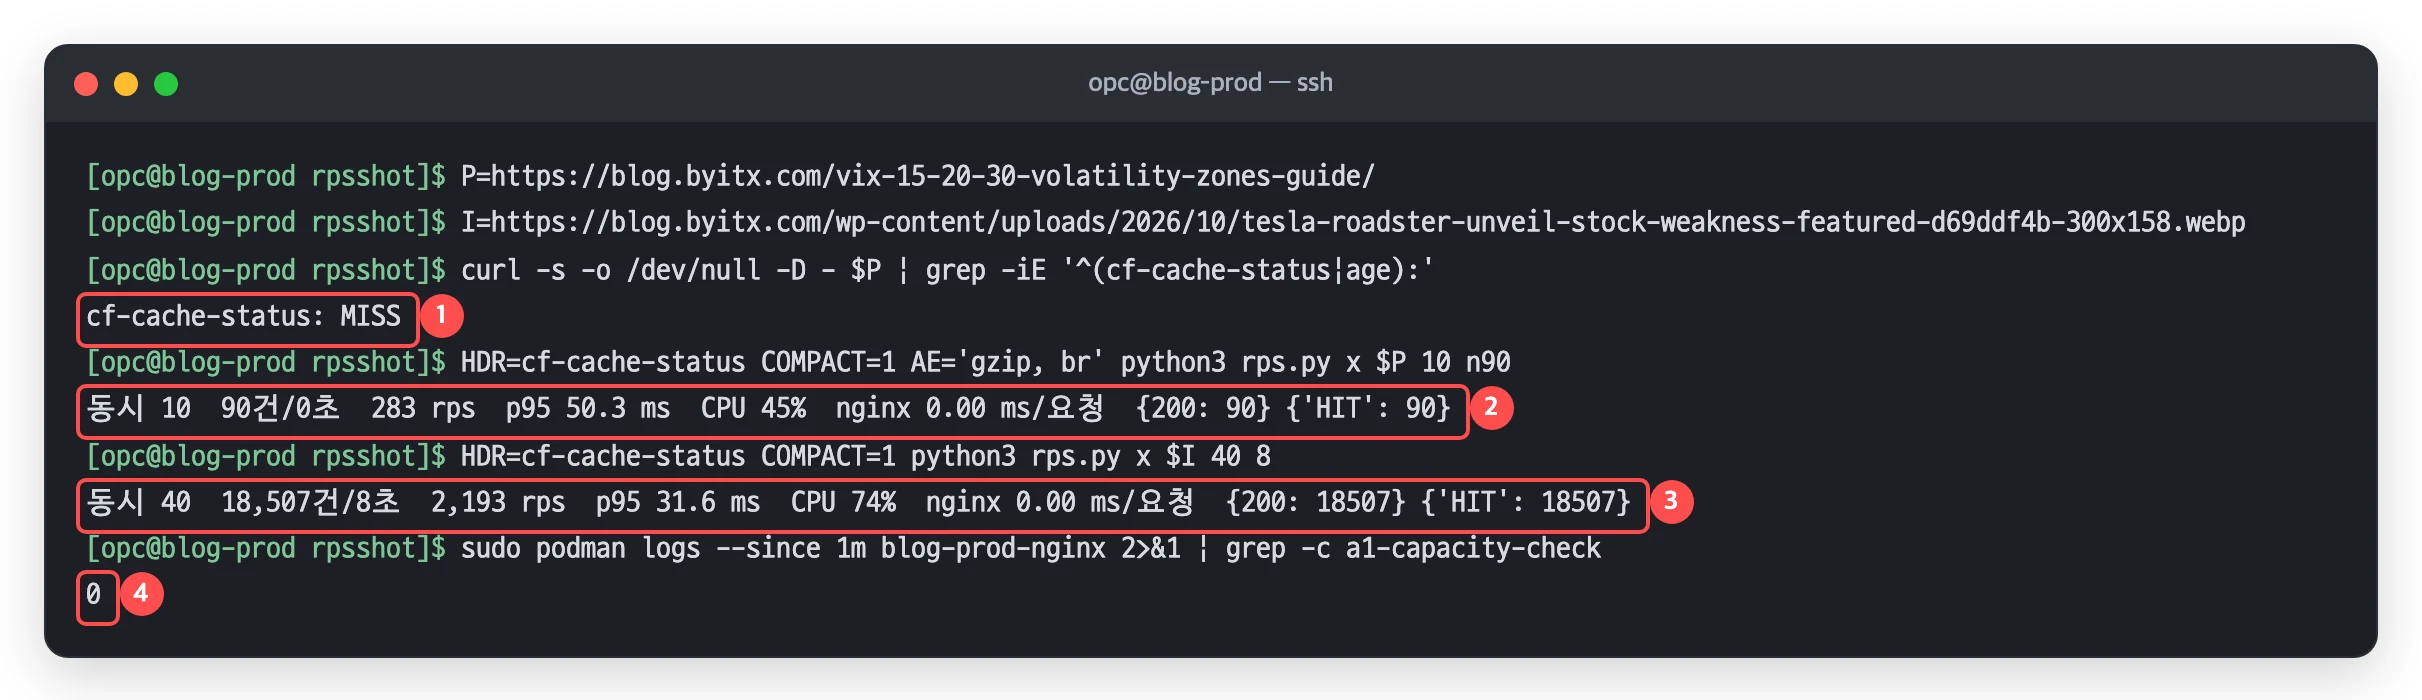
① 첫 요청은 엣지에 사본이 없어 MISS(원본 nginx 캐시가 응답)
② 이후 HTML 90건은 모두 엣지 HIT(0.3초 만에 끝나 화면에는 0초로 반올림)
③ 정적 파일은 초당 2,193건, 모두 엣지 HIT
④ 측정 요청 중 원본 nginx까지 온 요청은 0건.
엣지 캐시가 HTML을 60초 동안 보관하므로, 글 한 편이 원본에 만드는 부하는 방문자 수와 상관없이 1분에 한 번 수준이다. 엣지에서 MISS가 난 요청은 nginx 캐시가 응답하고, 원본 한도(초당 528~644건)는 1분에 서로 다른 주소 3만 개가 넘는 양이다. Cloudflare 엣지 캐시를 이용해서 A1 2Core의 방문자 RPS 한계를 극복해 냈다.(정적 콘텐츠 성격의 블로그라서 가능!)
Before / After
같은 글, 같은 측정 방법으로 최적화 전후를 다시 측정했다. Before는 A1이 갈굼당하던 시기, After는 엣지 Rule을 적용한 후의 측정 값이다. 현재는 업로드 이미지 쿼리 차단도 적용된 상태다.
| 항목 | 측정 조건 | Before | After | 차이 |
|---|---|---|---|---|
| 엣지 없는 원본 최대 RPS, blog 글 | A1 → 엣지(캐시 건너뜀) → 터널 → nginx, 동시 5~80 | 242 | 644 | 2.7배 |
| 엣지 없는 원본 최대 RPS, axgo 글 | 같음 | 164 | 528 | 3.2배 |
| 최대 RPS 때 p95, blog 글 | 같음 | 230~275 ms | 46 ms | 약 1/5 |
| 요청당 nginx CPU, blog 글 | 같음 | 4.2 ms | 0.17 ms | 96% 감소 |
| 요청당 nginx CPU, axgo 글 | 같음 | 6.8 ms | 0.18 ms | 97% 감소 |
| 캐시 HIT 처리량 | A1 루프백, gzip, 동시 20 | 416 | 2,305 | 5.5배 |
| 캐시 회피 쿼리 요청 | Cloudflare 경유, 매번 다른 쿼리 | 16~22(PHP) | 500~620(캐시 HIT) | 약 28배 |
| 스캐너 파일 요청 | A1 루프백, .env·백업 파일 | 19(WordPress 404) | 4,400(nginx 404) | 약 230배 |
| 업로드 이미지 + 매번 다른 쿼리 | Cloudflare 경유 | 매번 원본까지(엣지 MISS) | 엣지에서 403 | 원본 요청 0건 |
캐시 회피 쿼리와 스캐너 파일 요청의 Before는 그 요청이 가던 처리 경로의 측정값이다. 최적화 전에는 두 요청 모두 PHP까지 갔으니 PHP 렌더 처리량(초당 16~22건)과 WordPress 404 렌더 처리량(초당 19건)을 Before로 썼다.
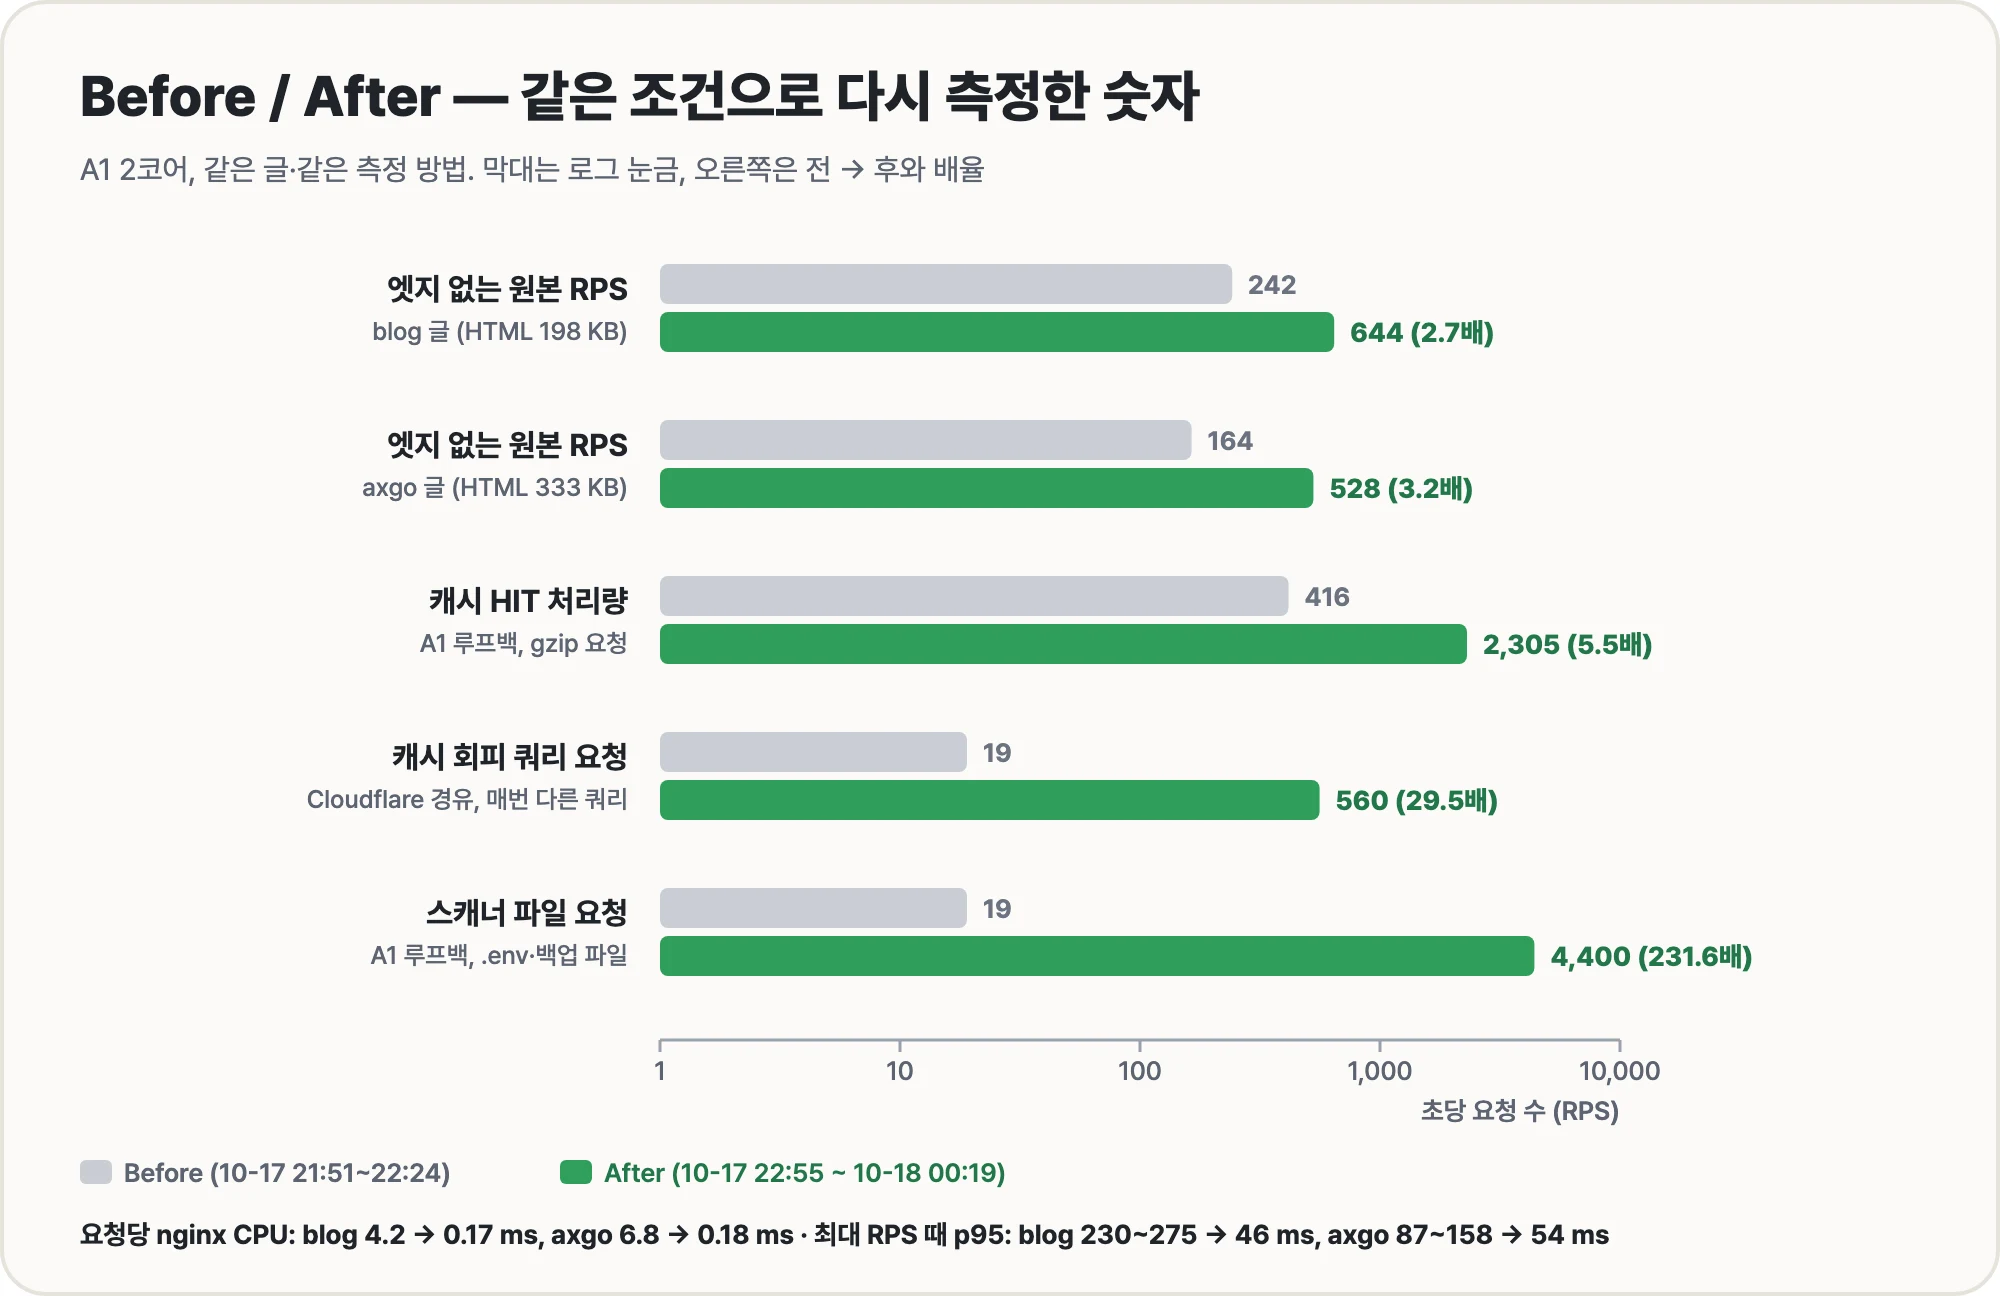
같은 가정(순간 최대 RPS × 12,000 = 하루 Page Open)으로 원본 한도를 하루 Page Open으로 환산해 봤다.
| 상태 | 엣지 없는 원본 최대 RPS | 하루 Page Open 환산 |
|---|---|---|
| PHP만 있을 때(캐시 없이) | 16~22 | 약 19만~26만 |
| 최적화 전(캐시 HIT마다 gzip) | 164~242 | 약 200만~290만 |
| 지금(압축본 캐시) | 528~644 | 약 630만~770만 |
이 숫자는 엣지 캐시를 빼고 모든 요청이 원본까지 온다고 가정했을 때의 값이다. 실제로는 Cloudflare가 HTML을 60초씩, 이미지를 1년씩 보관하니 원본이 받는 트래픽은 훨씬 더 적다. 반대로 측정할 때 부하를 보내는 프로그램도 같은 2코어를 썼으니 원본의 한도는 조금 더 높다. 제목에는 보수적으로 600만을 썼다.
setlog는 입소문을 타고 하루 273만 명까지 갔다. 어찌어찌 순간 최대(약 455 RPS)는 2Core로 처리 가능하게 되었다. 네이버 규모(단순추정 약 4,460 RPS)보다는 7배쯤 모자라고 그 차이를 메꾸는 데는 Cloudflare 엣지 캐시가 역할을 해줘야 한다.
서버 쪽 준비는 이 정도면 됐다.
이제 방문자를 데려와야 한다. 목표는 여전히 허황돼 보이지만, 적어도 방문자가 몰려서 사이트가 멈추는 일로 기회(?)를 놓치지는 않을 것 같다. 이제 2코어는 그대로 두고 글을 쓰러, 일하러 가야겠다.
작업하며 정리한 것
- 튜닝 전에 측정부터: 처음 짐작한 원인(워커 수)은 틀렸고 실제 병목은 HIT마다 하던 gzip
- 캐시 HIT도 비용이 0이 아님: 198~333 KB HTML을 HIT마다 압축하면 요청당 nginx CPU 3.4~6.8 ms
- CPU가 포화된 상태에서
pm.max_children증설은 효과 없음: 처리량은 같고 대기 시간만 증가 ab는 HTTP/1.0이라 nginx가 gzip을 적용하지 않음: 압축 비용 측정에는 HTTP/1.1 클라이언트 사용- 압축은 캐시에 넣기 전에 한 번: 압축본을 캐시하고 gzip을 못 받는 클라이언트는
gunzip으로 처리 ob_gzhandler의Vary는 nginx 캐시 항목을Accept-Encoding값마다 분리,gunzip on은 Vary를 자동 추가- WordPress가 쓰지 않는 쿼리는 캐시 키에서 제거: 캐시 회피 요청이 PHP 대신 캐시 HIT로 처리
- 스캐너가 찾는 파일은 PHP 전에 nginx가 404로 응답
- 엣지 캐시 키에는 쿼리가 포함됨: 쿼리가 필요 없는 업로드 파일은 쿼리가 붙은 요청 자체를 엣지에서 차단
- 속도 제한은 엣지와 원본 두 단계, IPv6는 /64 단위로 카운팅
- Cloudflare Free 속도 제한은 규칙 1개·경로 조건·IP 기준만: 정상 방문자의 Page Open이 차단되지 않는지부터 확인
- Page Open 한 번은 브라우저 요청 43~78건, 엣지에 캐싱되어 있으면 A1 원본 요청은 0건
- 엣지 캐시 상태의 최대 RPS는 측정 클라이언트가 한계(정적 파일 초당 2,193건, 원본 요청 0건)
- 2코어는 그대로 유지할 수 있다: Always Free 한도 안에서 엣지 없는 원본 최대 528~644 RPS