Cloudflare 에서 공격하는 IP 를 하나 막아도 같은 호스팅 회사의 다른 IP 로 공격이 계속 들어온다면, IP 대신 그 회사의 ASN 으로 막을 수 있다. 무료 플랜의 사용자 지정 규칙에서도 ip.src.asnum 필드를 쓸 수 있다. 이 방법으로 공격만 오는 호스팅 ASN 4곳을 막았고, 그중 두 곳에서 원본까지 오던 요청은 적용 전 약 28일 동안 2만 1,595건에서 적용 뒤 0건이 됐다.
PHP2Shell 취약점이 발표된 직후, 42분 동안 IP 하나가 byitx.com 에 POST 요청 3,746건을 보냈다. 인증 없이 원격 코드를 실행할 수 있는 취약점 두 개(CVE-2026-109618·109619, 흔히 php2shell 이라 부른다)를 이용한 공격 시도로 보였다. 공개 직후부터 실제 공격이 보고되던 때였고 서버에 패치가 들어가기 8시간 전이었다. 그날 요청은 엣지의 속도 제한과 apex 도메인의 리다이렉트가 막았다.
처음에는 그 IP 하나만 막으려고 했다. 그런데 Cloudflare 30일 기록을 IP 별로 묶어 보니 같은 회사(AS48090)에서 온 IP 가 49개였다. /24 대역 세 개를 날마다 바꿔 가며 들어왔다. 범위를 넓혀 보니 호스팅 회사 네 곳의 IP 67개가 30일 요청 52만 8천여 건 가운데 5만 829건(9.6%)을 차지했다. 그중 3만 84건이 원본 서버까지 왔고 검증된 봇(Verified Bot)은 한 건도 없었다.
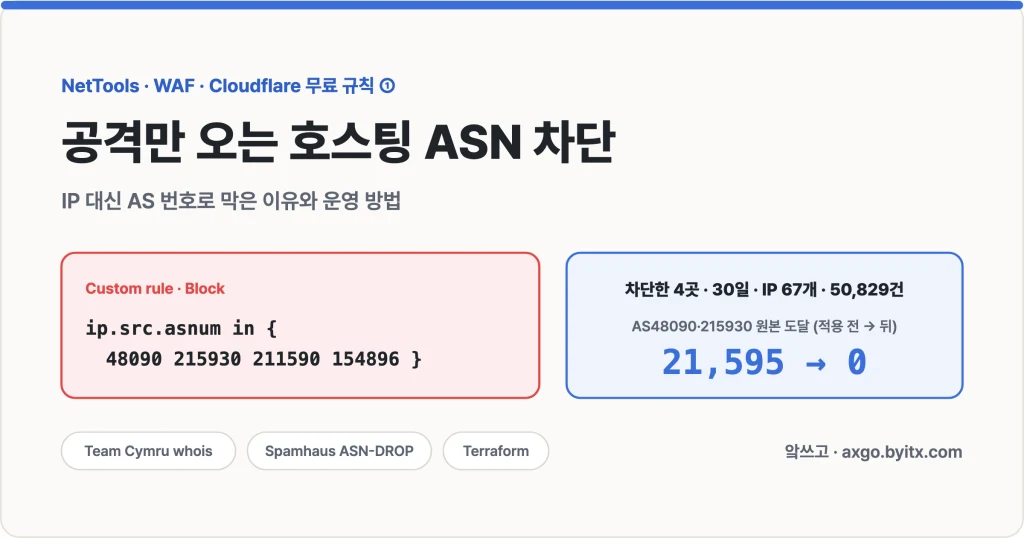
이 글은 byitx.com 에 걸어 둔 Cloudflare 사용자 지정 규칙 4개를 하나씩 설명하는 시리즈의 첫 편이다. 글에 나오는 스크립트는 API 토큰만 넣으면 각자의 Cloudflare 존(zone)에서 그대로 돌아간다.
목차
- Cloudflare 무료 WAF 로 할 수 있는 것과 없는 것
- IP 하나를 막으면 옆 IP가 온다 — ASN 이 뭐길래
- 내가 막은 4개의 ASN은 어떤 짓들을 했을까
- php2shell 공개 다음 날의 POST 3,746건
- 경로 조작으로 pearcmd.php 를 부르려던 GET
- AS215930 — 로그인 대입과 REST batch
- AS211590 — 7분 동안 경로 884개
- AS154896 — 디렉터리 훑기
- IP 주인 찾기 — Team Cymru whois
- 30일 로그를 ASN 별로 묶는 스크립트
- 차단할 ASN의 기준과 Terraform 코드로 관리하기
- 효과를 숫자로 확인해 보자 — 적용 전후 차이
- ASN 차단 방식의 단점과 주의할 점
- 정리
Cloudflare 무료 WAF 로 할 수 있는 것과 없는 것
Cloudflare 무료 플랜에도 WAF 가 있다. 다만 유료 플랜과 다르게 규칙 개수와 문법에 제약이 있어서 무엇을 어디에 둘지부터 정해야 한다. 이 블로그가 쓰는 기능을 Cloudflare 문서 기준으로 아래에 모았다.
| 기능 | Free 플랜에서 | 블로그 적용 |
|---|---|---|
| 사용자 지정 규칙(Custom rules) | 무료 5개, 정규식 matches 불가, Log 를 뺀 동작 전부 | 5개 중 4개 사용 |
| 속도 제한 규칙(Rate limiting) | 무료 1개, IP 기준·10초 집계, 조건은 경로와 검증된 봇만 | 1개 |
| 관리형 규칙(Managed rules) | Free Managed Ruleset 기본 적용 | 그대로 |
| IP Access Rules | IP·ASN·국가 단위, 5만 개, 국가 차단은 Enterprise 전용 | 안 씀 |
| 사용자 지정 목록(Lists) | 무료 IP 목록 1개, ASN 목록은 Enterprise 전용 | 안 씀 |
| 보안 분석·이벤트 보존 | 최근 31일(한 번에 30일까지 조회) | GraphQL API 로 조회 |
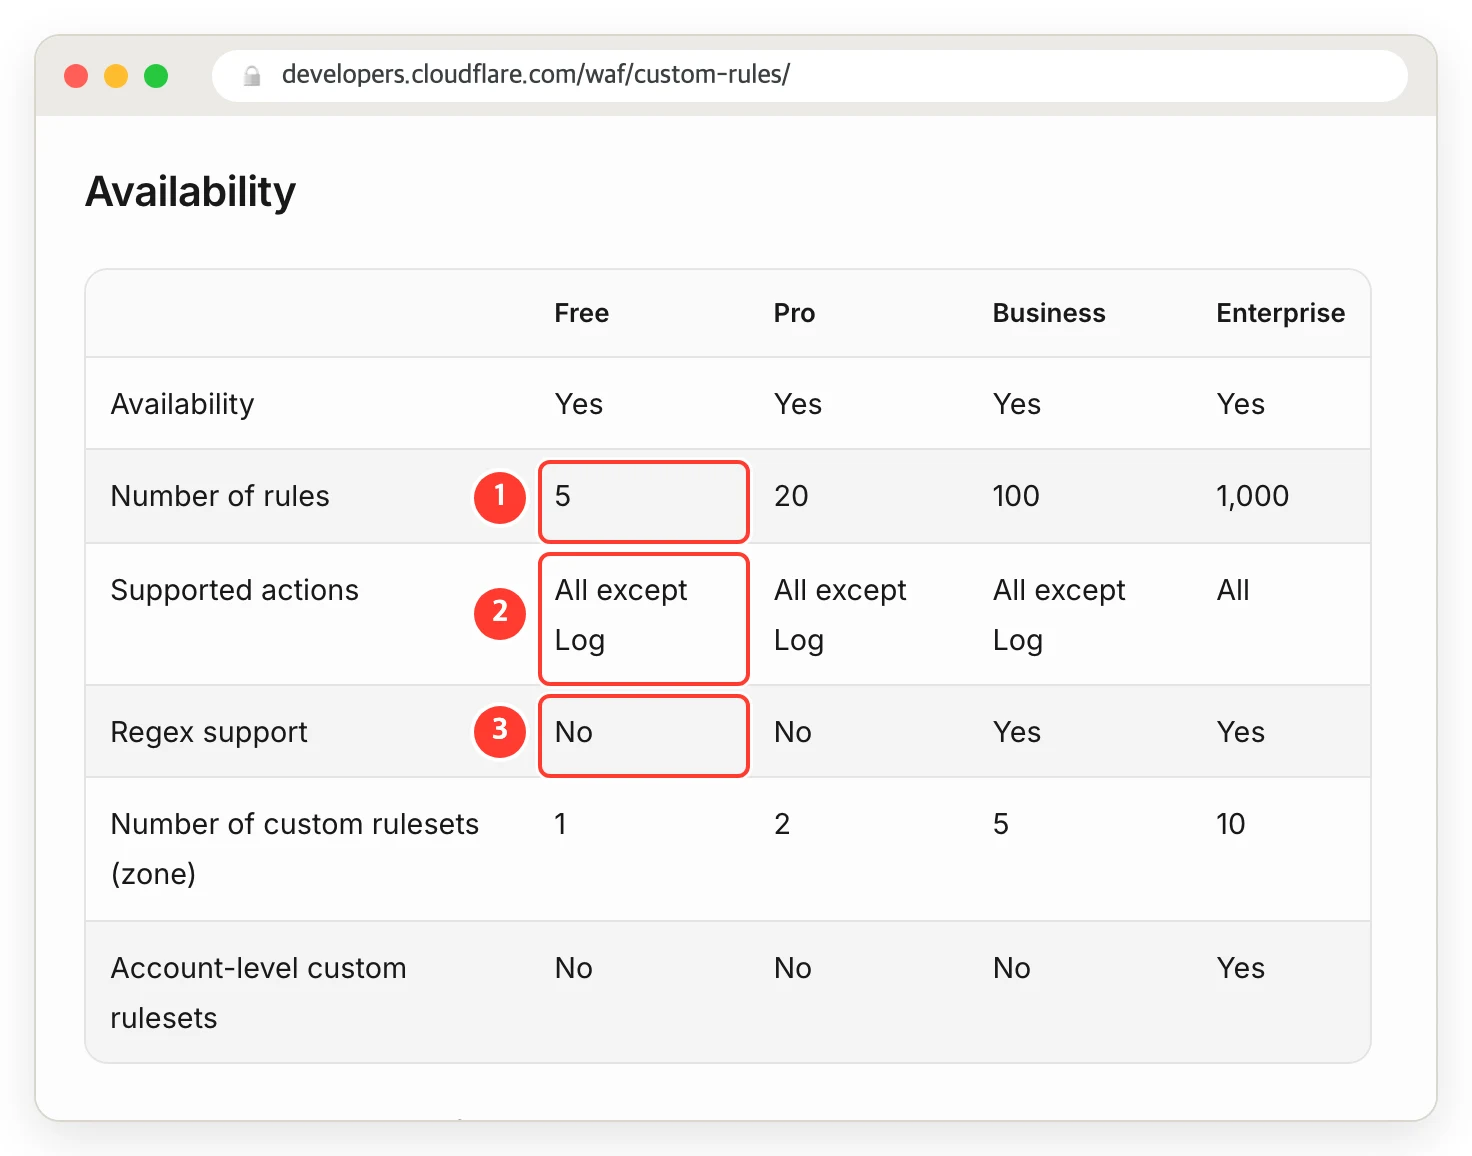
① 무료는 규칙 5개
② Log 동작은 없다
③ 정규식을 쓸 수 없다.
규칙 개수가 5개뿐이라는 제약이 가장 크게 체감된다. 막고 싶은 조건이 열 가지면 규칙 하나에 or 로 묶어야 한다. 정규식이 없으니 starts_with·ends_with·contains·in {} 같은 연산자로 조건을 쓴다. Log 동작이 없다는 점도 크다. “일단 기록만 남겨 보고 문제없으면 막자”가 안 되고 규칙을 거는 순간 바로 차단이다. 규칙을 넣기 전에 지난 30일 로그에 대고 “이 조건이었으면 무엇이 막혔을까”를 먼저 계산해야 한다. 이 글 뒤쪽의 스크립트가 그 일을 할 수 있도록 했다.
지금 byitx.com 에는 사용자 지정 규칙 4개가 걸려 있고 ASN 차단이 그 첫 번째다.
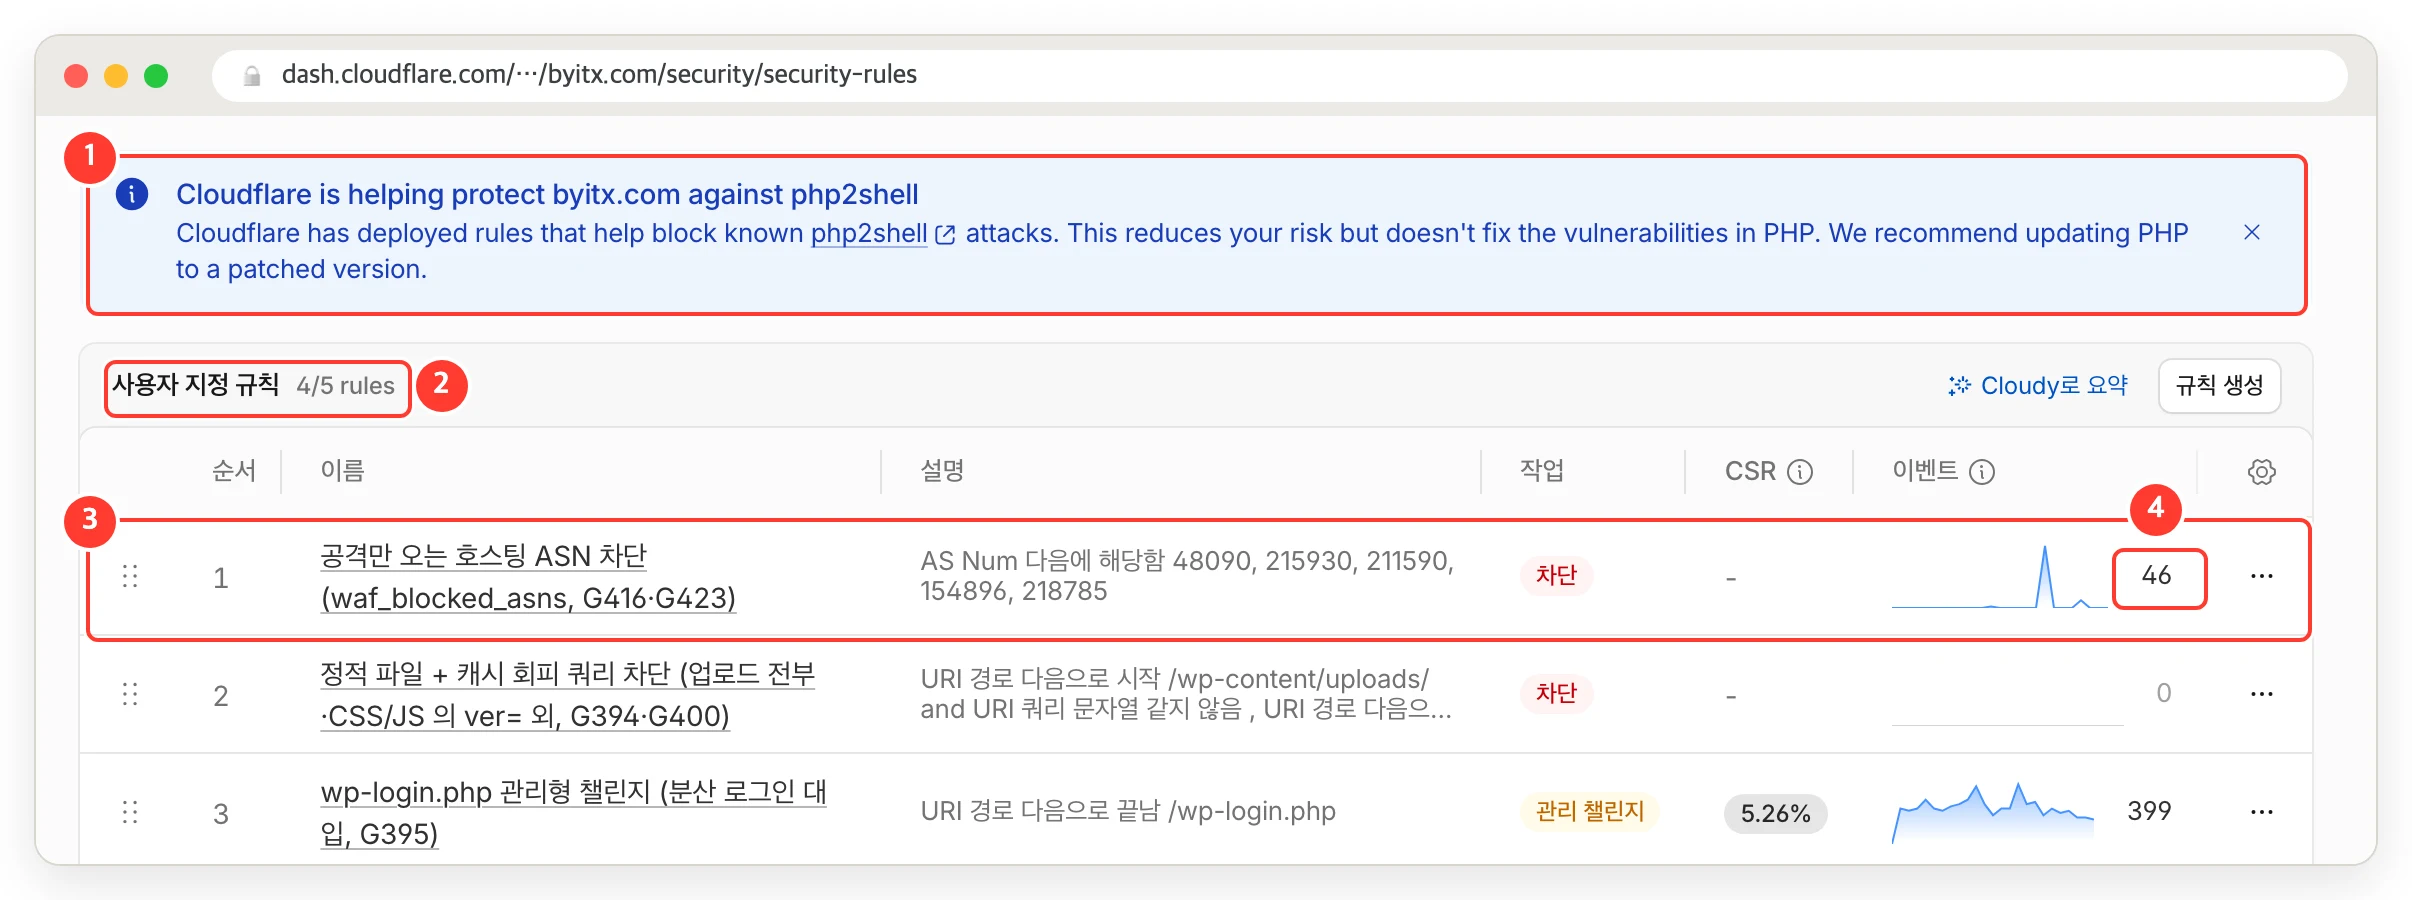
① Cloudflare 가 php2shell 대응 규칙을 배포했다는 안내
② 사용자 지정 규칙은 5개 중 4개를 쓰고 있다.
③ 이 글에서 다루는 ASN 차단이 1번 규칙이다(10월 25일 기준 ASN 5곳).
④ 규칙별 이벤트 수와 추이.
WAF 트래픽 차단은 실행 순서도 알아 두면 규칙을 배치하기 쉽다. Cloudflare 문서(Security features interoperability)에 따르면 요청은 DDoS 방어 → 사용자 지정 규칙 → 속도 제한 → 관리형 규칙 순서로 경유한다고 한다. 사용자 지정 규칙에서 차단되면 뒤 단계로는 그 요청이 가지 않는다. 끝까지 통과한 요청만 캐시를 거쳐 Cloudflare Tunnel 로 원본 서버에 도착한다. (터널 구성은 Cloudflare Tunnel과 무료 CDN 구성기에 적었다).
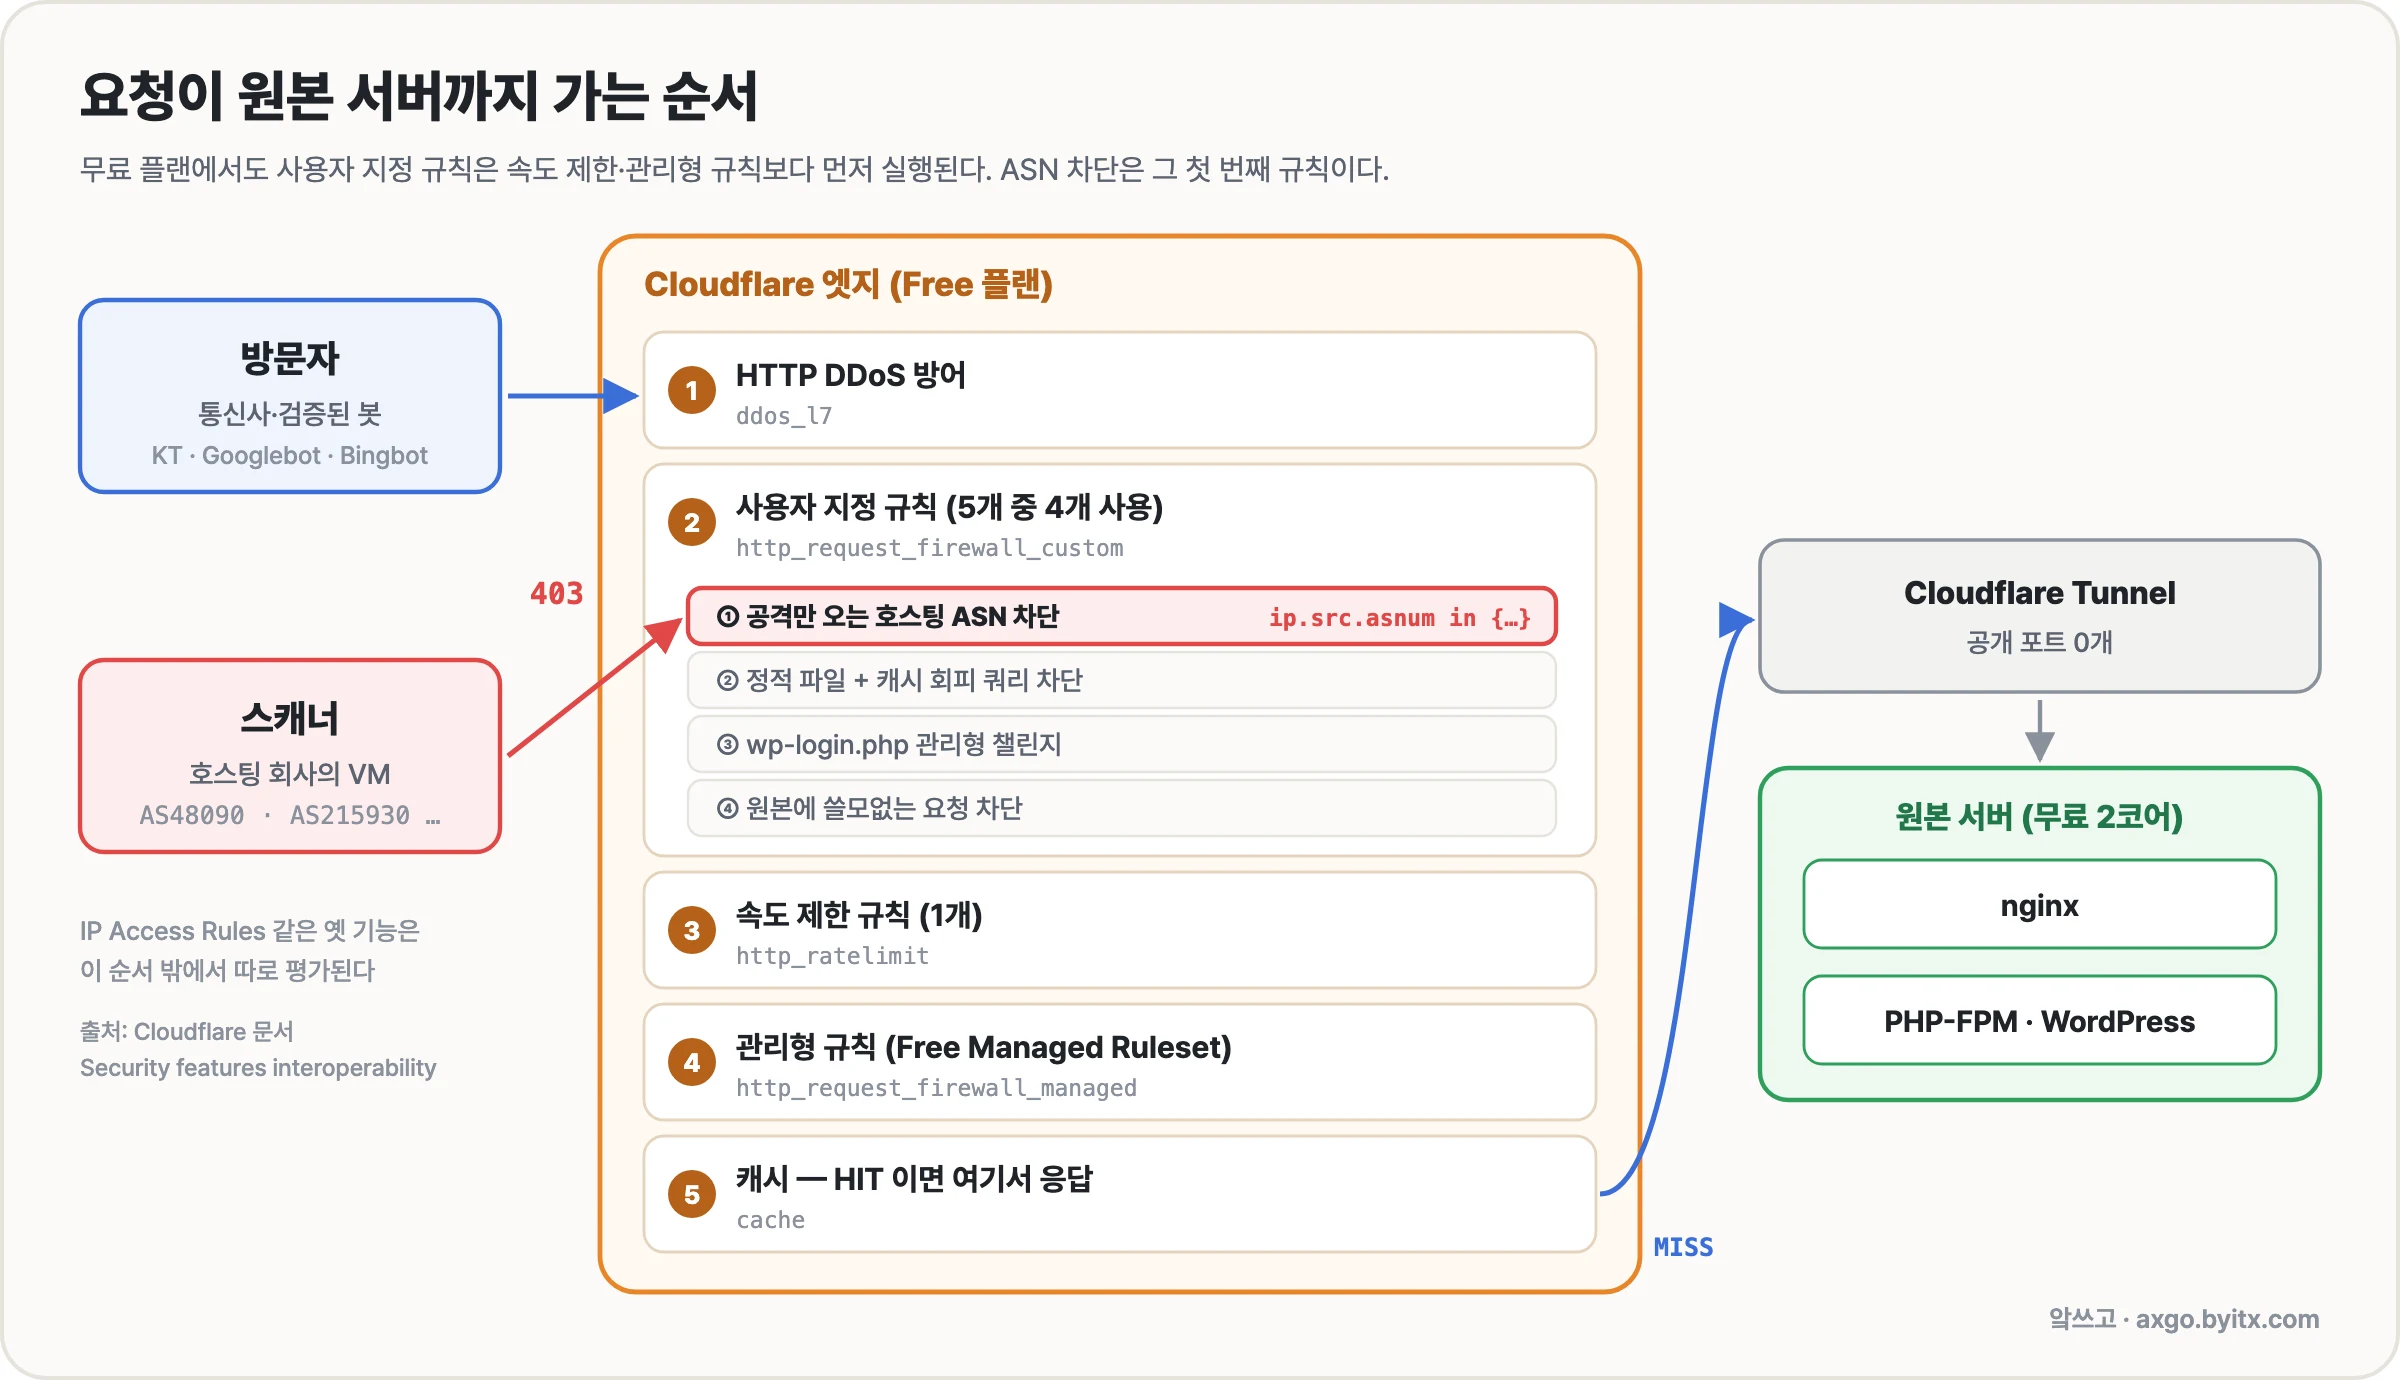
ASN 만 막을 거라면 사실 IP Access Rules 로도 된다. 무료 플랜에서 IP·ASN·국가를 대상으로 50,000 개까지 만들 수 있고 사용자 지정 규칙 5개를 쓰지 않아도 된다는 장점이 있다.
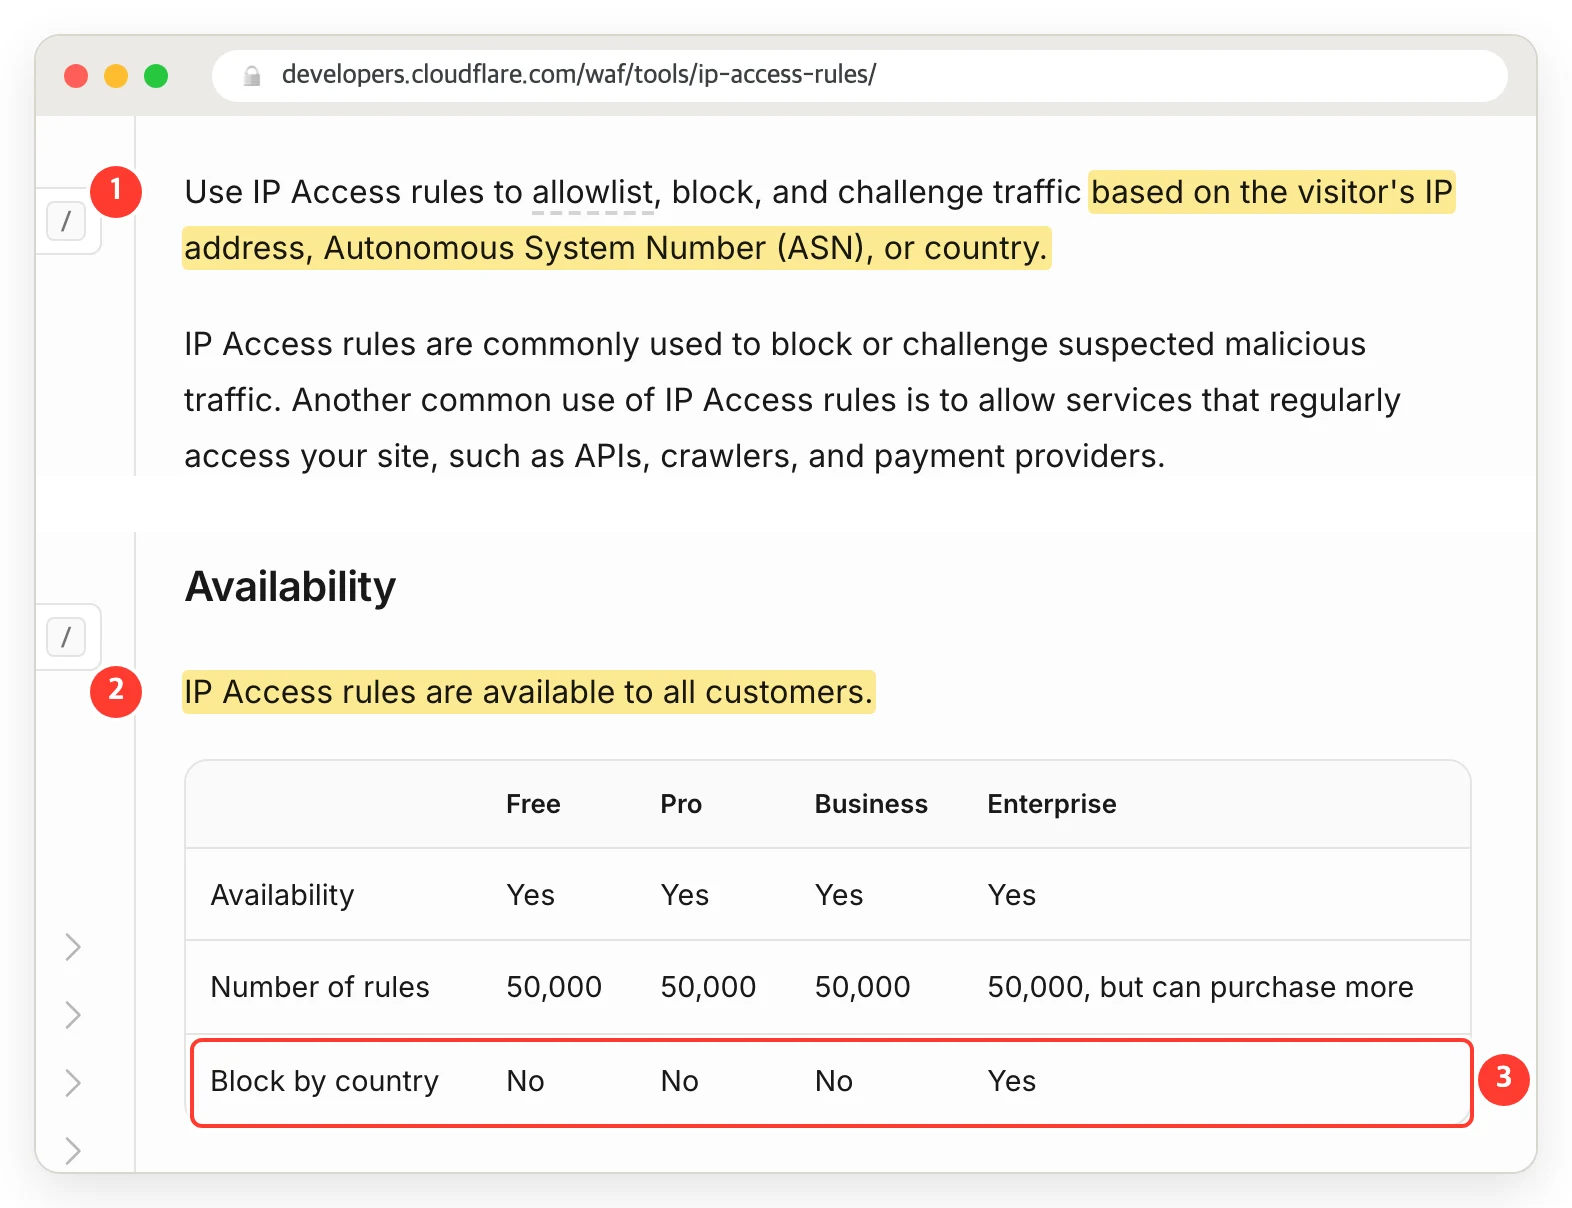
① IP·ASN·국가로 차단할 수 있고
② 모든 플랜에서 쓸 수 있다.
③ 국가 차단만 Enterprise 전용이다.
그래도 사용자 지정 규칙 조건에서 걸러내도록 했다. IP Access Rules 는 존(또는 계정) 전체에 걸리지만 사용자 지정 규칙은 and not http.host eq "…" 처럼 호스트나 경로 예외를 붙일 수 있다. Cloudflare 설정을 Terraform 으로 관리하고 싶은 이유도 있다. ASN 목록을 tfvars 에서 변수 하나로 두고 번호마다 근거를 주석으로 같이 적어 둘 수 있다.
IP 하나를 막으면 옆 IP가 온다 — ASN 이 뭐길래
ASN(Autonomous System Number)은 인터넷 라우팅에서 쓰는 번호다. RFC 1930은 AS 를 “하나 이상의 네트워크 운영자가 관리하고, 하나의 분명한 라우팅 정책을 가진 IP 프리픽스 묶음”으로 정의한다. 호스팅 회사는 자기 AS 번호로 여러 IP 대역을 BGP 로 광고한다. 고객이 VM 을 만들면 그 대역에서 IP 를 하나 할당해 준다. VM 을 지우고 다시 만들면 IP 는 바뀌겠지만 AS 번호는 유지된다. 번호가 65,535 를 넘는 215930·211590 같은 6자리 ASN 은 RFC 6793의 4바이트 ASN 이다. 최근에 생긴 작은 호스팅 회사일수록 이런 번호를 가질 가능성이 크다.
AS48090 이 30일 동안 어떻게 들어왔는지 날짜별로 펼쳐 보면 IP로 차단하는 방식이 왜 소용없는지 알 수 있다.
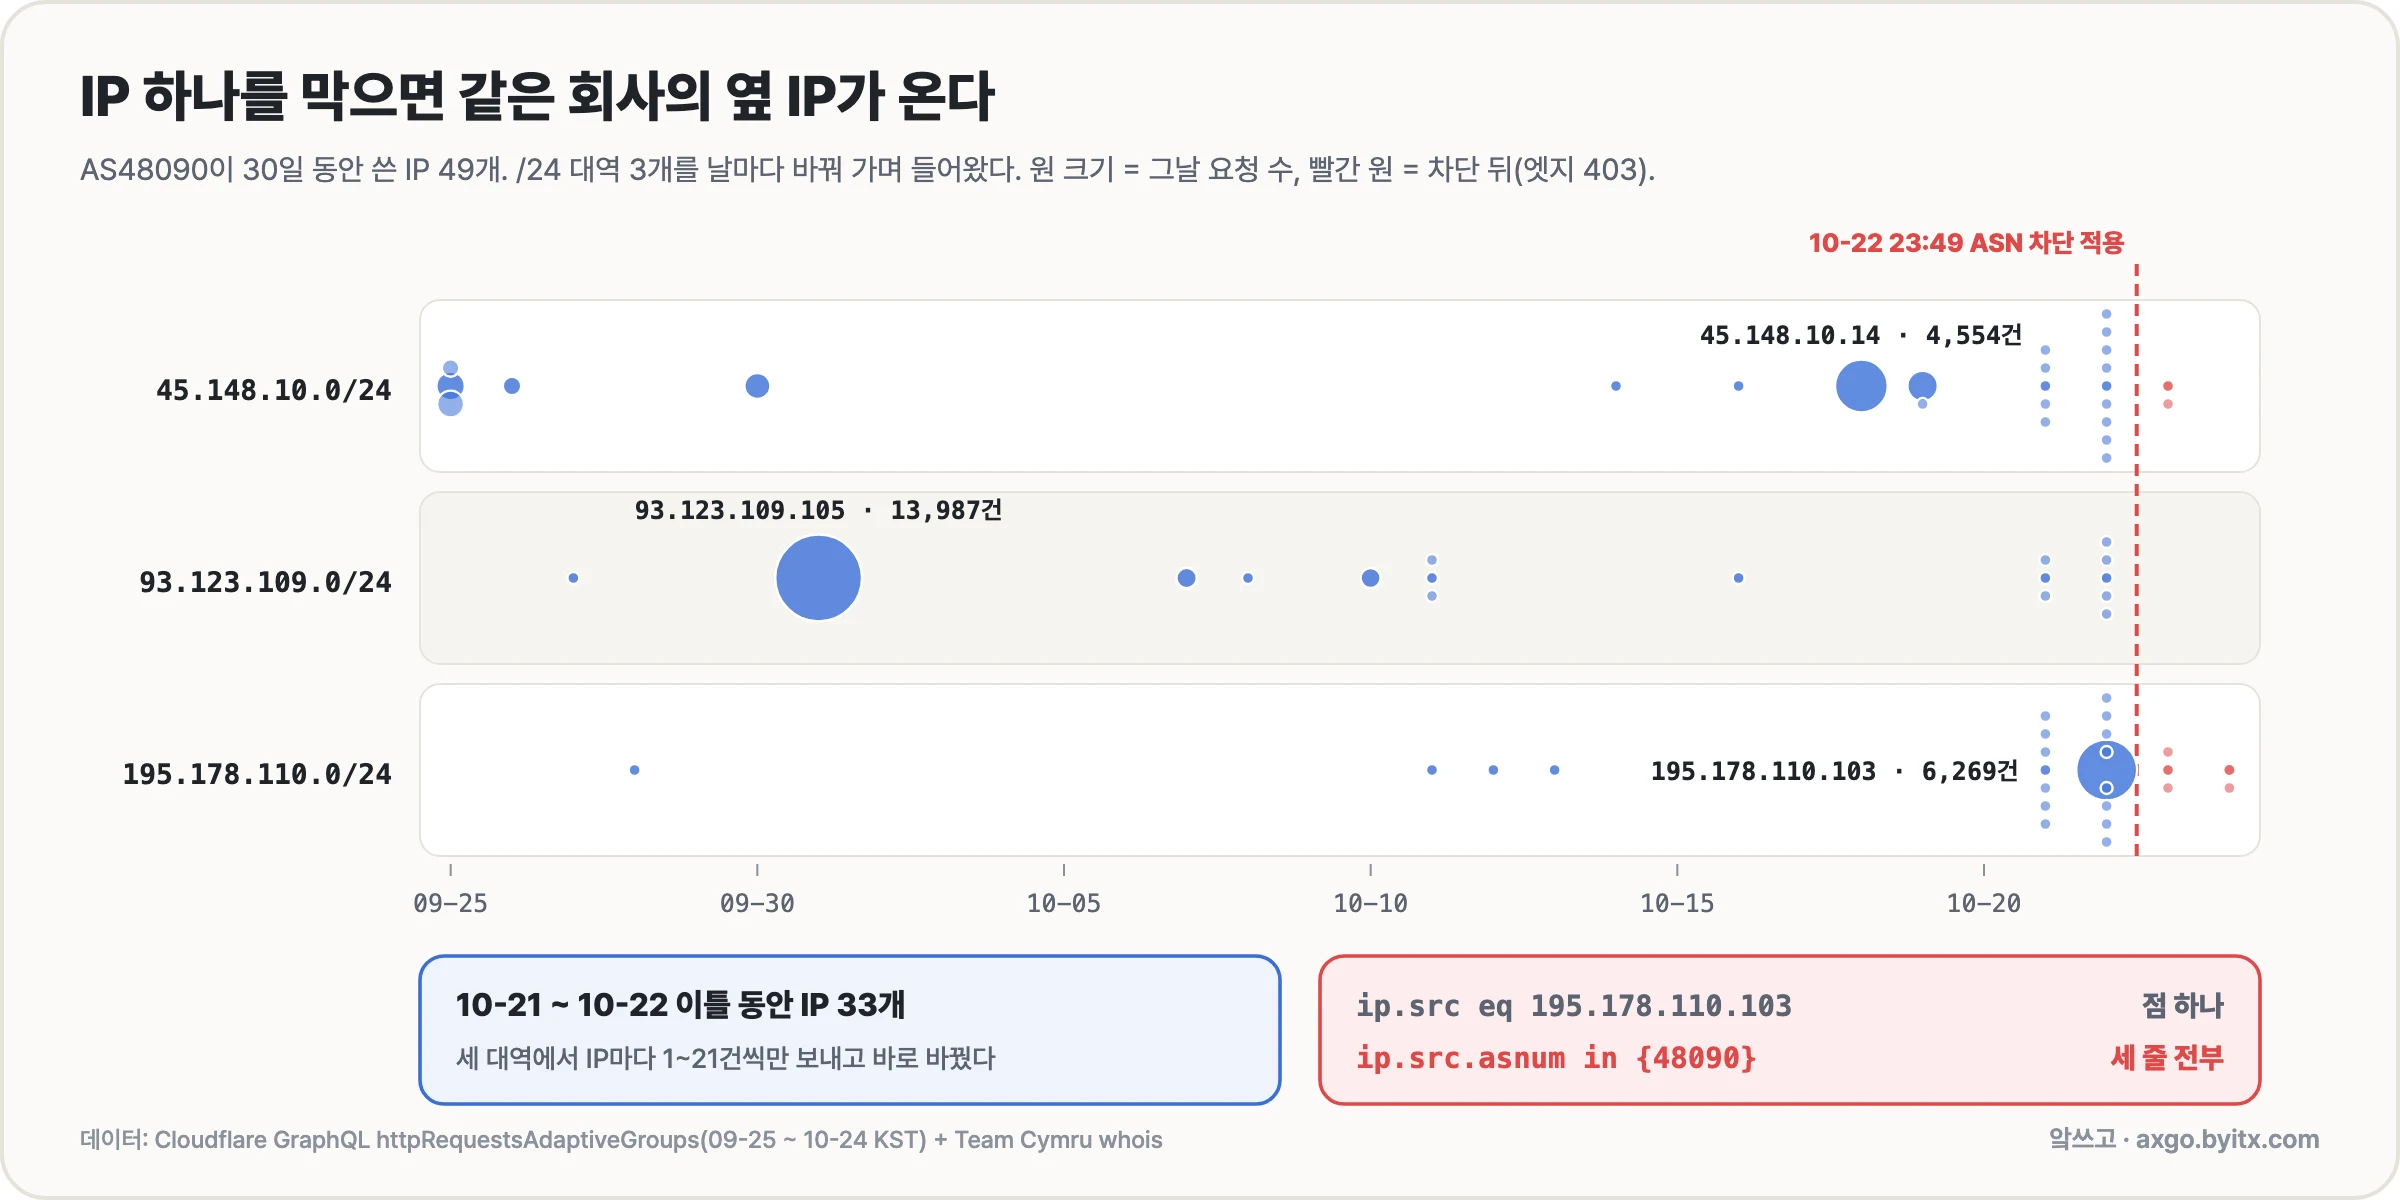
10월 1일의 93.123.109.105 를 막았더라도 10월 18일의 45.148.10.14 는 그대로 들어왔을 것이다. 또 10월 22일에는 195.178.110.103 이 들어왔다. 세 대역은 모두 AS48090 에서 라우팅하는 IP 대역이다. Cloudflare 표현식에는 ip.src.asnum 필드가 있어서 요청이 들어온 순간 Cloudflare 가 IP 를 AS 번호로 비교할 수 있다. IP 목록을 따라다니며 갱신할 필요 없이 ASN 하나에 포함된 3개의 CIDR를 한 번에 막을 수 있는 것이다.
내가 막은 4개의 ASN은 어떤 짓들을 했을까
30일(09-24 16시 ~ 10-24 16시 KST) 동안 4개의 ASN 이 보낸 요청을 확인해 봤다. 카운트는 뒤에서 소개할 스크립트로 뽑았다.
| ASN | 등록 이름 | IP | 요청 | 원본 도달 | 주로 한 일 |
|---|---|---|---|---|---|
| AS48090 | TECHOFF SRV LIMITED | 49 | 29,984 | 9,560 | 백업 파일 탐색, WordPress 설치 위치 찾기, php2shell 공개 직후 POST |
| AS215930 | CIPHER OPERATIONS DOO BEOGRAD | 11 | 12,276 | 12,035 | wp-login.php 대입, REST batch 엔드포인트 공격 |
| AS211590 | Bucklog SARL | 4 | 7,775 | 7,746 | curl 로 .env·설정·백업 파일 탐색 |
| AS154896 | CV Griya Cloud Server | 3 | 794 | 743 | wp-content 디렉터리·phpinfo 탐색 |
4 곳 모두 검증된 봇은 0건이었고 글을 읽는 패턴도 없었다. 30일 동안 글이나 페이지 주소를 연 요청은 5건(글 하나, 소개·연락 페이지, RSS 피드)뿐이었다. 이 5건마저도 경로 수천 개를 훑는 도중에 섞여 들어갔다. 원본까지 온 비율은 59%로 높다. 원본에서 대부분 nginx 404 와 apex 리다이렉트로 끝났지만 내 작고 소중한 서버의 CPU를 그만큼 고생시켰다.(부들부들)
php2shell 공개 다음 날의 POST 3,746건
PHP 개발팀은 10월 21일 14:00 UTC 에 8.5.12·8.4.27·8.3.36·8.2.35 를 함께 내놓았다. 공지에는 “완전한 완화책은 없고 업데이트만이 안전하다”고 적혀 있다.
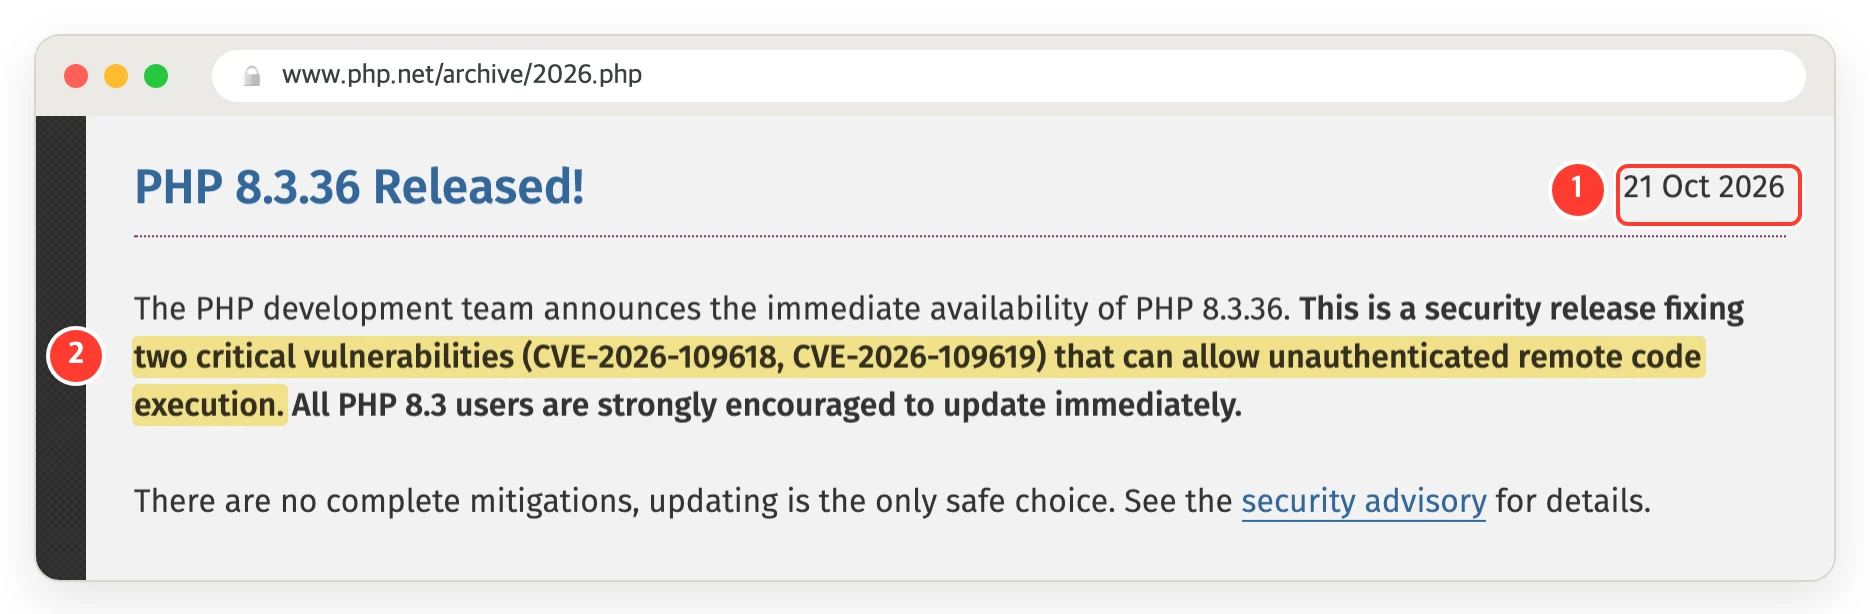
① 릴리스 날짜
② 인증 없는 원격 코드 실행이 가능한 치명적 취약점 두 개를 고친 보안 릴리스다.
Sansec에 따르면 두 버그를 엮어 로그인 없이 공격하는 도구의 이름은 PHP2Shell 이다. Sansec 은 PHP 5.4 이후 패치되지 않은 모든 버전이 대상이고 지금까지 알려진 트리거는 전부 multipart/form-data 요청이라고 정리했다. Cloudflare 도 블로그에서 이 취약점용 관리형·사용자 지정 규칙을 무료 플랜까지 모든 플랜에 배포했다고 밝혔다. (감사합니다!)
다음 날 오후 AS48090 의 195.178.110.103 이 들어왔다. 아래는 스크립트의 ip 명령으로 그 IP에서 보낸 요청을 메서드·경로·응답별로 묶은 결과다.
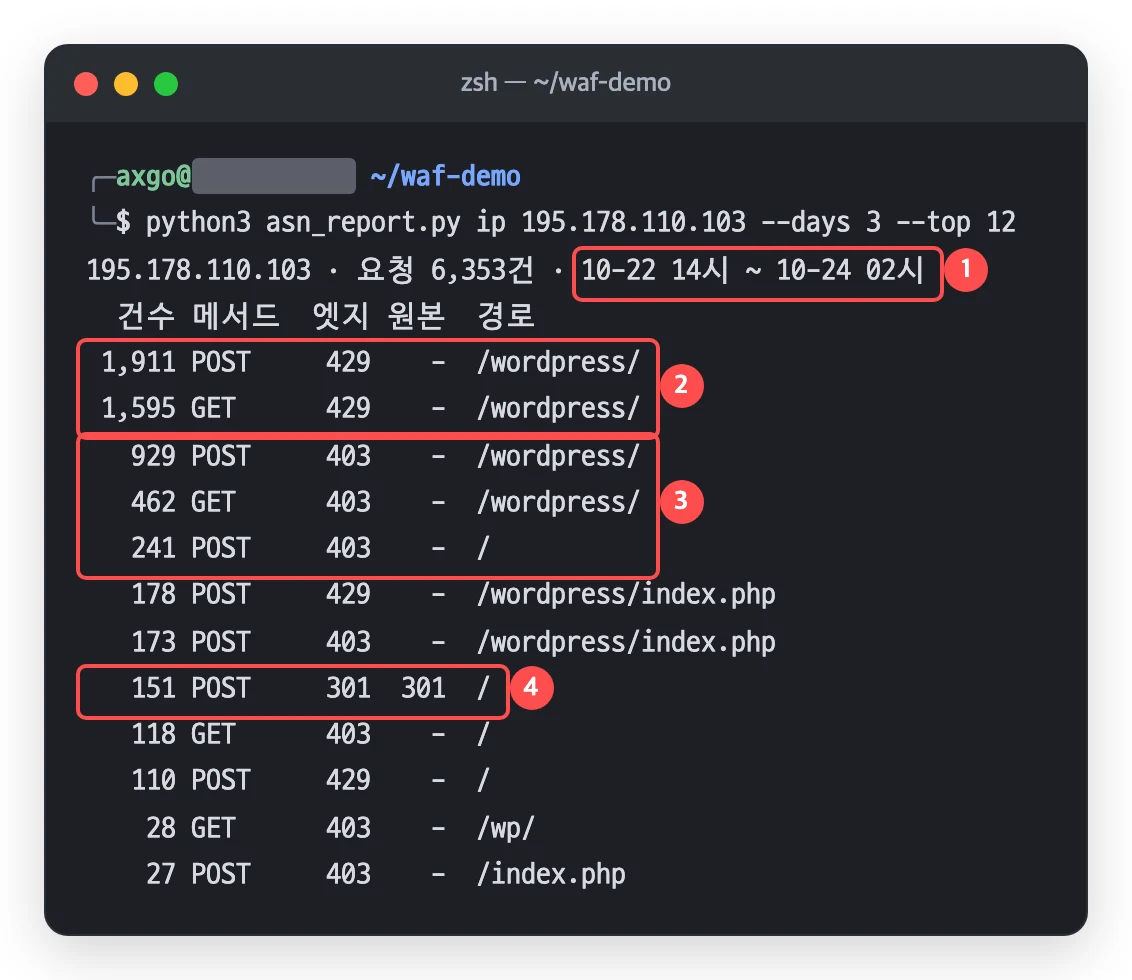
① 10월 22일 14시에 시작해 차단 뒤인 10월 24일 새벽까지 왔다.
② 속도 제한(429)에 걸린 요청
③ 엣지가 403 으로 끊은 요청
④ 원본까지 간 POST 는 apex 도메인의 301 리다이렉트로 끝났다.
14:47~15:29 의 42분 동안 POST 3,746건이 /wordpress/(2,840)·/(502)·/wordpress/index.php(351)·/index.php(53)로 왔다. WordPress 가 설치돼 있을 만한 위치마다 index.php 에 POST 를 보낸 셈이다. User-Agent 는 Edge·Safari(iPhone)·Firefox·Opera·Chrome 등 브라우저 문자열 6개를 거의 같은 비율로 돌려 썼다. 결과는 속도 제한 2,199건, 엣지 403 1,370건, 원본 도달 177건이었다. 원본까지 간 177건은 apex 도메인(byitx.com)으로 온 요청이라 nginx 가 PHP 를 거치지 않고 301 리다이렉트만 돌려줬다. (휴~)
이 POST 들이 정말 php2shell 페이로드였는지는 단정할 수 없다. Cloudflare 무료 로그에는 요청 본문이 남지 않는다. 이 IP 의 요청은 Cloudflare 의 php2shell 관리형 규칙에 한 건도 걸리지 않았다. 대부분 그보다 앞 단계인 속도 제한과 403 에서 끝났기 때문이다. 공개 다음 날이라는 시점과 index.php 가 있을 만한 위치만 골라 POST 를 보냈다는 점을 근거로 php2shell 을 노린 스캔으로 봤다.
이 IP 는 ASN 차단 규칙을 적용하고 십여 분 뒤인 10월 22일 23:49 에 다시 왔다. 이번에는 /wp/·/blog/·/cms/·/press/ 같은 설치 위치 후보와 wp-json/ 을 훑었다. 20건 모두 ASN 규칙에서 403 으로 응답했다.
경로 조작으로 pearcmd.php 를 부르려던 GET
같은 IP 의 GET 요청 가운데에는 쿼리가 수상한 것이 섞여 있었다. 무료 플랜의 요청 로그(httpRequestsAdaptiveGroups)는 쿼리 문자열을 주지 않지만 보안 이벤트(firewallEventsAdaptive)에는 남는다. %252f 처럼 두 번 인코딩돼 있어서 두 번 풀어야 원래 문자열이 나온다.
python3 -c 'import sys, urllib.parse as u; print(u.unquote(u.unquote(sys.argv[1])))' \
  '?page_id=1&pagename=templates%252f%252e%252e%252f%252e%252e%252f%252e%252e%252f%252e%252e%252f%252e%252e%252f%252e%252e%252fusr%252fshare%252fphp%252fpearcmd'
# ?page_id=1&pagename=templates/../../../../../../usr/share/php/pearcmd
Code language: Bash (bash)
pagename 에 ../ 를 붙여 테마 폴더 밖의 PHP 파일을 템플릿처럼 불러오게 하려는 요청이다. WordPress 는 7.1.2 에서 이 문제(CVE-2026-87902)를 해결했다(WordPress.org). 페이지 템플릿 해석이 읽을 수 있는 임의의 로컬 PHP 파일을 포함하는 취약점이다. 노리는 파일인 pearcmd.php 는 LFI 를 원격 코드 실행으로 사용할 때 자주 쓰이는 PEAR 명령줄 스크립트다. 이미 자동 업데이트를 통해 7.1.3 버전을 사용 중이지만 스캐너 이놈들은 버전 따위 묻지 않고 일단 찔러보는 것 같다.
AS215930 — 로그인 대입과 REST batch
AS215930 의 IP 11개는 모두 62.60.130.0/24 대역이었다. 30일 요청 1만 2,276건 중 1만 1,537건이 /wp-login.php 였고 User-Agent 는 대부분 Mozilla/5.0 한 단어였다. nginx 속도 제한에 1만 건 넘게 걸렸지만 IP 를 돌려 쓰니 1천여 건은 PHP에서 계속 로그인 실패 응답만 받고 있었다. 이 문제는 wp-login 관리형 챌린지로 막았다(시리즈 세 번째 글에서 다룬다). 나머지 중에는 /wp-json/batch/v1 POST 96건이 있었다. REST batch 경로 혼동과 SQL 인젝션을 엮은 원격 코드 실행(CVE-2026-63030·60137)을 노린 요청으로 보인다. 대상 버전은 WordPress 6.9.0~6.9.4·7.0.0~7.0.1 이고 WordPress 는 7.0.2 에서 이 문제를 수정했다(WordPress.org).
AS211590 — 7분 동안 경로 884개
AS211590 은 10월 23일 15:19~15:26 에 IP 하나(185.177.72.13)로 서로 다른 경로 884개, 1,758건을 보냈다. User-Agent 는 curl/8.7.1 이었다. 점(.)을 %2e 로, 슬래시를 %252f 로 인코딩해 단순한 문자열 비교를 피하려 했다. 일주일 전인 10월 16일에는 같은 대역의 다른 IP(185.177.72.100)가 경로 2,995개로 6,011건을 시도했다.
/%2eenv%2eproduction            /app/docker-compose%2eyml
/env%2ebackup                   /API/config/constants%2ejs
/%252froot%252f%252eaws%252fcredentials
/resources/docker/phpmyadmin/%2eenv
/info%2ephp%2ebak               /dump%2esh
Code language: plaintext (plaintext)
요청 간격이 속도 제한 기준보다 느려서 엣지에서는 거의 걸리지 않았고 1,744건이 원본까지 왔다. 원본에서는 nginx 404 와 apex 301 로 끝났지만 이런 탐색을 속도 제한으로는 차단하기엔 무리가 있다.
AS154896 — 디렉터리 훑기
AS154896 은 IP 3개로 wp-content/upgrade/·mu-plugins/·languages/·cache/·backup/ 같은 디렉터리와 fpm-status·php-status·phpinfo.php~ 를 찔러 보고 있었다. User-Agent 를 iPad·Android·Firefox 문자열로 바꿔 가며 시도를 하고 있다. 이 ASN 은 블로그를 연 초반부터 차단해 두었다. (징글징글하다)
IP 주인 찾기 — Team Cymru whois
차단을 ASN 으로 하려면 IP의 ASN을 확인해야 하는데, 내가 알기로 가장 간단한 확인 방법은 Team Cymru 의 IP to ASN Mapping 서비스다. Team Cymru 는 위협 인텔리전스를 파는 보안 회사다. IP to ASN 조회는 커뮤니티 서비스로 무료로 열려 있다. 50여곳의 BGP 피어에서 받은 경로 정보를 4시간마다 갱신한다고 한다.
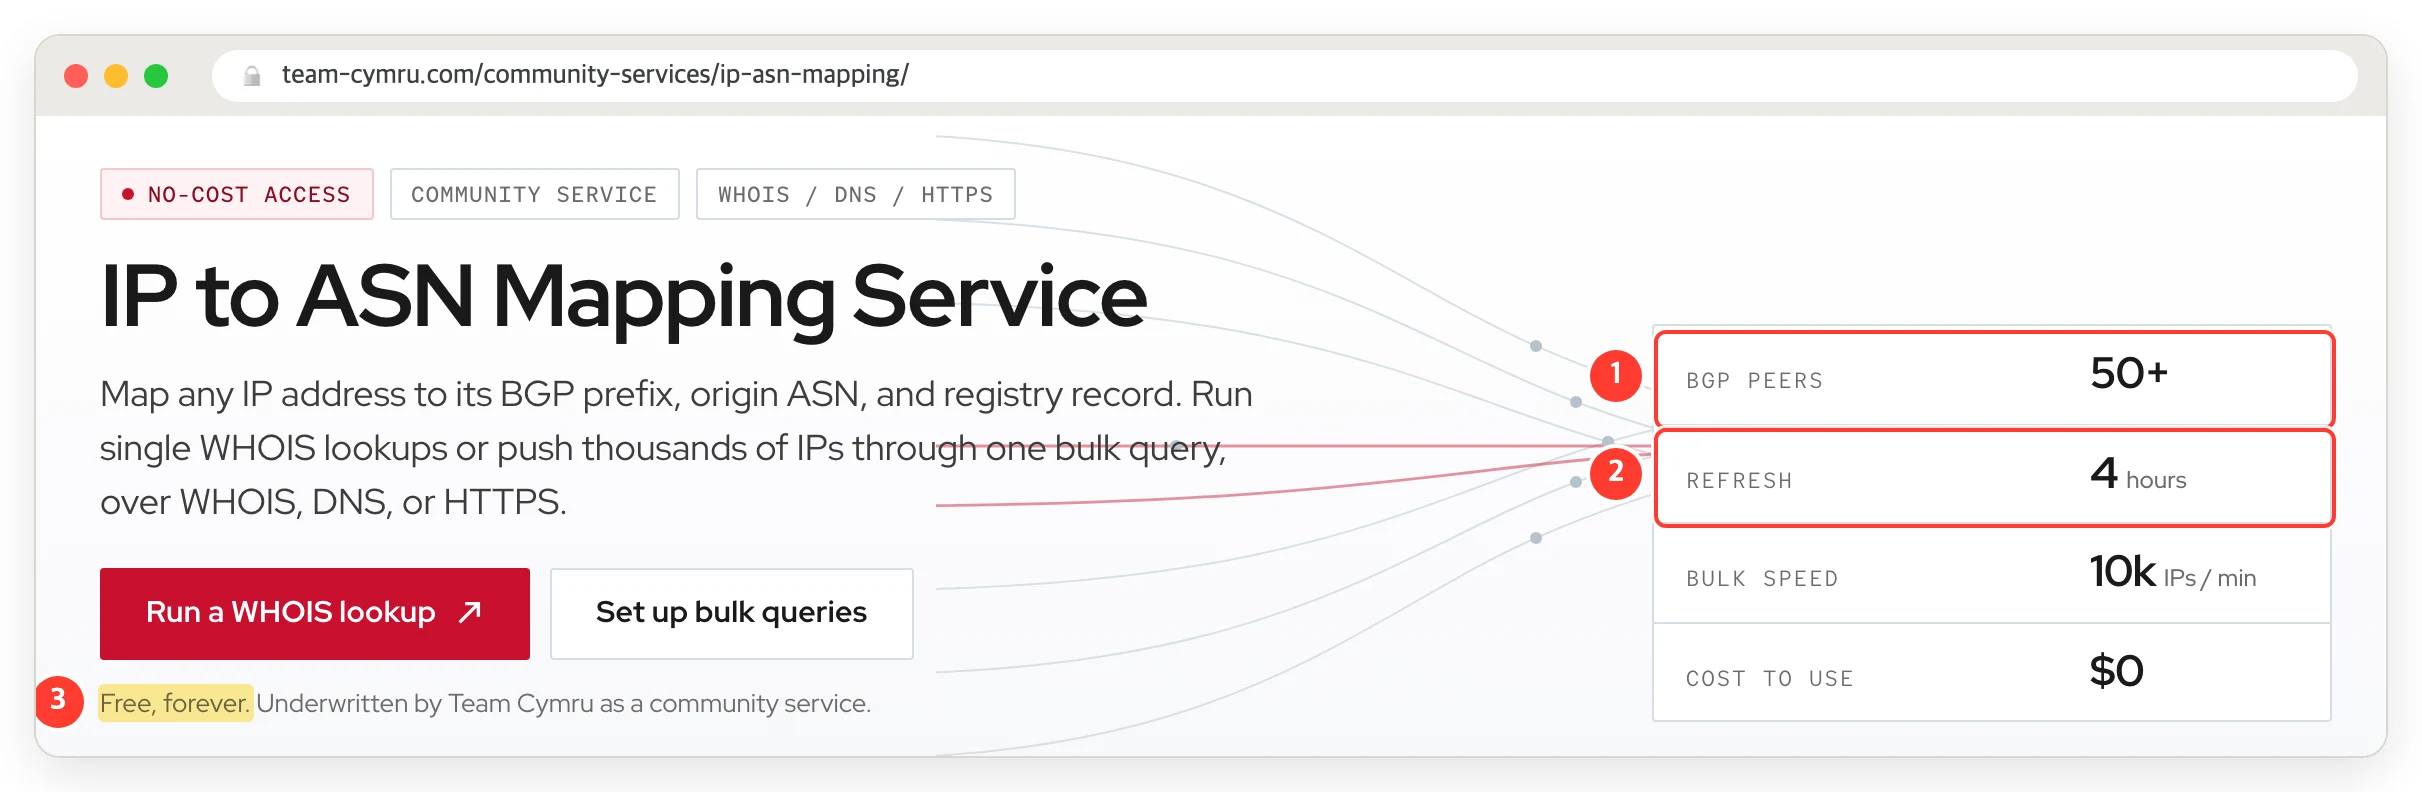
① BGP 피어 50곳 이상
② 4시간마다 갱신
③ 포레버! 무료로 제공해 주겠다고 한다.
아래와 같이 whois 명령으로 IP를 넣어 ASN을 바로 조회할 수도 있다.
whois -h whois.cymru.com " -v 195.178.110.103"
Code language: Bash (bash)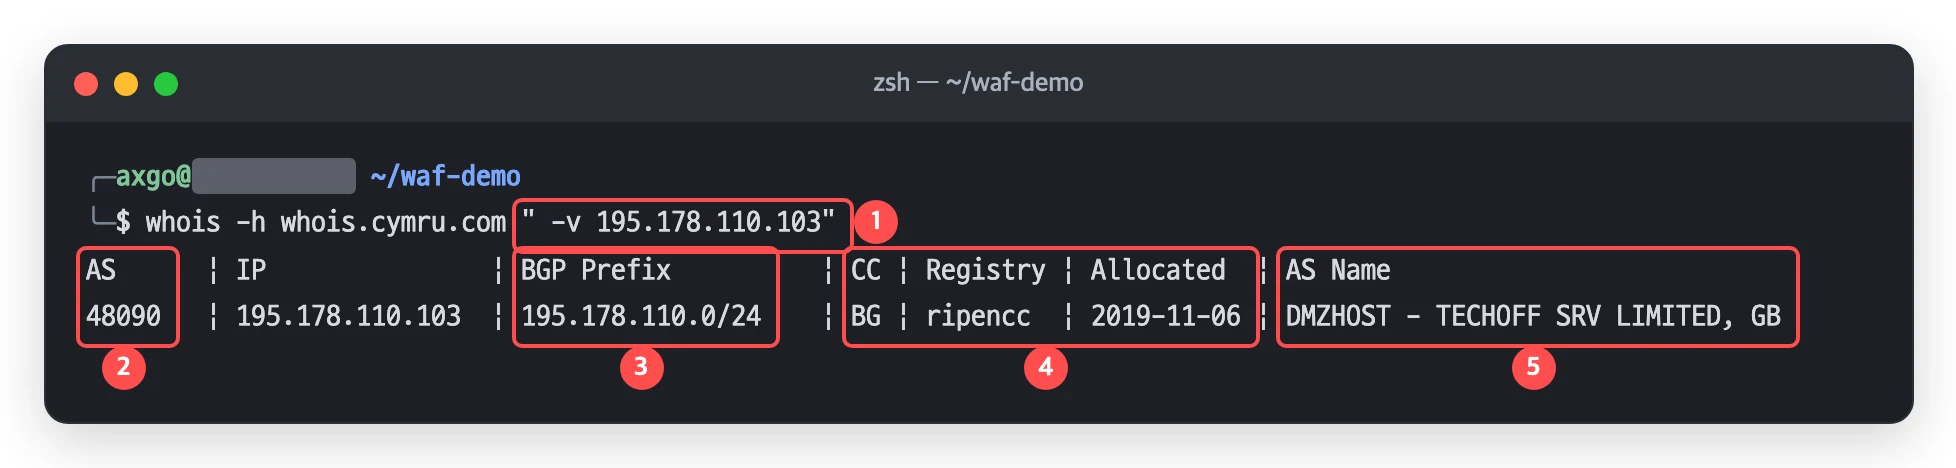
① 따옴표 안의
-v 앞에 꼭 공백을 넣자② AS 번호
③ 이 IP 를 광고하는 BGP 프리픽스
④ 등록 국가·RIR·할당일
⑤ AS 이름.
-v 를 주면 프리픽스·국가·등록 기관·할당일·AS 이름이 한 줄로 나온다. 여기서 국가(CC)는 IP 가 실제로 쓰이는 위치가 아니라 RIR 에 등록된 값이다. Team Cymru 도 이 값을 지리 정보로 쓰지 말라고 적어 두었다. IP 가 수십 개면 하나씩 묻지 말고 bulk 모드로 한 번에 보낸다.
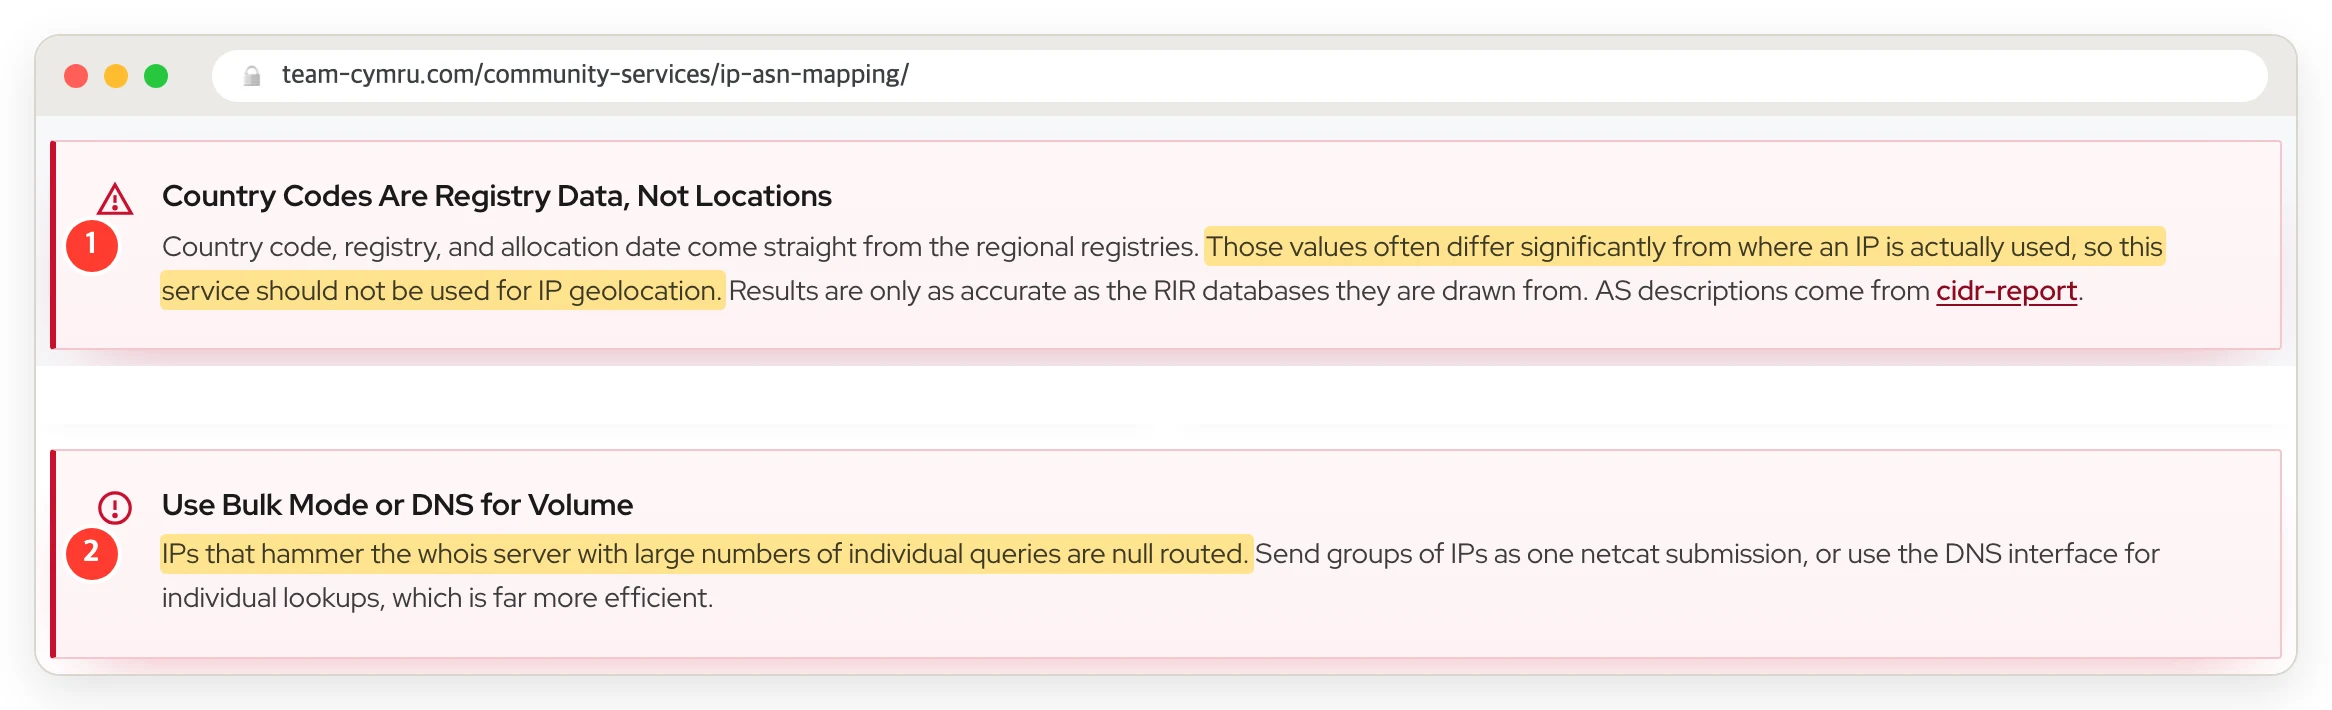
① 국가 코드는 등록 데이터라 실제 사용 위치와 크게 다를 수 있다.
② 개별 질의를 대량으로 보내는 IP 는 null route가 된다, 많으면 bulk 나 DNS 로 진행하자
bulk 모드는 IP 목록을 begin·verbose·end 로 감싸 43번 포트로 보낸다. Team Cymru 문서는 GNU netcat 을 쓰라고 하는데 실제로 macOS 기본 nc 로 보내면 빈 응답이 돌아왔다. 파이썬 소켓으로 시험해 보니 입력을 다 보낸 뒤 소켓의 쓰기 쪽을 닫으면(half-close) 서버가 아무것도 보내지 않았다. nc 도 입력이 끝날 때 같은 동작을 하는 것으로 보인다. whois 클라이언트에 목록 전체를 질의 문자열 하나로 넘기면 이 문제가 없다(macOS 기본 whois 로 확인).
# 표준 입력의 IP 목록(한 줄에 하나)을 bulk 로 넣는다
asn_bulk() { whois -h whois.cymru.com -- "$(printf 'begin\nverbose\n'; cat; printf 'end\n')"; }

# 조회할 IP들을 ips.txt 파일로 저장해둔다
printf '195.178.110.103\n45.148.10.14\n93.123.109.105\n' > ips.txt

# function에 ip들을 bulk 형태로 전달한다.
asn_bulk < ips.txt
Code language: Bash (bash)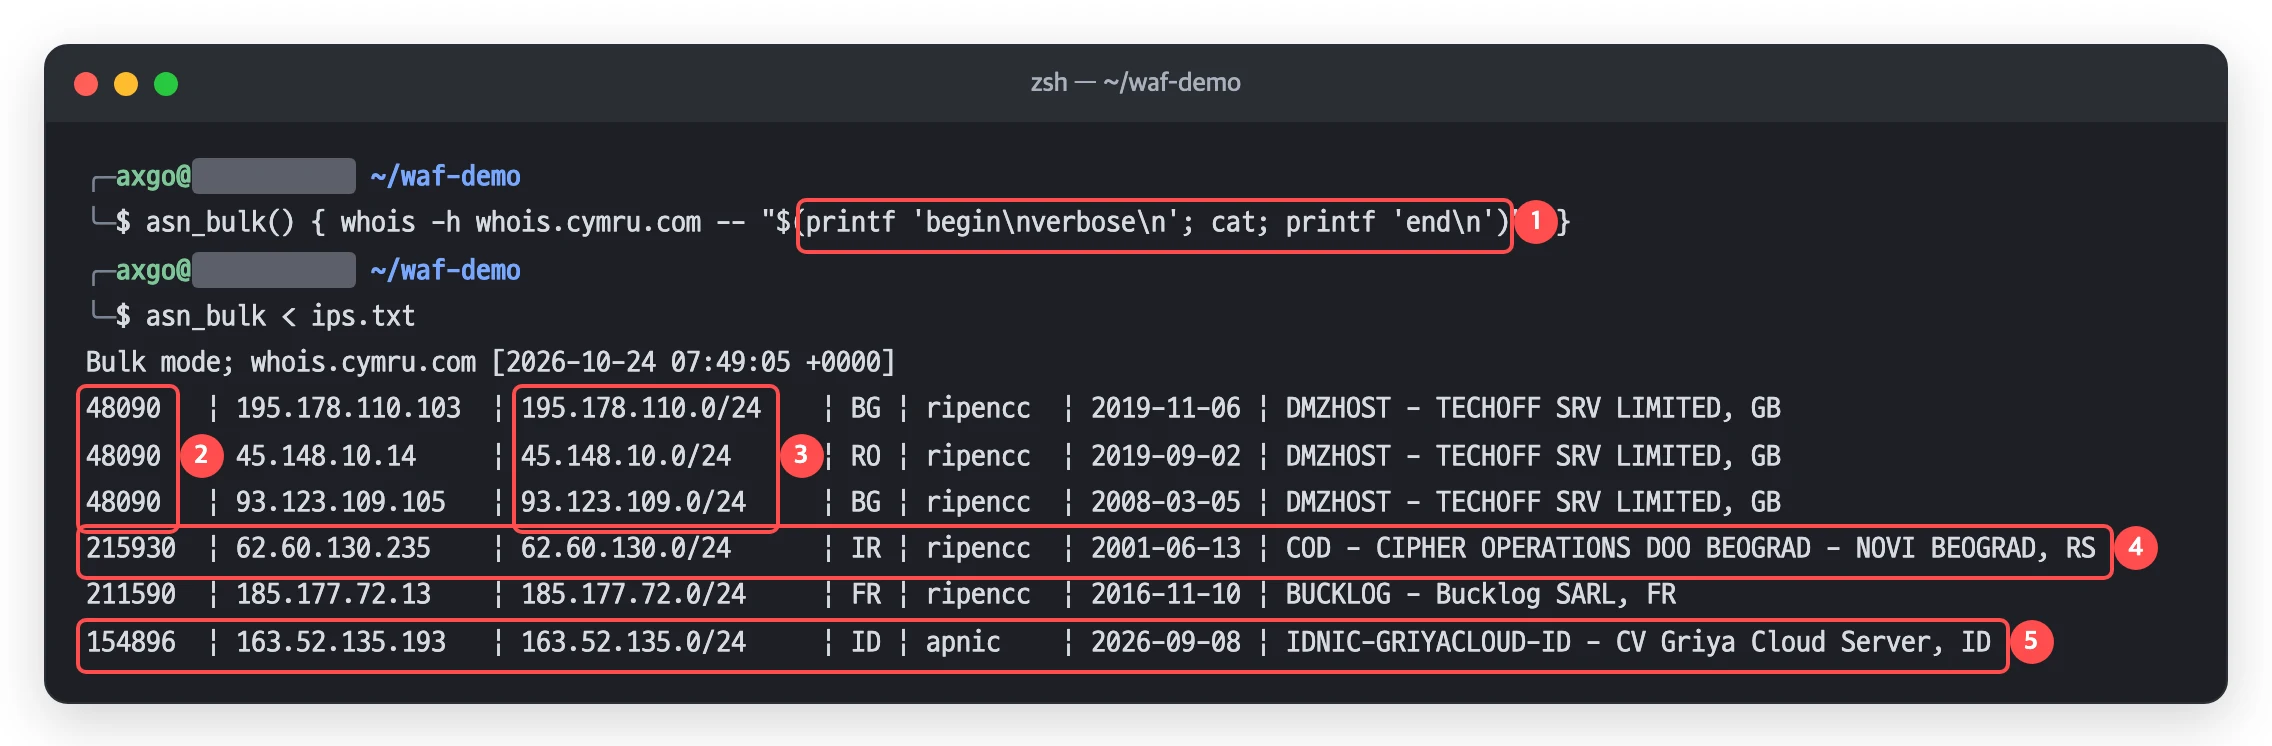
① 목록을
begin·verbose·end 로 감싼다.② AS48090 하나에
③ /24 대역 세 개가 묶여 있다.
④ AS215930 은 국가가 IR 인데 AS 소속은 세르비아다
⑤ AS154896 의 대역은 9월 8일에 할당됐다.
역방향 DNS 레코드를 통해서도 ASN을 알아낼 수도 있다. IP 의 옥텟 순서를 거꾸로 해서 origin.asn.cymru.com 앞에 붙이고 dig를 이용해 TXT 레코드를 조회하면 된다. ASN 등록 정보는 AS<번호>.asn.cymru.com 으로 조회할 수 있다.
dig +short TXT 103.110.178.195.origin.asn.cymru.com
dig +short TXT AS48090.asn.cymru.com
Code language: Bash (bash)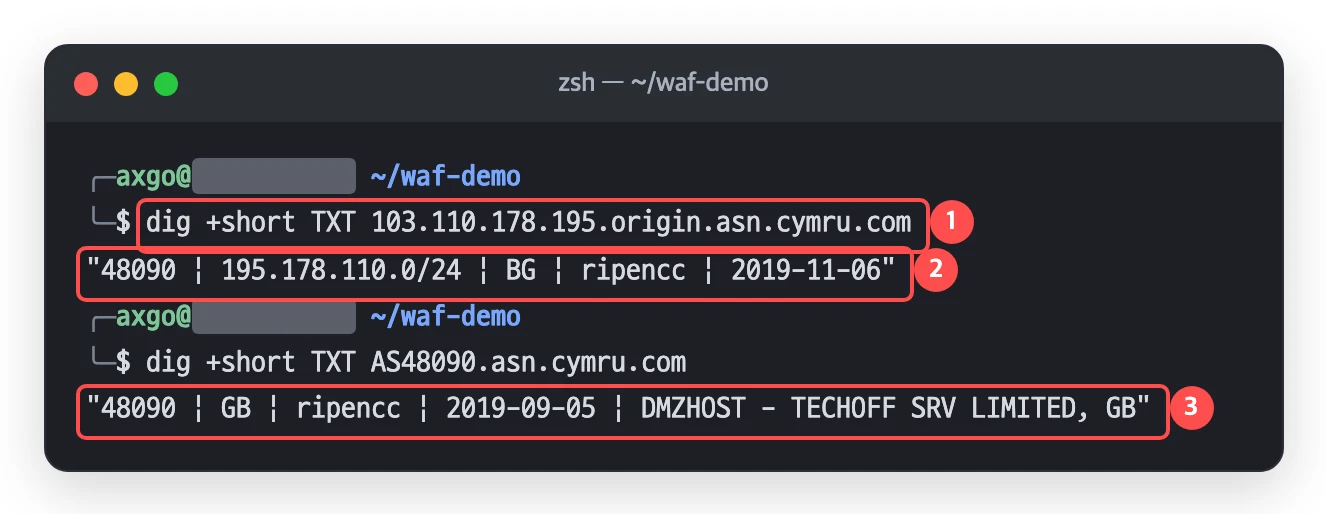
① IP 옥텟을 역순으로 적어 질의
② IP 가 속한 ASN·프리픽스
③ ASN 의 등록 정보(할당일).
30일 로그를 ASN 별로 묶는 스크립트
무료 플랜의 GraphQL API 로 ASN 별 요청 수를 뽑으려면 한 단계를 더 거쳐야 한다. 요청 집계 데이터셋인 httpRequestsAdaptiveGroups 에서 clientAsn 을 직접 요청하면 퍼미션 오류가 난다. firewallEventsAdaptive 에는 clientAsn 이 있지만 이쪽은 규칙에 걸린 요청만 가지고 있고 샘플링(sampleInterval)으로 일부가 사라진 데이터이기 때문이다. “ASN 이 보낸 요청 전부”를 보려면 IP 별로 받은 뒤 ASN 을 직접 붙여 줘야 한다.
조회를 간단히 하기 위해 asn_report.py 파이썬 스크립트를 하나 만들었다. GraphQL 을 urllib 로 부르는 방식과 표본 데이터 다루는 법은 표준 라이브러리로 만든 Cloudflare 로그 분석 CLI에서 더 자세히 다뤘다.
top: 최근 N일 요청을 IP 별로 받아 Team Cymru bulk 로 ASN 을 붙이고 ASN 별 IP 수·요청 수·원본 도달 수를 보여 준다.--drop을 주면 Spamhaus ASN-DROP 에 오른 ASN 을 표시한다.daily: 지정한 ASN 들의 하루별 요청을 “엣지에서 끝남/원본 도달”로 나눠 보여 준다. 규칙을 적용하기 전과 후를 비교할 때 쓴다.ip: IP 하나가 보낸 요청을 메서드·경로·응답 코드별로 묶는다.
API 토큰은 Cloudflare 대시보드의 My Profile > API Tokens 에서 Zone > Analytics > Read 권한 하나를 줘야 한다. Zone ID 는 존 개요(Overview) 화면의 API 영역에서 복사한다.
export CF_API_TOKEN='...'   # Zone > Analytics > Read
export CF_ZONE_ID='...'

python3 asn_report.py top --drop
python3 asn_report.py daily --asn 48090,215930,211590,154896
python3 asn_report.py ip 195.178.110.103 --days 3
Code language: Bash (bash)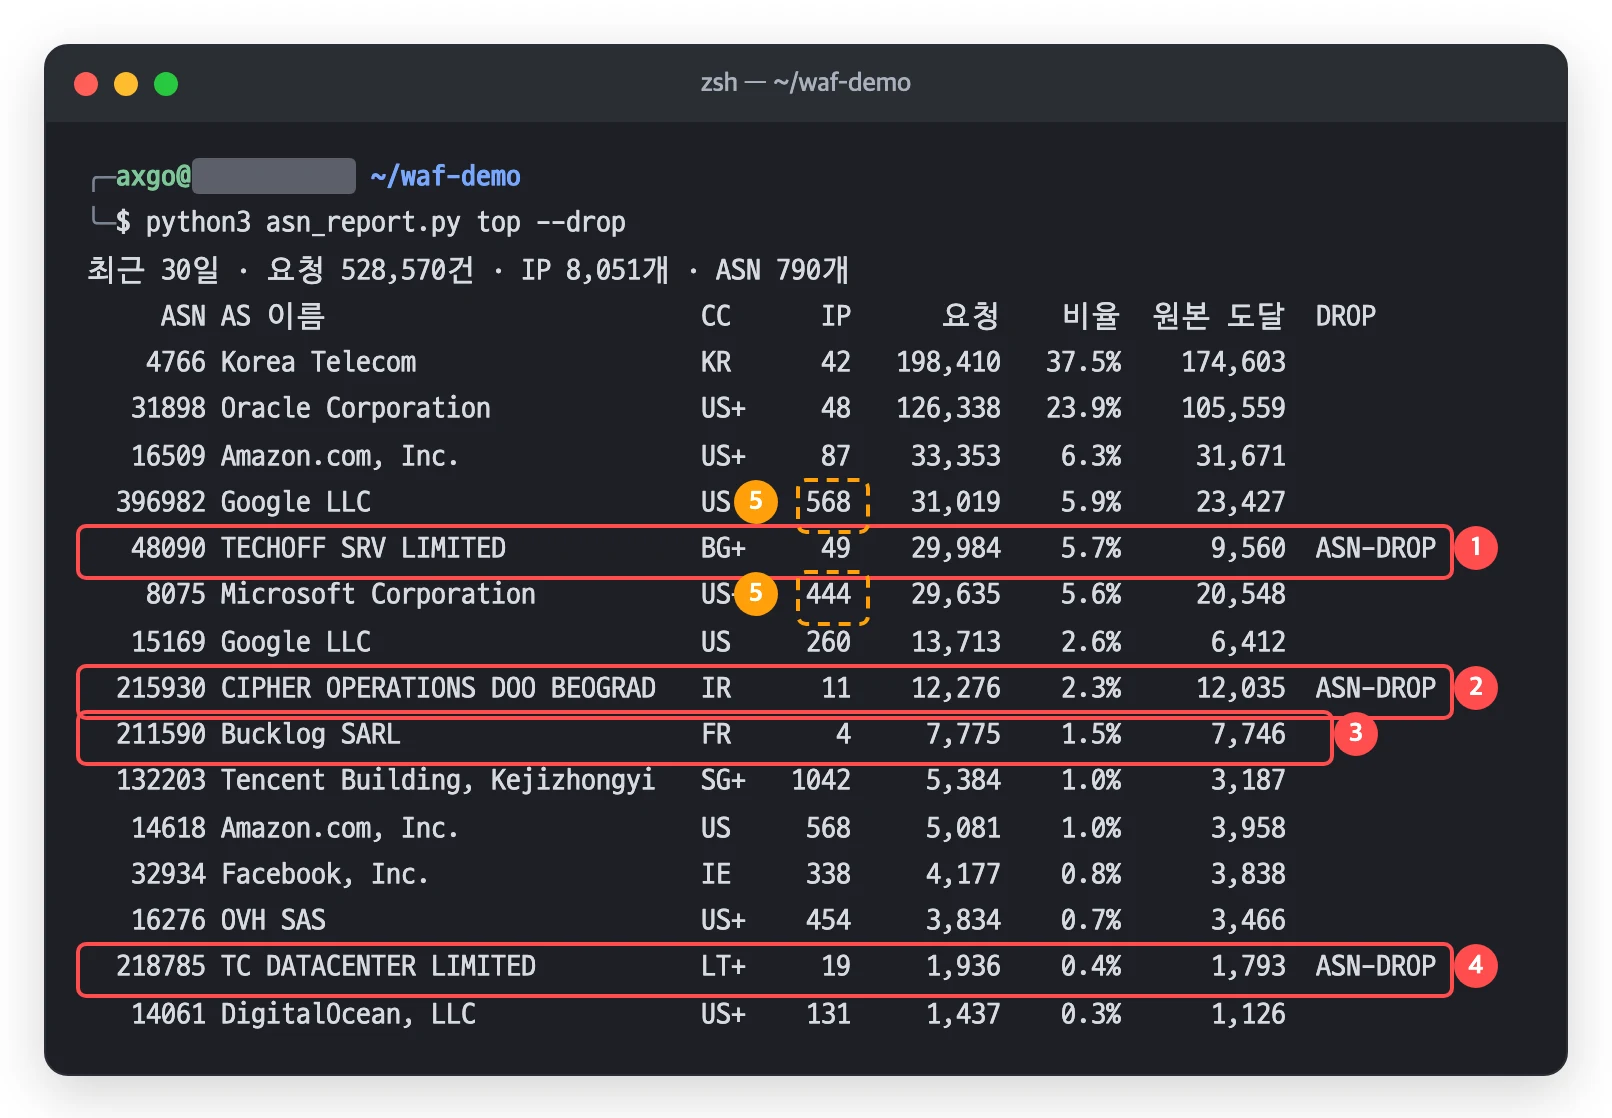
④ AS218785 도 Spamhaus ASN-DROP 에 올라온 악성 ASN이다.
⑤ Google Cloud·Azure 에서도 악성 트래픽이 들어온다.
맨 위의 트래픽은 내가 발생시킨 트래픽들이다. Oracle 은 93%가 이 블로그가 돌아가는 서버 자신(자동화 작업이 자기 사이트를 부르는 요청)이다. AS48090 은 IP 49개로 Google Cloud(568개)와 비슷한 양을 보냈다. AS215930 은 IP 11개로 요청 1만 2천여 건을 보냈고 그중 98%가 원본까지 왔다.
ASN-DROP 은 Spamhaus 가 “스팸·사이버 범죄 조직이 탈취했거나 빌려 쓰는, 정상 트래픽을 보내지 않는 ASN” 을 모은 목록이다(Spamhaus DROP). 무료로 쓸 수 있고 한 시간에 한 번보다 자주 받아 가지 말라는 조건이 있다. 처음 막은 네 곳 중 두 곳이 이 목록에 있었고, 10월 25일에 더한 AS218785 도 이 목록에 있다.
curl -s https://www.spamhaus.org/drop/asndrop.json \
  | grep -E '"asn":(48090|215930|211590|154896|218785)[,}]'
Code language: Bash (bash)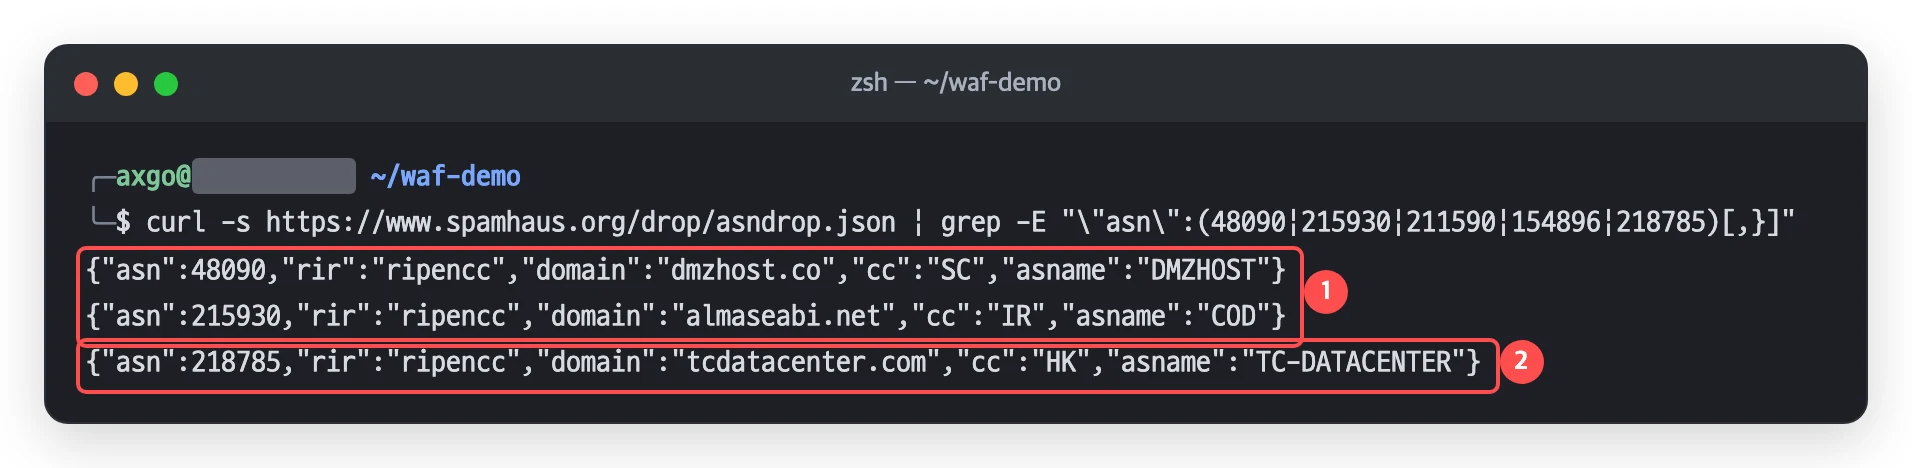
② 10월 25일에 더한 AS218785 도 ASN-DROP 에 있다.
목록에 올랐는지와 상관없이 로그를 보고 차단 여부를 결정했다. ASN-DROP은 차단을 위한 보조적인 장치로 사용했다.
전체 코드는 아래에 붙였다. 구현하면서 신경 쓴 부분부터 적는다.
- 기간을 하루 단위로 나눠 4개씩 동시에 받는다. 한 구간이 10,000행(무료 플랜의 한 번 조회 상한)을 채우면 그 구간을 반으로 나눠 다시 받는다.
- GraphQL 오류는 HTTP 200 안의
errors필드로 확인해야 한다. HTTP 상태 코드는 항상 200이다. requestSource: eyeball로 Cloudflare 내부 요청을 빼고originResponseStatus_gt: 0으로 “원본이 응답한 요청”만 카운팅한다.- Team Cymru 소켓은
end를 보낸 뒤 쓰기 쪽을 닫지 않고 서버가 연결을 끊을 때까지 읽는다. - 한글은 터미널에서 두 칸을 차지하므로
unicodedata.east_asian_width로 열과 폭을 맞춰야 한다.
#!/usr/bin/env python3
"""Cloudflare 무료 플랜 요청 로그를 ASN(AS 번호) 별로 묶어 본다.

  export CF_API_TOKEN=...   # Zone > Analytics > Read 권한
  export CF_ZONE_ID=...     # 대시보드 개요 화면 오른쪽 아래의 Zone ID
  python3 asn_report.py top   [--days 30] [--top 15] [--drop]
  python3 asn_report.py daily --asn 48090,215930 [--days 30]
  python3 asn_report.py ip    195.178.110.103 [--days 30]

무료 플랜의 httpRequestsAdaptiveGroups 는 clientAsn 차원을 거부한다. 그래서 IP 별로 받고
ASN 은 Team Cymru 의 bulk whois 로 붙인다.
"""
import argparse
import collections
import concurrent.futures
import datetime as dt
import json
import os
import socket
import unicodedata
import urllib.request

API = 'https://api.cloudflare.com/client/v4/graphql'
QUERY = '''query($z: String!, $f: ZoneHttpRequestsAdaptiveGroupsFilter_InputObject!) {
  viewer { zones(filter: {zoneTag: $z}) {
    httpRequestsAdaptiveGroups(limit: 10000, filter: $f) { count dimensions { %s } } } } }'''
ASNDROP = 'https://www.spamhaus.org/drop/asndrop.json'


def col(s, n, left=False):
    """한글은 터미널에서 두 칸을 차지한다 — 화면 폭으로 맞춘다."""
    s = str(s)
    pad = ' ' * max(0, n - sum(2 if unicodedata.east_asian_width(ch) in 'WF' else 1 for ch in s))
    return s + pad if left else pad + s


def gql(dims, flt):
    body = json.dumps({'query': QUERY % dims, 'variables': {'z': os.environ['CF_ZONE_ID'], 'f': flt}}).encode()
    req = urllib.request.Request(API, body, {'Authorization': 'Bearer ' + os.environ['CF_API_TOKEN'],
                                             'Content-Type': 'application/json'})
    with urllib.request.urlopen(req, timeout=60) as r:
        data = json.load(r)
    if data.get('errors'):  # GraphQL 오류는 HTTP 200 으로 온다
        raise SystemExit('GraphQL 오류: ' + data['errors'][0]['message'])
    return data['data']['viewer']['zones'][0]['httpRequestsAdaptiveGroups']


def rows(dims, days, **flt):
    """최근 days 일을 하루씩 나눠 4개씩 동시에 받는다. 한 구간이 10,000행을 채우면 반으로 쪼갠다."""
    end = dt.datetime.now(dt.timezone.utc).replace(minute=0, second=0, microsecond=0)
    iso = lambda t: t.strftime('%Y-%m-%dT%H:%M:%SZ')

    def span(t, e):
        got = gql(dims, dict(flt, datetime_geq=iso(t), datetime_lt=iso(e), requestSource='eyeball'))
        if len(got) < 10000 or e - t <= dt.timedelta(hours=1):
            return got
        mid = t + (e - t) / 2
        return span(t, mid) + span(mid, e)

    spans = [(end - dt.timedelta(days=i + 1), end - dt.timedelta(days=i)) for i in range(days)]
    with concurrent.futures.ThreadPoolExecutor(4) as ex:
        for part in ex.map(lambda s: span(*s), spans):
            yield from part


def cymru(ips):
    """IP → (ASN, 등록 국가, AS 이름). 2,000개씩 bulk 로 묻는다.
    쓰기 쪽을 먼저 닫으면(macOS nc 처럼) 서버가 빈 응답으로 끊는다 — 'end' 를 보내고 서버가 닫을 때까지 읽는다."""
    out, ips = {}, sorted(ips)
    for i in range(0, len(ips), 2000):
        q = 'begin\nverbose\n' + '\n'.join(ips[i:i + 2000]) + '\nend\n'
        with socket.create_connection(('whois.cymru.com', 43), timeout=120) as s:
            s.sendall(q.encode())
            raw = b''.join(iter(lambda: s.recv(65536), b''))
        for line in raw.decode('utf-8', 'replace').splitlines():
            p = [x.strip() for x in line.split('|')]
            if len(p) == 7 and p[0].isdigit():
                name = p[6].split(' - ', 1)[-1].rsplit(',', 1)[0]
                out[p[1]] = (int(p[0]), p[3], name)
    return out


def per_ip(days, **flt):
    c = collections.Counter()
    for r in rows('clientIP', days, **flt):
        c[r['dimensions']['clientIP']] += r['count']
    return c


def cmd_top(a):
    total = per_ip(a.days)
    origin = per_ip(a.days, originResponseStatus_gt=0)  # 엣지에서 끝나지 않고 원본이 응답한 요청
    asn = cymru(total)
    agg = collections.defaultdict(lambda: {'ips': 0, 'req': 0, 'org': 0, 'cc': collections.Counter()})
    for ip, n in total.items():
        num, cc, name = asn.get(ip, (0, '--', '?'))
        g = agg[num]
        g['name'] = name; g['cc'][cc] += n; g['ips'] += 1; g['req'] += n; g['org'] += origin[ip]
    drop = set()
    if a.drop:
        with urllib.request.urlopen(urllib.request.Request(ASNDROP, headers={'User-Agent': 'asn_report'}), timeout=30) as r:
            drop = {json.loads(l).get('asn') for l in r.read().decode().splitlines() if l.strip()}
    req_all = sum(total.values())
    print(f'최근 {a.days}일 · 요청 {req_all:,}건 · IP {len(total):,}개 · ASN {len(agg):,}개')
    print(col('ASN', 8), col('AS 이름', 31, True), col('CC', 4, True), col('IP', 5), col('요청', 9), col('비율', 7), col('원본 도달', 10), ' DROP')
    for n, g in sorted(agg.items(), key=lambda kv: -kv[1]['req'])[:a.top]:
        mark = 'ASN-DROP' if n in drop else ''
        cc = g['cc'].most_common(1)[0][0] + ('+' if len(g['cc']) > 1 else '')  # 대역마다 등록 국가가 다르면 +
        print(col(n, 8), col(g['name'][:30], 31, True), col(cc, 4, True), col(g['ips'], 5), col(f"{g['req']:,}", 9),
              col(f"{g['req'] / req_all:.1%}", 7), col(f"{g['org']:,}", 10), '', mark)


def cmd_daily(a):
    want = {int(x) for x in a.asn.split(',')}
    asn = cymru(per_ip(a.days))
    ips = sorted(ip for ip, v in asn.items() if v[0] in want)
    print(f'ASN {",".join(map(str, sorted(want)))} · IP {len(ips)}개')
    if not ips:
        return
    day = collections.defaultdict(collections.Counter)
    for key, flt in (('req', {}), ('org', {'originResponseStatus_gt': 0})):
        for r in rows('datetimeHour', a.days, clientIP_in=ips, **flt):
            t = dt.datetime.fromisoformat(r['dimensions']['datetimeHour'].replace('Z', '+00:00')).astimezone()
            day[t.strftime('%m-%d')][key] += r['count']
    print(col('날짜', 6, True), col('요청', 8), col('엣지에서 끝남', 14), col('원본 도달', 10))
    for d in sorted(day):
        c = day[d]
        print(col(d, 6, True), col(f"{c['req']:,}", 8), col(f"{c['req'] - c['org']:,}", 14), col(f"{c['org']:,}", 10))


def cmd_ip(a):
    c, seen = collections.Counter(), []
    dims = 'datetimeHour clientRequestHTTPMethodName clientRequestPath edgeResponseStatus originResponseStatus'
    for r in rows(dims, a.days, clientIP=a.ip):
        d = r['dimensions']; seen.append(d['datetimeHour'])
        c[(d['clientRequestHTTPMethodName'], d['clientRequestPath'], d['edgeResponseStatus'], d['originResponseStatus'])] += r['count']
    if not c:
        return print('요청 없음')
    local = lambda s: dt.datetime.fromisoformat(s.replace('Z', '+00:00')).astimezone().strftime('%m-%d %H시')
    print(f'{a.ip} · 요청 {sum(c.values()):,}건 · {local(min(seen))} ~ {local(max(seen))}')
    print(col('건수', 6), col('메서드', 7, True), col('엣지', 4), col('원본', 4), ' 경로')
    for (m, path, edge, org), n in c.most_common(a.top):
        print(col(f'{n:,}', 6), col(m, 7, True), col(edge, 4), col(org or '-', 4), '', path[:60])


def main():
    ap = argparse.ArgumentParser(description='Cloudflare 요청 로그를 ASN 별로 묶는다')
    sub = ap.add_subparsers(dest='cmd', required=True)
    for name in ('top', 'daily', 'ip'):
        p = sub.add_parser(name)
        p.add_argument('--days', type=int, default=30, help='최근 며칠(무료 플랜은 30일까지)')
        p.add_argument('--top', type=int, default=15)
        if name == 'top':
            p.add_argument('--drop', action='store_true', help='Spamhaus ASN-DROP 에 있으면 표시')
        if name == 'daily':
            p.add_argument('--asn', required=True, help='쉼표로 나눈 AS 번호')
        if name == 'ip':
            p.add_argument('ip')
    a = ap.parse_args()
    {'top': cmd_top, 'daily': cmd_daily, 'ip': cmd_ip}[a.cmd](a)


if __name__ == '__main__':
    main()
Code language: Python (python)
차단할 ASN의 기준과 Terraform 코드로 관리하기
ASN 차단은 IP 차단보다 범위가 훨씬 넓어서 목록에 넣는 기준을 미리 정해 두었다.
- 호스팅·데이터센터 ASN 이다. 통신사(가정·모바일) ASN 은 넣지 않는다.
- 30일 동안 검증된 봇이 0건이고 글을 읽는 패턴(글 페이지와 CSS·이미지를 함께 받는 요청)이 없어야 한다.
- 여러 IP 가 여러 날에 걸쳐 같은 짓을 반복했다. 하루나 IP 하나에서만 반복된다면 조금 더 두고 본다.
- 대형 클라우드(Google Cloud·Azure·AWS·DigitalOcean)와 Cloudflare(AS13335)는 넣지 않는다.
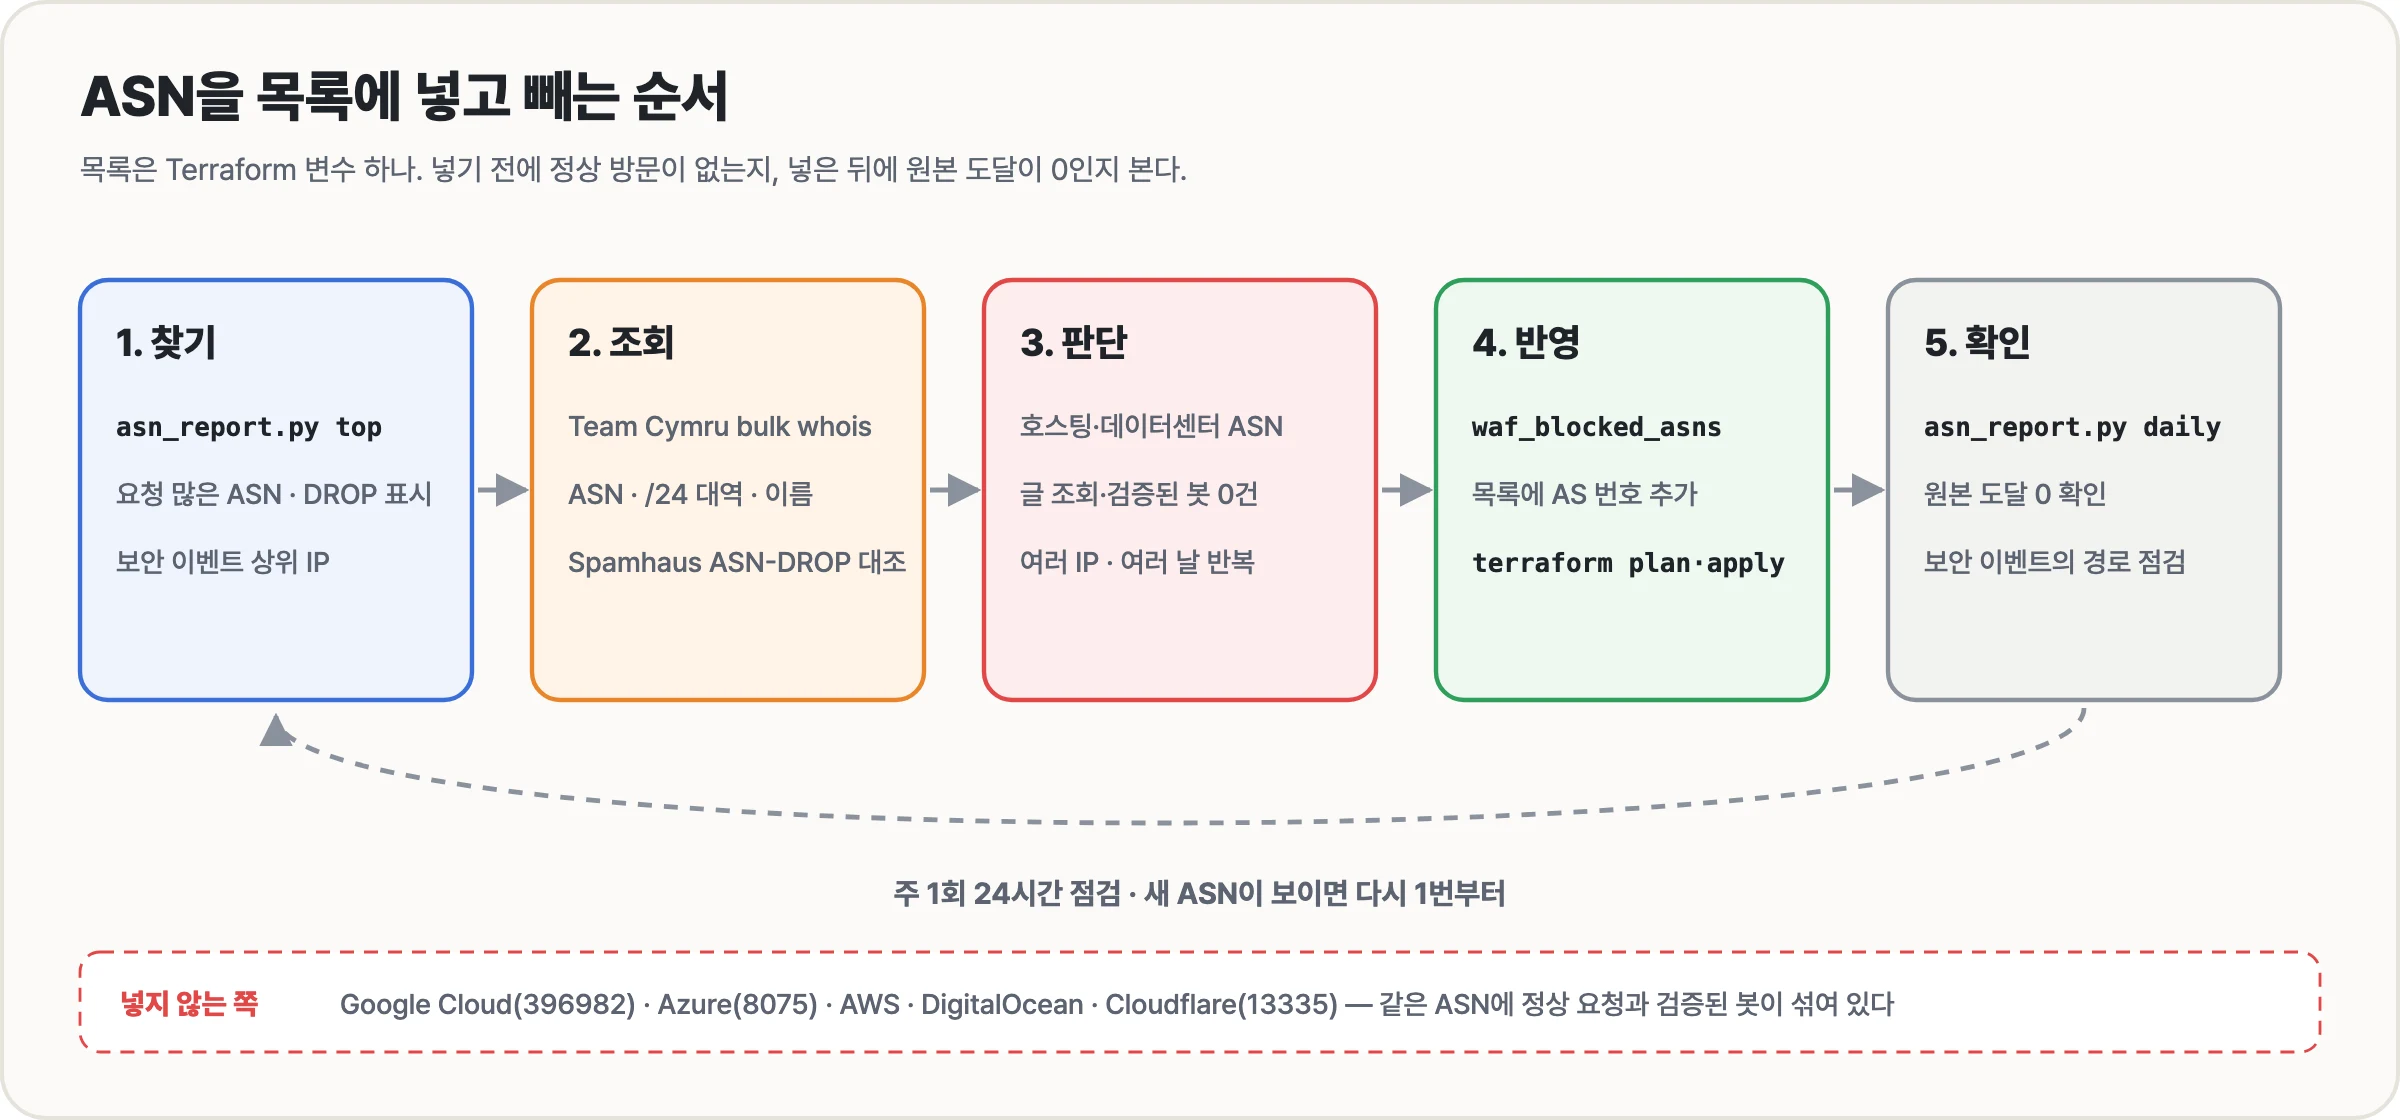
규칙은 Terraform 의 cloudflare_ruleset 리소스 하나에서 관리하도록 했다. 사용자 지정 규칙은 존마다 http_request_firewall_custom 단계의 규칙 묶음(ruleset) 하나에 모이므로, 규칙 4개가 한 리소스의 rules 목록에 순서대로 들어간다. ASN 목록은 locals 변수로 처리하도록 했다.
locals {
  # 번호를 더할 때는 근거(기간·건수·한 일)를 주석으로 같이 남긴다
  waf_blocked_asns = [48090, 215930, 211590, 154896, 218785]
}

resource "cloudflare_ruleset" "waf_custom" {
  zone_id = var.zone_id
  name    = "blog-platform custom rules"
  kind    = "zone"
  phase   = "http_request_firewall_custom"

  rules = [
    {
      ref         = "asn_block"          # ref 가 같으면 cloudflare waf rules를 바꿔도 규칙 ID 가 유지된다
      description = "공격만 오는 ASN 차단"
      expression  = "ip.src.asnum in {${join(" ", local.waf_blocked_asns)}}"
      action      = "block"
      enabled     = true
    },
    # 2~4번 규칙들...
  ]
}
Code language: plaintext (plaintext)
대시보드에서 직접 만든다면 Security > Security rules 에서 사용자 지정 규칙을 새로 만들고 표현식 편집 화면에 아래 한 줄을 넣은 뒤 동작을 Block 으로, 순서를 맨 앞으로 둔다.
(ip.src.asnum in {48090 215930 211590 154896 218785})
Code language: plaintext (plaintext)
표현식은 4,000자까지 쓸 수 있다. AS 번호 하나에 공백까지 7자 안팎이니 목록이 수백 개로 늘어도 ASN 차단 규칙은 이거 하나로 충분하다.
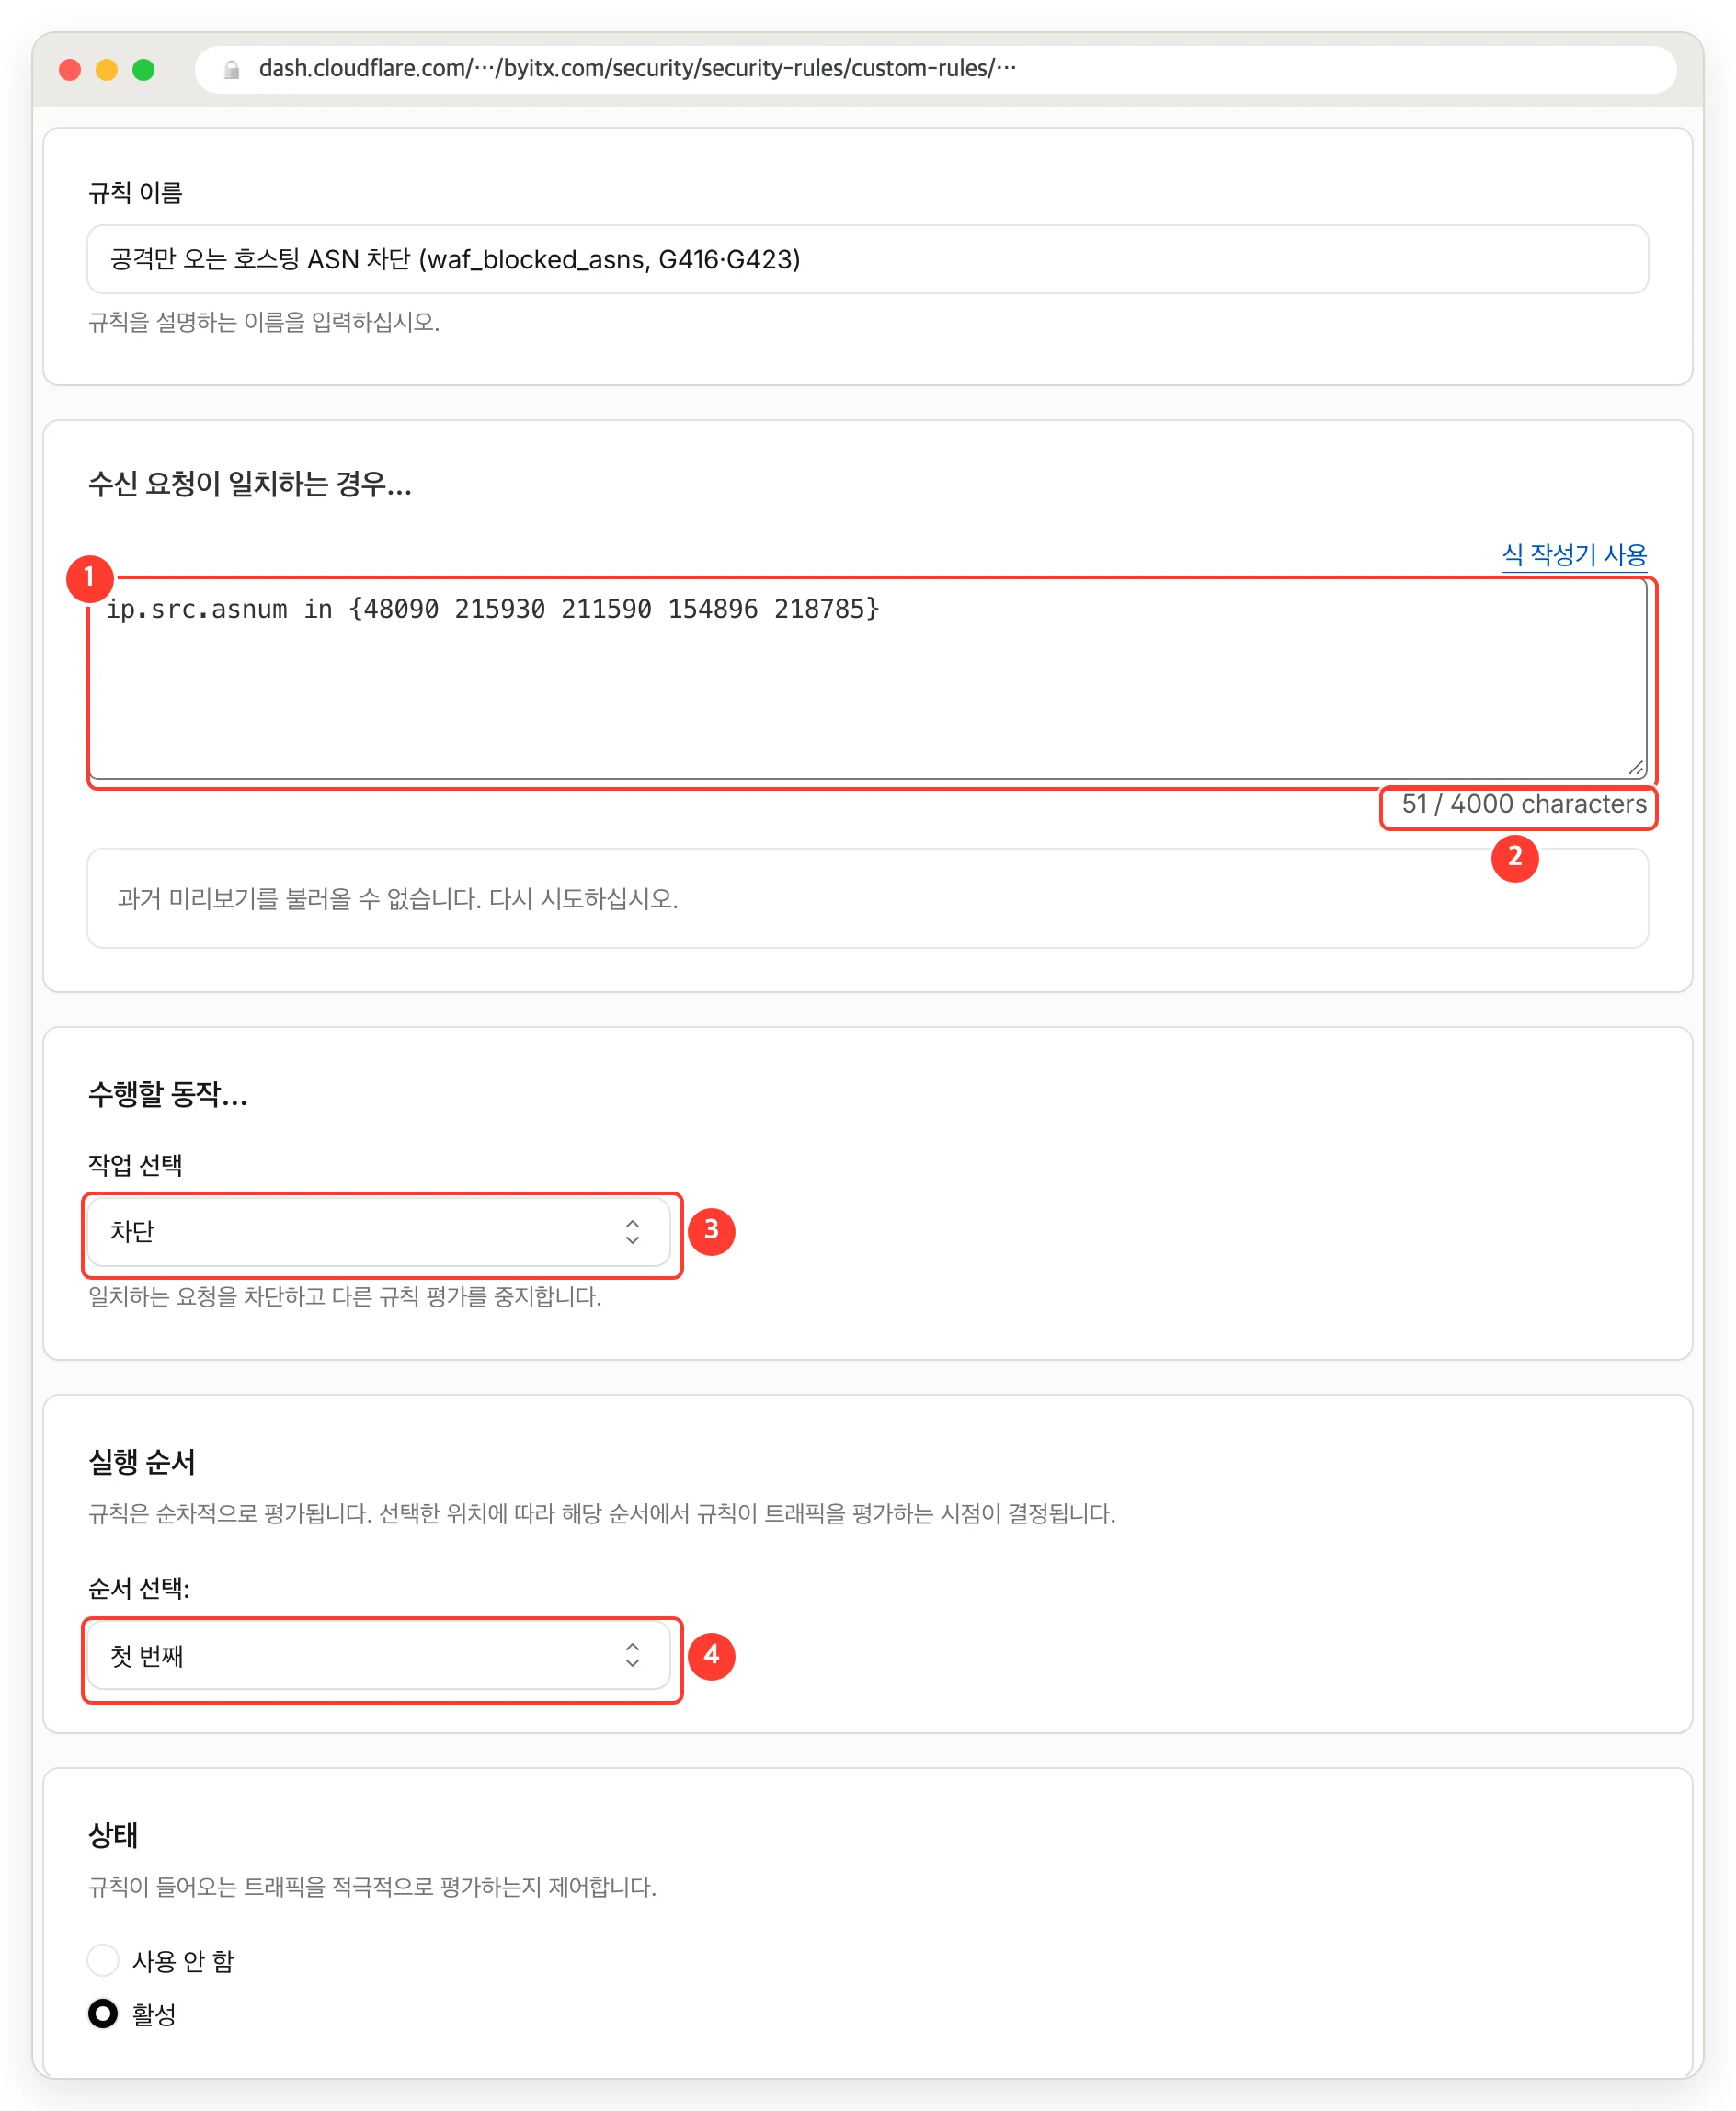
① 표현식(ASN 5곳)
② 표현식 길이는 4,000자까지다.
③ 동작은 차단
④ 실행 순서는 첫 번째. (차단 규칙 중 맏형이다)
처음에는 규칙을 1개라도 아껴보려고 ASN 차단 규칙에 “검증된 봇은 예외”라는 조건(not cf.bot_management.verified_bot)을 같이 넣으려 했지만 무료 플랜의 사용자 지정 규칙은 이 필드를 받지 않는다. “Bot Management 플랜이 필요하다”는 오류가(유료 Plan은 될지도?) 발생한다. 같은 조건을 속도 제한 규칙에 넣으면 에러가 발생하지 않는다.
목록은 세 번 바뀌었다. 10월 22일에 AS48090·AS215930 을 차단했고, 10월 24일 AS211590·AS154896 추가하고, 10월 25일 새벽에 AS218785 를 추가로 차단했다.
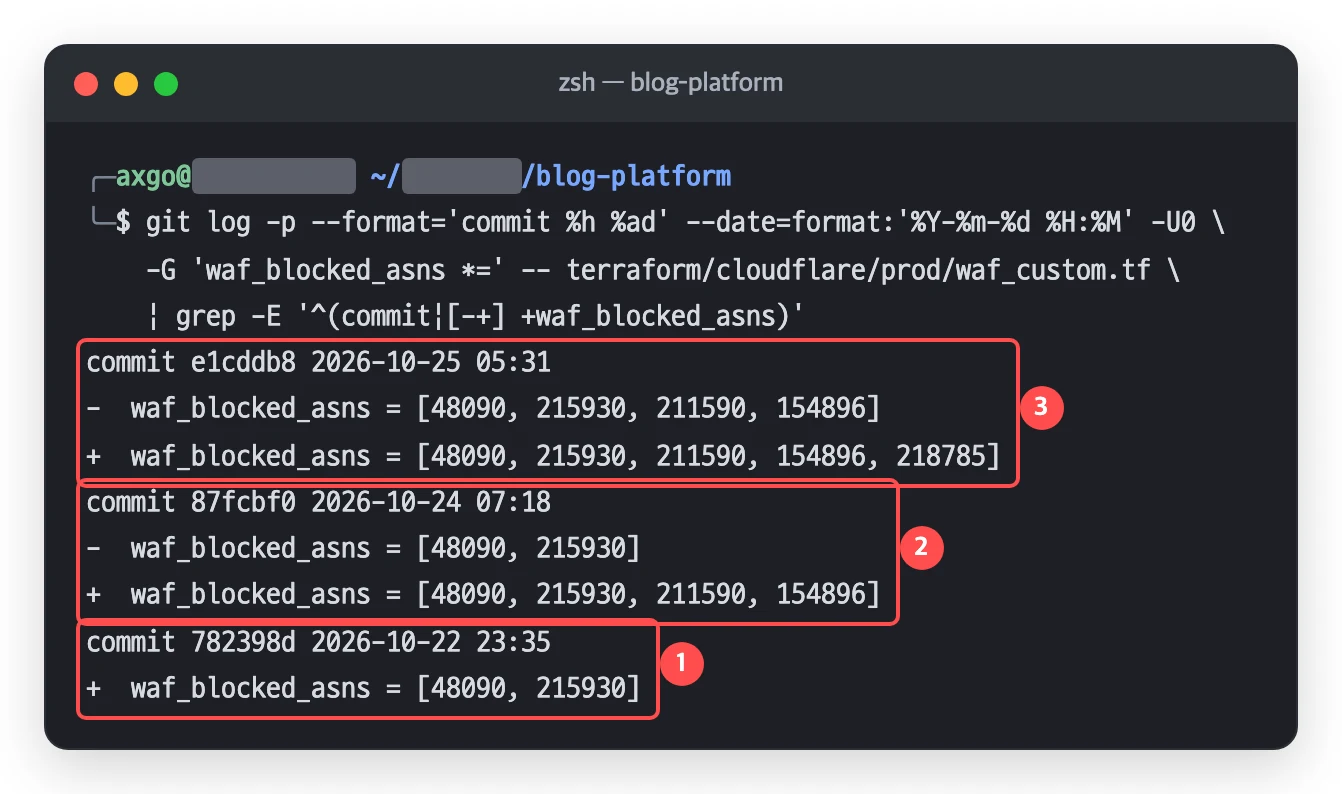
waf_blocked_asns 변경 이력.① 10월 22일 23:35 두 곳으로 시작
② 10월 24일 07:18 두 곳 추가
③ 10월 25일 05:31 한 곳 추가.
세 번째 추가는 이 글을 쓰다가 차단했다. 앞의 30일 상위 목록에서 지켜보던 AS218785(TC DATACENTER LIMITED)를 다시 보니, 9월 25일부터 10월 24일까지 15일에 걸쳐 IP 19개(45.138.12.0/24·185.218.86.0/24)가 1,936건을 보냈고 그중 1,793건이 원본까지 왔다. 경로 363개 대부분이 .env.production·.gitconfig·.aws/credentials·.claude/settings.json 같은 비밀·설정 파일을 가져가려는 시도였다. 검증된 봇은 0건, Spamhaus ASN-DROP 에도 악성 ASN으로 등록되어 있었다. 앞에서 정한 기준에 해당해 10월 25일 차단했다.
효과를 숫자로 확인해 보자 — 적용 전후 차이
4개의 ASN이 30일간 얼마나 나를 갈궜는지 daily로 아래와 같이 정리해 봤다.
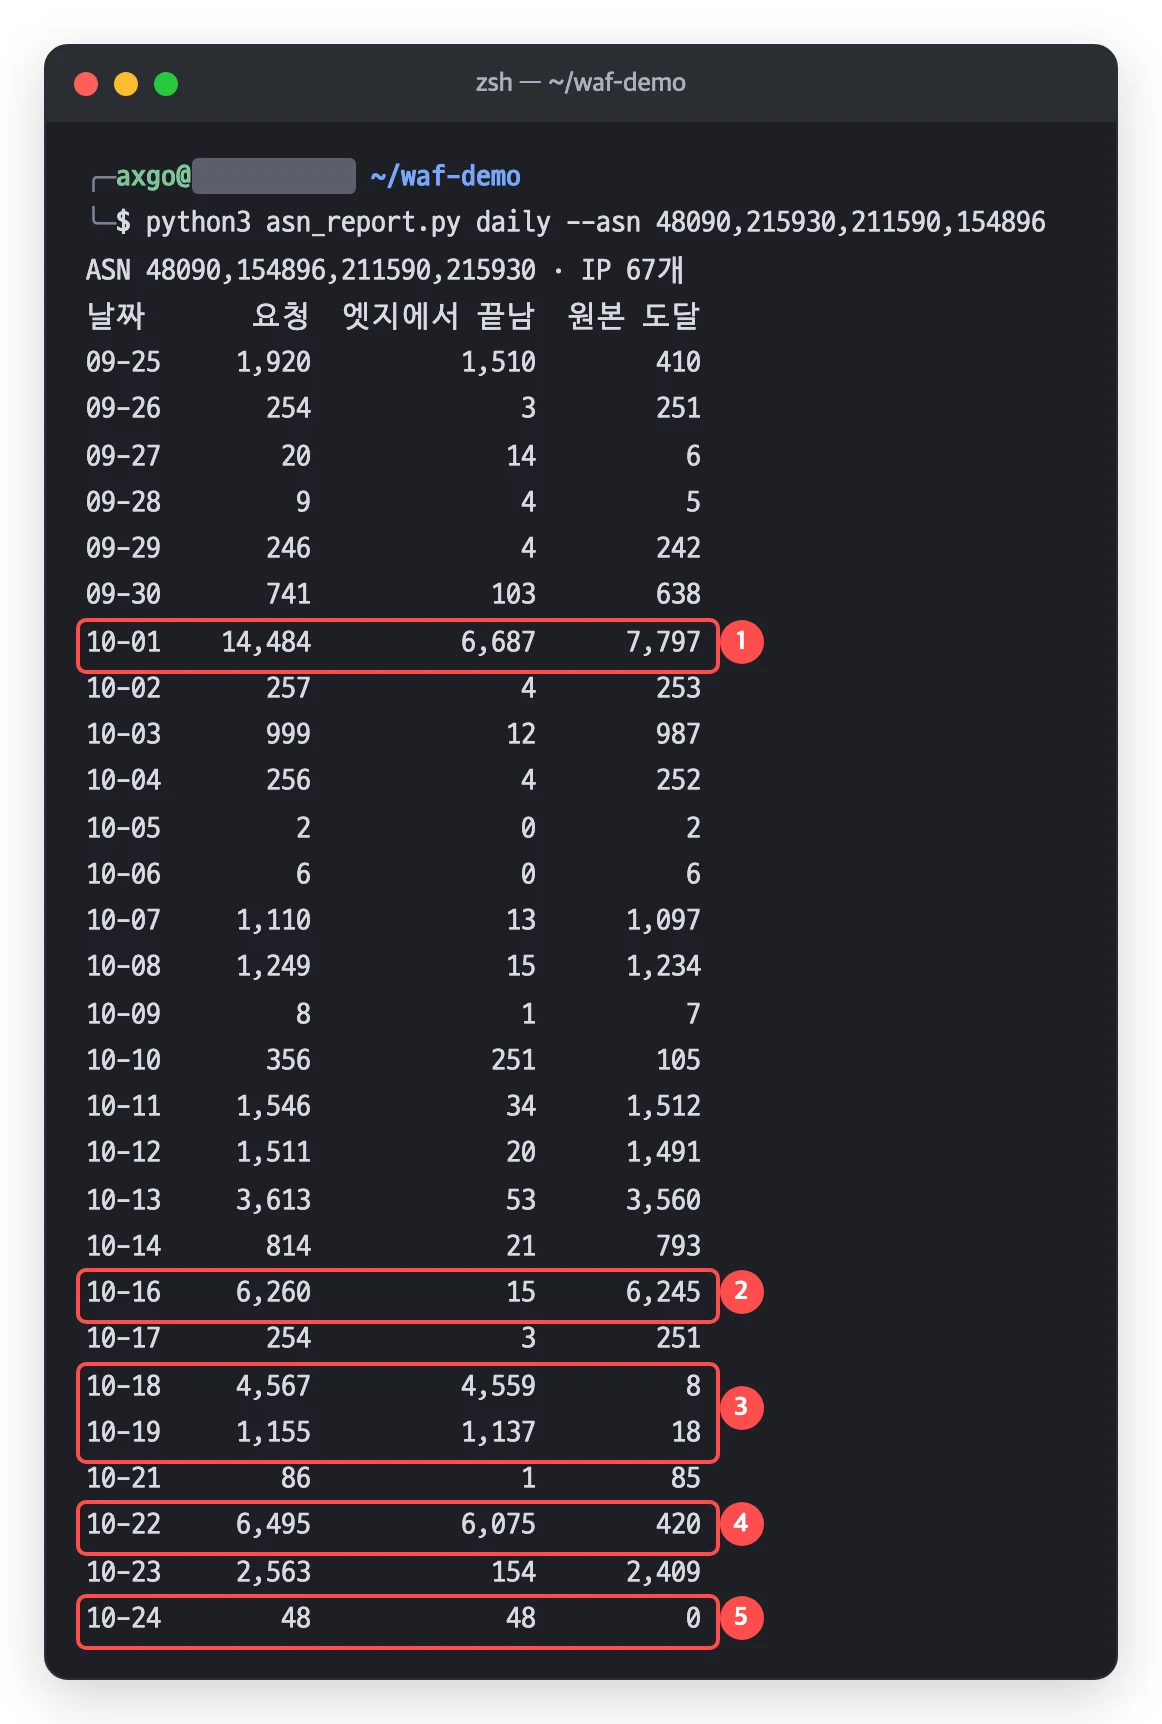
① 10월 1일 백업 파일 탐색(93.123.109.105 한 IP)
② 10월 16일 AS211590 의 경로 탐색은 거의 전부 원본까지 왔다.
③ 10월 18~19일은 속도 제한이 대부분 막은 날
④ 10월 22일 php2shell 공개 다음 날
⑤ 10월 24일 — 48건 모두 엣지에서 끝났다.
그래프로 보면 차이가 더 잘 보인다.
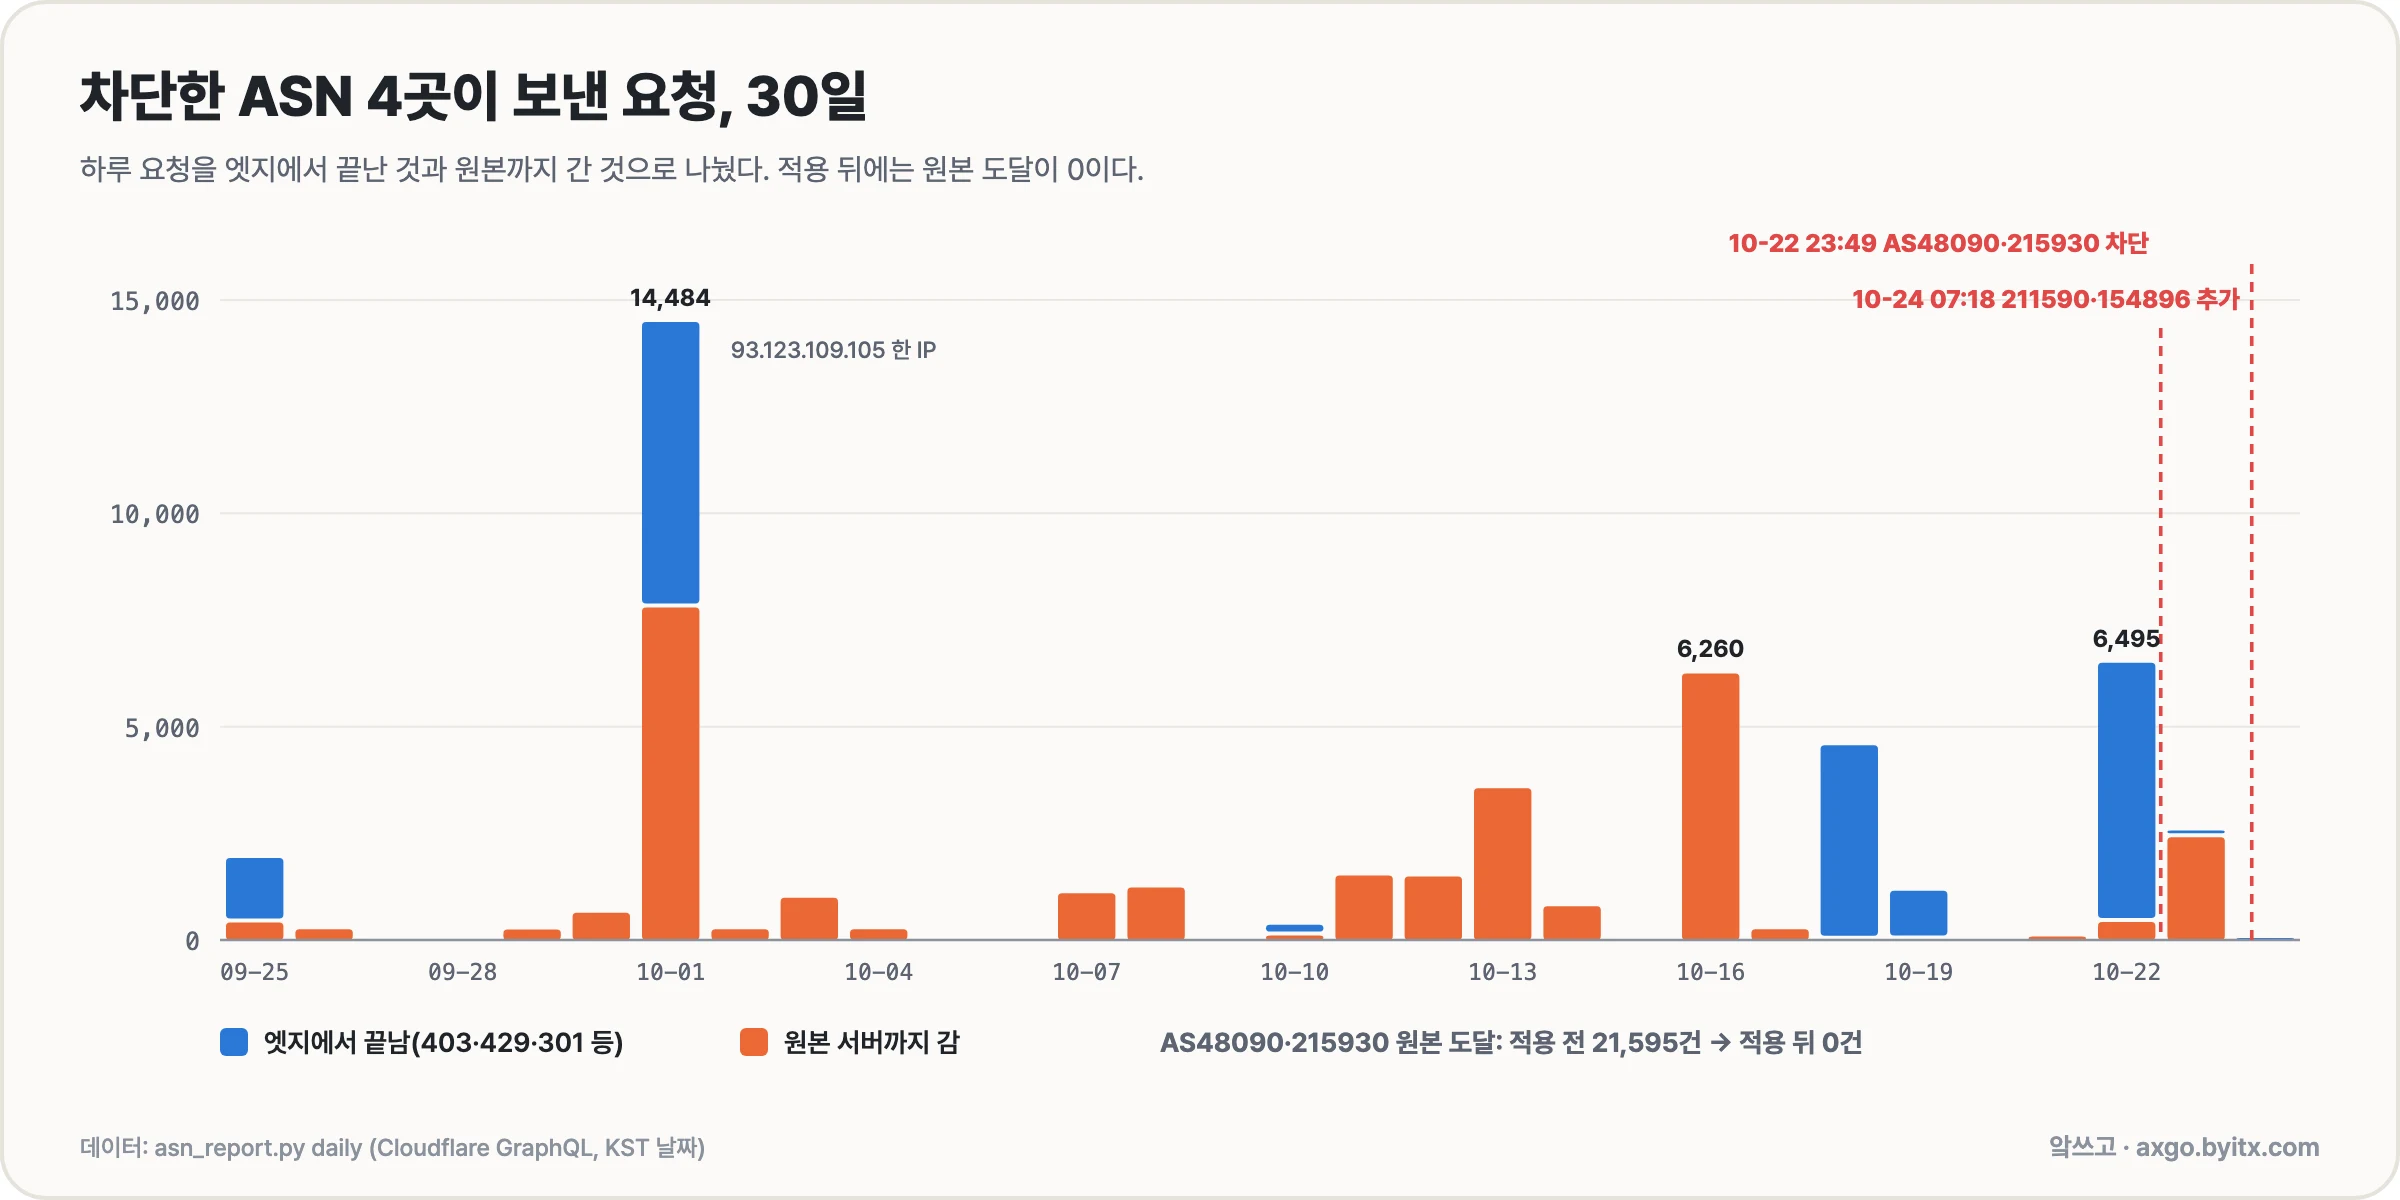
AS48090·AS215930 만 보면 적용 전 약 28일 동안 4만 2,082건 중 2만 1,595건이 원본까지 왔다. 적용 뒤(10월 22일 23:49 ~ 10월 24일 16시)에도 공격은 멈추지 않은 상태였고, 178건이 더 왔지만 오리진까지 온 것은 0건이다. AS211590·AS154896 은 10월 24일 07:18 에 추가한 뒤로 아직까지 요청 시도가 없는 상태다. (포기한 건가? ㅎㅎ)
대시보드 보안 이벤트에서 규칙 ID 로 거르면 이 규칙에 걸린 요청을 바로 볼 수 있다. 10월 24일 16:18(KST)에는 30일 기록에 없던 AS48090 의 새 IP 45.148.10.134 가 처음 나타났다. 이 IP 도 첫 요청부터 이 규칙에 걸렸다. IP로 막았다면 그대로 들어왔을 요청이다.
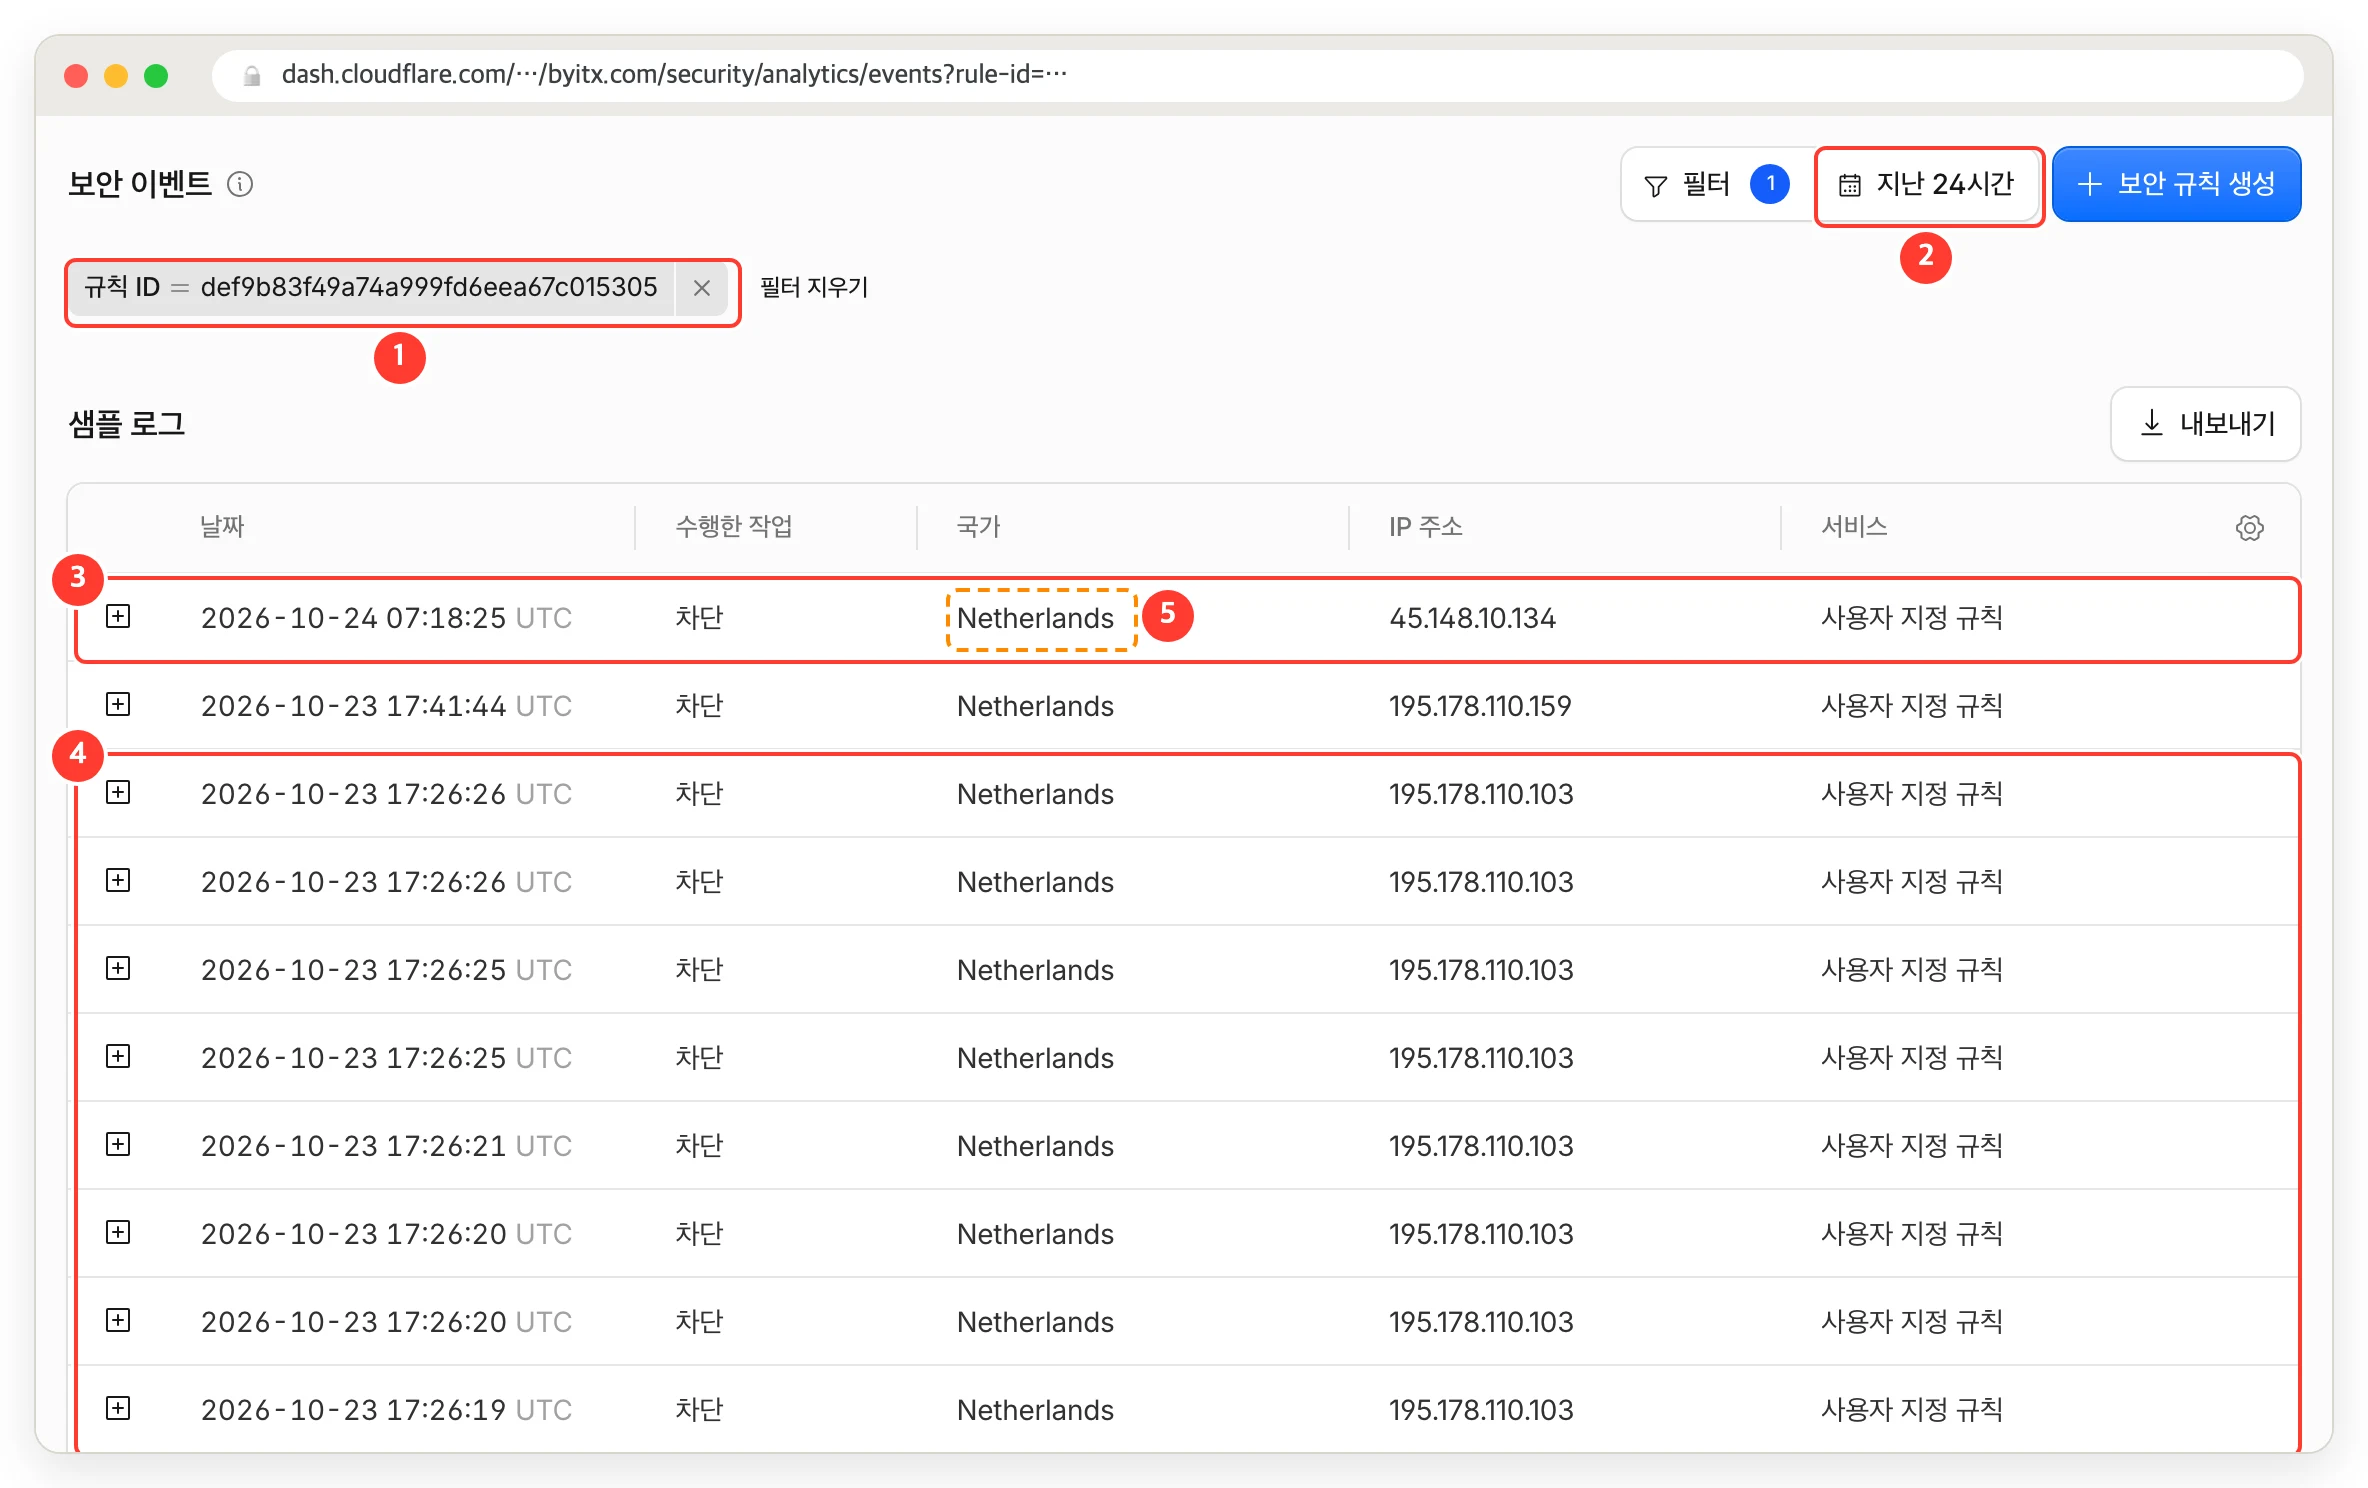
① 규칙 ID 필터
② 지난 24시간
③ 30일 기록에 없던 새 IP 45.148.10.134 도 첫 요청부터 차단됐다.
④ 10월 22일 오후의 195.178.110.103 이 10월 24일 새벽(KST)에 다시 와서 차단됐다.
⑤ Cloudflare 는 위치를 Netherlands 로 보지만 Team Cymru 의 등록 국가는 RO·BG 다.
이 규칙으로 기대할 수 있는 효과는 이렇다.
- 원본 부하: 30일 기준 원본 도달 요청의 약 3만 건이 사라진다. 무료 2코어 서버에서 PHP 까지 가는 요청은 특히나 비싸다(OCI A1 Flex 2코어로 워드프레스 RPS 최적화에서 잰 PHP 처리량은 초당 16~22건이었다).
- 다른 규칙의 정확도: 같은 요청이 속도 제한 카운터와 관리형 규칙 이벤트를 채우지 않으니 보안 이벤트에 남는 것이 진짜 새로운 시도 위주가 된다.
- 운영 시간: IP 를 하나씩 쫓아다니지 않는다. ASN 이 바뀌지 않는 한 IP 를 몇 번 바꾸든 같은 규칙에 걸린다.
ASN 차단 방식의 단점과 주의할 점
ASN 차단은 잘못 쓰면 피해도 크다. 넣기 전에 확인한 것과 넣으면 안 되는 곳을 정리한다.
같은 ASN 에서 정상 요청도 온다. 대형 클라우드가 대표적이다. 같은 30일 동안 Google Cloud(AS396982)에서는 검증된 봇 요청이 1,042건(AI 검색·AI 크롤러 등), Microsoft(AS8075)에서는 1,329건(그중 검색 엔진 크롤러 1,216건), Amazon(AS16509)에서는 3만 건이 넘었다. 이 ASN 들을 막으면 검색 엔진과 링크 미리보기, 모니터링 서비스가 함께 막힌다. 공격 요청이 더 많이 오더라도 이쪽은 경로 규칙과 속도 제한에 맡긴다.
무료 플랜에서는 검증된 봇 예외를 걸 수 없다. 앞에서 적은 대로 cf.bot_management.verified_bot 을 사용자 지정 규칙에 쓸 수 없다. 넣기 전에 그 ASN 의 검증된 봇이 0건인지 확인하는 수밖에 없다.
VPN·프록시 이용자가 막힐 수 있다. 상용 VPN 과 기업 원격 접속 서비스 중에는 작은 호스팅 회사의 대역을 쓰는 곳이 있다. 이 블로그는 국내 방문자가 대부분이라 위험이 작다고 봤지만 해외 방문자가 많은 사이트라면 더 보수적으로 결정해야 한다.
공격자는 ASN 을 옮긴다. AS154896 은 생긴 지 6주 된 ASN 이고 AS215930 은 등록 국가가 다른 대역을 광고하고 있었다. 막은 회사는 새 번호로 다시 올 수 있다. 지금 막은 번호가 나중에 다른 회사로 넘어가 정상 서비스를 할 수도 있다. 번호마다 넣은 날짜와 근거를 주석으로 남기고 주기적으로 다시 봐야 한다.
Cloudflare 자신의 ASN 을 막으면 안 된다. 10월 23일에는 Cloudflare Workers 의 IP 하나가 하루 종일 매시간 WordPress 설치 화면(install.php)을 찔러 댔다.(아프다, 고만 찔러라) 이 요청은 AS13335 에서 온다. AS13335 를 막으면 Cloudflare 를 거쳐 들어오는 정상 서비스까지 막힌다. 이런 요청은 경로 조건으로 막아야만 했다(네 번째 규칙으로).
가정용 프록시와 봇넷에는 효과가 없다. 30일 동안 Cloudflare 의 php2shell 관리형 규칙에 걸린 요청은 딱 1건이었는데 10월 23일 국내 통신사(LG유플러스, AS17858) 회선의 IP 에서 온 POST / 였다. 이런 요청은 ASN 으로 가려낼 수 없고 관리형 규칙 같은 내용 기반 방어가 맡아야 한다. ASN 차단은 데이터센터에서 오는 스캐너를 줄이는 도구다.
막힌 요청은 원본 로그에 남지 않는다. 오탐이 생겨도 서버 쪽에서는 알 수 없다. Cloudflare 보안 이벤트에서 이 규칙에 걸린 요청의 경로를 주기적으로 보고 글 주소가 보이면 다시 판단한다.
규칙 5개 중 하나를 쓴다. 남은 슬롯이 아쉬워지면 ASN 목록을 IP Access Rules 로 옮기는 선택지가 있다. 대신 ‘and/or’ 예외 조건은 붙일 수 없게 된다.
정리
- 악성 트래픽들은 보통 IP 를 바꿔 가며 계속 공격을 시도한다. AS48090 은 30일 동안 IP 49개, /24 대역 3개를 썼다.
- Cloudflare 무료 플랜의 사용자 지정 규칙에서도
ip.src.asnum으로 ASN 을 막을 수 있다. 규칙 하나, 번호 목록 하나로 공격 트래픽을 차단할 수 있다. - 무료 GraphQL 은 요청 집계에 ASN 필드가 없다. IP 별로 받아 Team Cymru bulk whois 로 확인하면 된다.
- ASN 차단 기준은 호스팅 업체의 ASN, 검증된 봇 0건, 여러 개의 IP·며칠간 공격이 반복되는 경우이다. 대형 클라우드와 Cloudflare 자신은 넣지 않는다.
- 적용 뒤 2개의 ASN에서 오리진에 도달한 요청은 2만 1,595건(적용 전 약 28일)에서 0건이 됐다. 공격은 계속 오지만 엣지에서 처리하는 상태가 되었다.
이 규칙이 막지 못하는 요청도 있다. 대형 클라우드처럼 차단 목록에 넣지 않는 곳에서 온 공격은 그대로 지나간다. 이미지·CSS·JS 같은 정적 파일은 Cloudflare 캐시가 받아 주니 원본까지 오지 않는다고 생각하기 쉽지만, 주소 뒤에 매번 다른 쿼리를 붙이면 캐시는 그 요청을 처음 보는 주소로 보고 원본으로 보낸다. 이런 요청은 출발지가 아니라 요청 모양으로 거르는 규칙이 따로 필요하고, 그때는 WordPress 가 쓰는 ?ver= 같은 정상 쿼리를 살려 두는 것까지 함께 챙겨야 한다.